|
Hauptpunkte:
|
Ihr angeschlossenes Gerätepark wächst. Gleichermaßen wächst auch die Angriffsfläche, die Sie nicht sehen können.
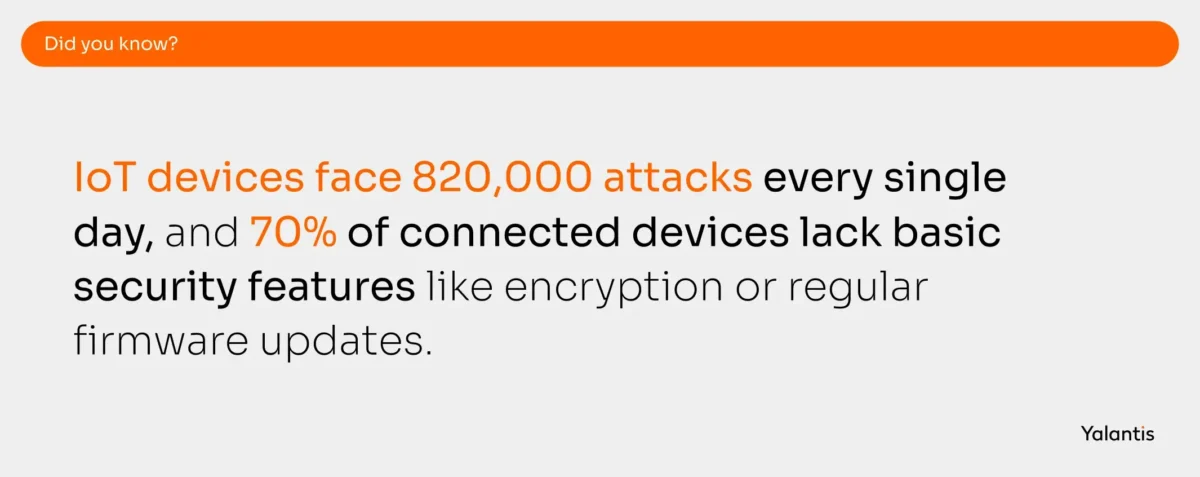
Allein im Jahr 2025 wurden rund 1,5 Milliarden IoT-Geräte eingesetzt. 820.000 Angriffe pro Tag Weltweit. Über 21 Milliarden vernetzte Endpunkte sind nun weltweit aktiv und werden voraussichtlich 70% von ihnen verfügen über keine grundlegenden Sicherheitsfunktionen. Wie verschlüsselte Kommunikation oder regelmäßige Firmware-Updates. Wenn Sie vernetzte Produkte für die Gesundheitsbranche, die Fertigungsindustrie oder die Automobilindustrie entwickeln, ist die Sicherheit im Internet der Dinge die technische Disziplin, die bestimmt, ob Ihr Produkt pünktlich ausgeliefert wird oder monatelang in einer Compliance-Verpflichtung verhaftet bleibt.
In diesem Leitfaden werden die Sicherheitsaspekte von IoT aus einer ganzheitlichen Perspektive behandelt: Hardware, Firmware, Netzwerk, Cloud und Anwendungen. Wir haben es aus der Sicht von Ingenieuren geschrieben, die diese Systeme von Anfang bis Ende entwickeln, da diese Perspektive in den meisten heutigen Sicherheitsleitfäden für das Internet der Dinge fehlt.
Was ist die IoT-Sicherheit?
Die IoT-Sicherheit ist die Sammlung von Ingenieursverfahren, die den Schutz von Geräte des Internet der Dinge und die Daten, die sie über jede Ebene des Technologie-Stacks generieren. Darüber hinaus umfasst es die Infrastruktur, mit der diese Geräte kommunizieren, von Edge-Gateways bis hin zu Cloud-Plattformen.
Diese Definition ist wichtig, da sie die Sicherheit von Internet of Things von der traditionellen IT-Sicherheit abgrenzt. In der IT schützen Sie Server und Arbeitsstationen, die bekannte Betriebssysteme verwenden und über die Rechenleistung verfügen, um Antivirenprogramme, Firewalls und regelmäßige Patch-Updates zu unterstützen. Geräte im Internet der Dinge verfügen selten über diese Luxusgarantie.
Ein typischer IoT-Sensor arbeitet mit einem Mikrocontroller mit 256 KB RAM. Er kann keine Endpunkt-Erkennungsprogramme ausführen. Er kann möglicherweise über Protokolle wie MQTT oder CoAP kommunizieren, die nicht standardmäßig mit der Verschlüsselung ausgestattet sind. Und sobald er in die Praxis eingesetzt wird, kann der physische Zugriff auf das Gerät, um eine Sicherheitsaktualisierung vorzunehmen, dazu führen, dass ein Techniker an einen entfernten Standort geschickt werden muss. Die Einschränkungen sind grundsätzlich unterschiedlich.
IoT-Sicherheit vs. OT-Sicherheit vs. IT-Sicherheit
Diese drei Bereiche überschneiden sich, und genau dort entstehen die meisten Sicherheitsvorfälle.
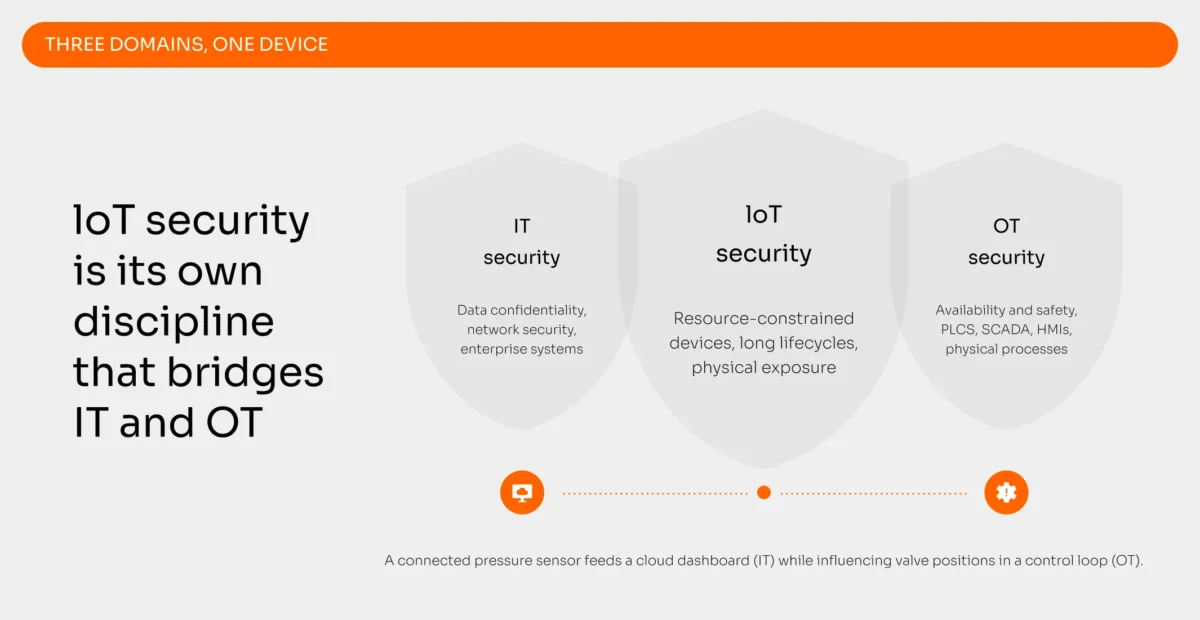
Die IT-Sicherheit konzentriert sich auf die Datengeheimhaltung und die Netzwerk-Sicherheit über Standard-Enterprise-Systeme hinaus. Die OT-Sicherheit konzentriert sich auf die Verfügbarkeit und Sicherheit von Industrie-Steuerungssystemen: SPS, SCADA-Systemen und HMIs, die die physischen Prozesse steuern. Die Sicherheit im Internet der Dinge spielt eine zentrale Rolle, da moderne IoT-Implementierungen regelmäßig beide Welten miteinander verbinden.
Ein angeschlossener Drucksensor auf einer Fabrikhalle ist eine IoT-Einrichtung, die Daten an ein Cloud-Dashboard (IT-Bereich) liefert, während gleichzeitig eine Steuervorgabe beeinflusst wird, die die Ventilpositionen anpasst (OT-Bereich). Die Sicherung dieses Sensors erfordert das Verständnis beider Zusammenhänge.
Laut Zscaler ThreatLabz: Mobile, IoT- und OT-Bedrohungsbericht 2025, Im Energiesektor stieg die Zahl der IoT-basierten Angriffe im Vergleich zum Vorjahr um 387 Prozent. Diese Zahl spiegelt wider, was passiert, wenn sich Geräte in einer IoT-Umgebung mit OT-Systemen verbinden, ohne dass es zu einer einheitlichen Sicherheitsstrategie kommt.
Warum die Sicherheit im IoT von der traditionellen Endpunkt-Sicherheit abweicht
Die traditionelle Endpoint-Sicherheit setzt voraus, dass das Gerät über Ressourcen verfügt: CPU-Zyklen für die Echtzeit-Scans, Speicher für Signaturen-Datenbanken und eine Verbindung für häufige Aktualisierungen. IoT-Endpoints verfügen in der Regel über keine dieser Ressourcen.
Drei Faktoren machen die Sicherheit von IoT-Geräten zu einer besonderen technischen Herausforderung:
- Verknappung von Ressourcen. Sie entwickeln Sicherheitsfunktionen für Geräte mit Kilobyte Speicher, begrenzter Rechenleistung und einer Akkulaufzeit, die in Jahren gemessen wird. Jede kryptografische Operation kostet Energie.
- Lebensdauer. Unternehmen kaufen Laptops alle drei bis fünf Jahre neu ein. Industrielle IoT-Geräte bleiben 10 bis 15 Jahre im Einsatz. Ihre Sicherheitsarchitektur muss auf eine Dekade an sich entwickelnder Cyberbedrohungen eingehen.
- Physische Exposition. IoT-Geräte werden an physisch zugänglichen Orten eingesetzt: in Fabriken, an Strommasten und in Patientenzimmern. Ein Angreifer, der physischen Zugang zu einem Gerät hat, kann Seitenkanalkräfte, JTAG-Probenüberwachung oder die Entnahme des Firmware-Inhalts ausprobieren.
Die Angriffsoberfläche des IoT: Eine schichtweise Karte
Die Sicherheit von IoT-Geräten erfordert die Abdeckung von fünf verschiedenen Schichten. Eine Sicherheitslücke in einer einzelnen dieser Schichten kann das gesamte System gefährden. Die meisten von den Herstellern verfassten Sicherheitsanleitungen konzentrieren sich auf eine oder zwei Schichten (normalerweise Netzwerk und Cloud) und überspringen die übrigen. Dadurch entstehen Blindenpunkte.
Hier ist die vollständige Ansicht.
Hardware- und Geräteebene
Die Hardware-Ebene bildet die Grundlage der Sicherheit von IoT-Geräten. Wenn diese gefährdet ist, reicht keine Software-Sicherheit aus.
Zu den wichtigsten Bedrohungen auf dieser Ebene gehören physische Manipulationen (Entfernen eines Chips, um die Firmware zu extrahieren), Seitenkanalangriffe (Messung des Stromverbrauchs zur Ermittlung kryptografischer Schlüssel), unsichere Debug-Schnittstellen wie JTAG und UART, die in Produktionsanlagen aktiviert sind, sowie Kompromisse in der Lieferkette, bei denen während der Herstellung gefälschte Komponenten eingesetzt werden.
Die technische Lösung beginnt mit dem Hardware-Vertrauensgrundsatz. Ein Trusted Platform Module (TPM) oder sicherer Baustein speichert kryptografische Schlüssel in manipulationssicheren Hardware-Einheiten, sodass selbst wenn ein Angreifer physischen Zugriff auf das Gerät erlangt, er die Schlüssel nicht entnehmen kann.
Firmware-Schicht
Die Firmware beherbergt die meisten IoT-Schwachstellen. Nach Schätzungen 60% der IoT-Geräte enthalten nicht behobenere bekannte Sicherheitslücken (CVEs) älter als zwei Jahre. Und 90 Prozent der Entwickler nutzen Open-Source-Bibliotheken in IoT-Firmware, die möglicherweise Fehler enthalten.
Die grundlegenden Probleme beginnen auf der Sprachebene: Sprachen ohne Speicherzuverlässigkeit (C/C++) ermöglichen Pufferüberläufe und Use-after-Free-Fehler. Die fehlenden sicheren Boot-Zyklen ermöglichen es, unsigned Firmware auf Geräten zu betreiben. Und viele Produktions-Firmware-Images enthalten immer noch Hardcoded-Anmeldeinformationen oder OTA-Update-Mechanismen, die keine Code-Signaturen verifizieren.
Die technologischen Maßnahmen sind mehrschichtig angelegt. Für neue Funktionen werden Speicher-sichere Sprachen wie Rust verwendet.Die Entwicklung von irmware. Implementieren Sie eine sichere Boot-Kette, bei der jede Stufe des Bootvorgangs die kryptografische Signatur der nächsten Stufe überprüft. Und entwerfen Sie Ihren OTA-Update-Pipeline mit Code-Signing, Rollback-Funktionalität und verschlüsselter Zustellung ab dem ersten Tag.
In Yalantis betreiben wir ein dediziertes Schmiedearbeitstechnik speziell für IoT-Firmware. Die Speicherunsicherheit allein beseitigt eine ganze Reihe von Sicherheitslücken, die immer noch etwa 10 % der gesamten Sicherheitslücken ausmachen. 70% aller Sicherheitsfehler im systemweiten Code, Laut der Analyse des Microsoft Security Response Center zu den eigenen CVE-Daten. Gemeinsame Richtlinien von CISA und NSA zur Speicher-Sicherheit Die gleiche Zahl wurde auch im Chromium-Projekt von Google und in anderen großen Codeba-sischen bestätigt.
Netzwerk- und Gateway-Schicht
Diese Ebene umfasst alles zwischen dem Gerät und der Cloud: lokale Protokolle (BLE, Zigbee, LoRaWAN), Gateway-Geräte und die Transportebene.
Gängige Sicherheitslücken umfassen MQTT-Broker, die ohne Authentifizierung bereitgestellt wurden (was in Produktionsumgebungen überraschend häufig vorkommt) und die Übertragung von Klartextdaten über Protokolle, die TLS unterstützen, aber diese nicht verpflichten. Sobald die Angreifer innerhalb der Sicherheitslücke gelangen, nutzen sie die Möglichkeiten einer lateralen Bewegung, wenn IoT-Geräte einen Netzwerkbereich mit kritischer IT-Infrastruktur teilen.
Eine gut ausgebaute IoT-Netzwerkarchitektur nutzt Netzwerksegmentierung (zu IoT-Verkehr dedizierte VLANs oder Subnetze) und den gemeinsamen TLS-Standard für die Kommunikation zwischen Geräten und der Cloud. Edge-Gateways Funktioniert als Sicherheitsüberwachungspunkt und überprüft und verschlüsselt den Traffic, bevor dieser überhaupt auf die Cloud-Backends platziert wird.
Cloud- und Plattformebene
Ihre IoT-Cloud-Plattform übernimmt die Bereitstellung der Geräte, die Datenerfassung, die Datenspeicherung und die Befehlsabgabe. Sie fungiert als Steuerungsplattform für Ihre gesamte Flotte.
Zu den Bedrohungen hier gehören ungeschützte APIs ohne Rate-Limiting oder ordentliche Authentifizierung, falsch konfiguriert verarbeitete Cloud-Speicherkübel, die Gerätedaten ausliefern, ein fehlerhafter Zugriffsschutz, der es einem Kunden ermöglicht, die Daten eines anderen Kunden in Multi-Tenant-Implementierungen zu nutzen, sowie unzureichende Protokollierung, die eine effektive Reaktion auf Sicherheitsvorfälle unmöglich macht.
Anfang 2025 ein Cloud-Fehler bei Mars Hydro 2,7 Milliarden IoT-Geräte-Daten eingedockt, Das gilt auch für die Bereitstellung von WLAN-Zugangsinformationen. Genau das passiert, wenn die Sicherheit in der Cloud als Nebentatigkeit behandelt wird.
Anwendungs- und Benutzerebene
Die mobilen Apps, Web-Dashboards und APIs, mit denen Endnutzer interagieren, bilden die endgültige Angriffslage. Schwache Session-Verwaltung, Missbrauch von APIs und unsichere Daten-Caching auf mobilen Geräten schaffen die größten Sicherheits- und Datenschutzrisiken.
Diese Ebene erhält oft die geringste Sicherheitsbeachtung, da sie wie ein Standardproblem der Web-/Mobilentwicklung erscheint. Das stimmt auch. Aber die Folgen sind anders, wenn der API-Endpunkt ein medizinisches Gerät oder ein industrieller Aktuator steuert.
Top-IoT-Sicherheitsrisiken und -herausforderungen im Jahr 2026
Die Bedrohungslandschaft verändert sich schnell. Ein Verständnis der Risiken, die am wichtigsten sind, hilft Ihnen, Ihr Sicherheitsengineering-Budget dort einzusetzen, wo es am meisten zählt.
Die häufigsten IoT-Schwachstellen
Hier sind die Schwachstellen aufgeführt, die sich in den meisten Fällen bei IoT-Exploits und tatsächlichen Angriffen ergeben:
- Standard- und schwache Anmeldeinformationen. Viele IoT-Geräte verfügen immer noch über schwache Sicherheitsfunktionen: die Standardbenutzernamen und Passwörter aus dem Gerätehersteller. Der britische PSTI-Gesetz enthält nun explizit die Verbot der universellen Standardpasswörter.
- Unverschlüsselte Datenübertragung. Geräte, die Telemetrie in Klartext über MQTT oder HTTP senden.
- Fehlende oder beschädigte OTA-Updates. Die meisten IoT-Geräte verfügen nicht über eine automatisierte Update-Funktion, was bedeutet, dass entdeckte Schwachstellen unbegrenzt ausgenutzt werden können.
- Unsichere APIs. Cloud-seitige APIs, die nicht authentifizierte Anfragen akzeptieren oder die Eingaben nicht validieren.
- Hardcoded-Authentifizierungsdaten in der Firmware. API-Schlüssel, Cloud-Tokens oder Wi-Fi-Passwörter, die in der Firmware-Binärdatei eingebettet sind.
- Unzureichende physische Sicherheit. Debug-Schnittstellen bleiben aktiv, Diebstahlschutz ist nicht vorhanden, der Flash-Speicher ist extrahierbar.
- Veraltete Open-Source-Bibliotheken. Die überwältigende Mehrheit der IoT-Firmware basiert auf Open-Source-Komponenten, viele davon verfügen über bekannte Sicherheitslücken, die nie geschlossen werden.
IoT-Angriffe und -verletzungen in der realen Welt
Diese Sicherheitsverletzungen sind geschehen. Jeder einzelne hätte mit bekannten Engineering-Praktiken verhindert werden können.
Mirai Botnet (2016, noch immer aktiv in verschiedenen Varianten). Das ursprüngliche Mirai-Malware-Programm scannt das Internet nach IoT-Geräten unter Verwendung der Standardkennungen der Fabrik. Es infizierte über 300.000 Geräte und startete eine 1,2 Tbps DDoS-Angriff gegen den DNS-Anbieter Dyn, wodurch Twitter, Netflix und Reddit offline gingen. Moderne Mirai-Varianten wie Aisuru/TurboMirai erreichen nun eine DDoS-Kapazität von über 20 Tbps. Die Lösung: Ändern der Standardanmeldeinformationen und Implementierung von Gerätedienennachweiszertifikaten. Telnet vollständig deaktivieren.
Verkada (2021). Hacker gelang es, auf ein privilegiertes Administratorkonto zuzugreifen und Live-Videos von über 150.000 Überwachungskameras In Krankenhäusern, Gefängnissen, Schulen und bei Tesla-Fabriken. Die Grundursache: übermäßig eingeschränkte Zugriffsregeln und ein einzelnes, kompromittiertes Kennwort ohne Mehrfachauthentifizierung.
BadBox 2.0 (2025). Vorgebautes Malware-Programm cMehr als 10 Millionen Smart-TVs, Projektoren und Infotainmentsysteme wurden verkauft, Das Unternehmen hat das größte bekannte TV-Botnet geschaffen. Die Lehre: Die Sicherheit in der Lieferkette beginnt mit der Überprüfung der Integrität des Firmware-Programms.
Warum ältere IoT-Geräte eine zunehmende Belastung darstellen
Die Geräte, die vor fünf oder zehn Jahren eingesetzt wurden, wurden mit den Sicherheitsanforderungen jener Zeit entwickelt, was oft eine minimale Verschlüsselung und keine Möglichkeit für OTA-Updates bedeutet. Viele von ihnen verfügen über keine grundlegenden Sicherheitsmaßnahmen und können einfach nicht per Fernwartung repariert werden.
Diese Geräte funktionieren weiterhin. Sie sind immer noch mit Ihrem Netzwerk verbunden. Und sie stellen das weichste Ziel in Ihrer Infrastruktur dar.
Die praktische Lösung besteht in der Netzwerksegmentierung und -überwachung. Isolieren Sie ältere Geräte in separaten Netzwerksegmenten und über ihre Datenverkehrszustände auf Anomalien hinwischen. Planen Sie dann einen schrittweisen Ersatzzyklus. Wenn ein Gerät keine Firmware-Updates empfangen kann, sollte es als dauerhaft anfällig betrachtet und entsprechend abgedeckt werden.
IoT-Sicherheit nach Branchen: branchenspezifische Anforderungen
Verschiedene Branchen unterliegen unterschiedlichen regulatorischen Anforderungen und Bedrohungsprofilen. Der technische Ansatz muss entsprechend sein.
Gesundheitswesen – IoT-Sicherheit (IoMT)
Healthcare IoTInternet der medizinischen Geräte) arbeitet unter der strengsten regulatorischen Kontrolle. Eine Schwachstelle in einer angeschlossenen Insulinpumpe oder einem Patientensensor kann Leben gefährden. Punkt.
Zu den wichtigsten Bestimmungen gehören HIPAA (US, siehe unsere Anleitung dazu) Gleiche Gesetzgebung für Gesundheitsdaten in anderen Ländern), die FDA-Richtlinie zur Cybersicherheit vor dem Markteintritt, die EU-Verordnung für Medizinprodukte (MDR) sowie die IEC 62304 für den Software-Lebenszyklus medizinischer Geräte.
Datenverletzungen in der Gesundheitsbranche dauern an Die teuersten in jeder Branche Zum 14. Mal in Folge: $7,42 Millionen pro Vorfall, laut dem IBM/Ponemon-Bericht „Cost of a Data Breach 2025“. Über 1 Million IoT-Mediengeräte wurden online als ausgesetzt entdeckt Im Jahr 2025 werden Patientendaten aufgrund fehlender Verschlüsselung ausgetauscht.
Die technischen Anforderungen sind spezifisch: Klassifizierung der Patientensicherheitsrisiken bereits in der Designphase, verschlüsselte Daten während des Aufenthalts und während des Transports, Audit-Trails für jeden Datenausgang sowie ein Post-Market-Surveillance-Plan, der den gesamten Gerätelebenszyklus abdeckt.
Yalantis verfügt über die ISO 13485-Zertifizierung, was bedeutet, dass unsere Entwicklungsprozesse speziell für das Qualitätsmanagement von Medizinprodukten geprüft werden. Wenn Sie mit einer Frist für die Einreichung einer FDA- oder MDR-Anmeldung arbeiten, kann diese Zertifizierung Ihnen Monate der erneuten Qualifizierung ersparen.
Die Entwicklung einer vernetzten Medizin-Appliance?
Unser mit der ISO 13485 zertifiziertes Team übernimmt die gesamte Prozesskette von der Firmware über die FDA-Zulassungsunterlagen bis hin zur Patientenbetreuung, sodass Sie sich auf die Patientenergebnisse konzentrieren können.
Industrieller IoT- und OT-Sicherheit
Das industrielle IoT liegt an der Schnittstelle zwischen IT- und OT-Netzwerken. Das Purdue-Modell (eine Referenzarchitektur für die Segmentierung von Industrie-Netzwerken) definiert die Zonen und Kanäle, die die Unternehmens-IT von der Prozesssteuerungsebene trennen. IEC 62443 ist der Standard, der die Sicherheitsanforderungen zu diesen Zonen kartiert.
Verarbeitende Industrie und Transportsektoren zusammengefasst treten 40 Prozent aller IoT-Malware-Infektionen auf, Laut dem ThreatLabz 2025 IoT Threat Report zielen Angreifer auf diese Branchen ab, da Betriebsstörungen eine unmittelbare finanzielle Belastung mit sich bringen. Der industrielle Sektor liegt in der Rangliste auf dem dritten Platz. Durchschnittliche Kosten für Verstöße bei $5,00 Millionen pro Vorfall, Laut dem IBM/Ponemon-Bericht von 2025.
Die technische Herausforderung im industriellen IoT besteht darin, die Sicherheit in bestehende Infrastrukturen zu integrieren. Viele Fabriken verfügen über Steuerungs- und Automatisierungsplattformen (PLCs) und SCADA-Systeme, die 15 bis 20 Jahre alt sind und auf Protokollen wie Modbus basieren, die keinerlei integrierte Sicherheit bieten. Die Edge-Gateways dienen als Durchgangspunkt: Sie befinden sich zwischen dem bestehenden OT-Equipment und modernen IP-Netzen und übernehmen die Protokollübersetzung, die Verschlüsselung und die Zugriffskontrolle, ohne die bestehenden Systeme zu verändern.
Die Ingenieure von Yalantis verfügen über Fachwissen nach IEC 62443 und konzipieren industrielle IoT-Architekturen mit zonenbasierter Segmentierung bereits bei der ersten Architekturprüfung.
Automotive IoT und die Sicherheit vernetzter Fahrzeuge
Verbundene Fahrzeuge generieren täglich Terabyte an Daten und verfügen über Dutzende elektronischer Steuergeräte (ECU), die über den CAN-Bus kommunizieren – ein Protokoll, das in den 1980er Jahren ohne Authentifizierungsmethode entwickelt wurde.
Die ISO/SAE 21434 definiert die Anforderungen an die Cybersicherheitskonstruktion von Fahrzeugen. Die UN-Verordnung R155 schreibt in der EU und auf vielen weiteren Märkten ein Cybersicherheitsmanagement-System (CSMS) für die Fahrzeugtypzulassung vor. Diese Anforderungen sind nicht optional. Ohne die Einhaltung der R155-Vorgaben wird Ihr Fahrzeug nicht für den Verkauf zugelassen.
Sichere OTA-Updates für die ECU-Firmware sind in der Automobilbranche von entscheidender Bedeutung. Ein Rückruf zur physischen Aktualisierung der Fahrzeugsoftware kann Hundert Millionen Dollar kosten. Ein gut ausgearbeiteter OTA-Pipeline mit Code-Signing, schrittweiser Rollout und automatischer Rollback spart diese Kosten vollständig.
In der Automobilindustrie gewinnt Rust an Bedeutung, da es sich um Code für sicherheitskritische, softwaredefiniierte Fahrzeuge (SDV) handelt. Seine Speicherzuverlässigkeitsgarantien entsprechen den Anforderungen an die Zuverlässigkeit nach ISO 26262 (funktionale Sicherheit).
Logistik und Supply-Chain-IoT-Sicherheit
Die Verfolgung von Vermögenswerten, die Überwachung der Kältespeicherung und die Telematik der Flotte schaffen eine verteilte Angriffslage über Hunderte oder Tausende von Standorten hinweg. Ein kompromittiertes GPS-Tracker kann falsche Standortdaten liefern. Ein manipuliertes Temperatursensor kann eine gesamte Arzneimittellieferung unbrauchbar machen.
Die Sicherheitsprioritäten hier sind die Identifizierung der Geräte (zertifikatsbasierte Authentifizierung für alle Tracker und Sensoren), die Datenintegrität (Logging, der Manipulation ausgesetzt ist, damit Sie nachweisen können, dass die Kältekette eingehalten wurde) und die umfassende Sichtbarkeit der Flotte (Überwachung für Anomalien in der gesamten Gerätepopulation).
Smart Home und Sicherheit für IoT-Geräte im privaten Bereich
Smart-Home-Geräte weisen die höchste Anzahl von Angriffen pro Gerät auf. Laut den Bericht über das IoT-Sicherheitsbild 2025, In 2025 wurden durchschnittlich 29 tägliche Angriffsversuche in vernetzten Haushalten verzeichnet – ein dreifacher Anstieg im Vergleich zu 2024. Aber das Consumer IoT funktioniert nach anderen wirtschaftlichen Prinzipien: geringere Margen, Preisbewusste Käufer und kürzere Produktlebenszyklen.
Die EU-Gesetz zur Cybersicherheitsresilienz Und das UK PSTI Act ändert dies, indem es Mindeststandards für die Sicherheit von Verbrauchergeräten vorschreibt. Diese Vorschriften verpflichten IoT-Hersteller dazu, eindeutige Gerätekennungen einzuführen, eine Richtlinie zur Offenlegung von Sicherheitslücken und einen definierten Supportzeitraum für Sicherheitsupdates.
Sicherheitsstandards und Compliance im Internet der Dinge
Die Einhaltung der Vorschriften ist der Hauptgrund für die Störungen bei vielen IoT-Projekten. Die Zahl der geltenden Normen wächst, und die Konsequenz für eine falsche Umsetzung sind Verzögerungen bei der Markteinführung, Verweigerung der Marktzugang oder Rückrufaktionen nach der Markteinführung.
Die maßgeblichen Standards
Hier finden Sie eine übersichtliche Übersicht über die Standards, mit denen Sie höchstwahrscheinlich konfrontiert werden:
- IEC 62443: Der primäre Standard für die Sicherheit von Industrieautomatisierungs- und Steuerungssystemen. Definierte Sicherheitsstufen, Zonen und Leitungen. Voraussetzung für die Implementierung von Industrie-IoT-Systemen.
- ISO/IEC 27001: Informationssicherheitsmanagementsysteme. Ein Allzweckstandard, der auf alle Organisationen mit sensiblen Daten anwendbar ist.
- ISO 27701: Erweiterung der ISO 27001-Norm für die Verwaltung von Datenschutzinformationen. Dies ist wichtig, wenn Ihre IoT-Geräte personenbezogene Daten gemäß der DSGVO verarbeiten.
- ISO 13485: Qualitätsmanagement für Medizinprodukte. Voraussetzung für die Entwicklung von SaMD und die Einreichung von FDA-/MDR-Anträgen.
- NIST IR 8259 / SP 800-213: US-amerikanische föderale Sicherheitsrichtlinien für das Internet der Dinge. Definieren die grundlegenden Sicherheitsfunktionen der Geräte.
- ETSI EN 303 645: Europäischer Standard für die Sicherheit von Verbraucher-IoT-Geräten. Grundsicherheitsanforderungen für IoT-Geräte im Wohnbereich.
- EU-Verordnung über die CybersicherheitsresilienzDie Pflicht zur Meldung von Schwachstellen beginnt am 11. September 2026. Die vollständige Einhaltung ist bis zum 11. Dezember 2027 erforderlich. Es gilt für alle Produkte mit digitalen Elementen, die in der EU verkauft werden.
- UK PSTI-Gesetz: Bans universelle Standardpasswörter, erfordert Richtlinien zur Offenlegung von Schwachstellen und schreibt Transparenz hinsichtlich der Update-Support-Periode vor. Schon in Kraft.
- FDA-Richtlinien für Cybersicherheit vor Markteinführung: Wesentlich für angeschlossene medizinische Geräte, die eine Zulassung für den US-Markt beantragen.
So erstellen Sie eine zertifizierungsfähige IoT-Sicherheitsarchitektur
Der teuerste Fehler in der Sicherheit im Internet der Dinge ist, zuerst zu planen und erst später über Compliance zu denken. Die Nachrüstung von Sicherheits- und Compliance-Kontrollen in eine bestehende Architektur kostet in der Regel 3 bis 5 Mal so viel wie die Erstellung dieser Kontrollen von vornherein.
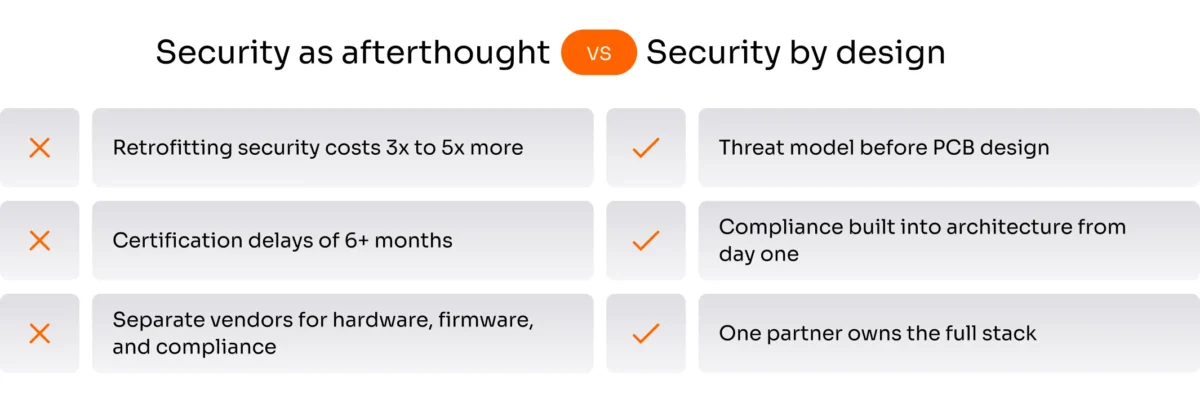
Eine zertifizierungsfähige Architektur beginnt mit einem Bedrohungsmodell, bevor der PCB-Entwurf finalisiert wird. Sie umfasst Hardware-Vertrauensgrundlagen, sicheres Booten, verschlüsselte Kommunikation und Audit-Logging als grundlegende architektonische Anforderungen von Anfang an.
Yalantis betreibt ein internes Forschungs- und Entwicklungslabor in Warschau, in dem wir Prototypen und Testkonfigurationen für die IoT-Hardware entwickeln, bevor wir zu Produktionsdesigns greifen. Dadurch können wir bereits in der Prototypphase Sicherheitslücken beheben, was die Fixierung auf Stunden statt auf Monate kostet.
Besorgt über die Fristen für die Einhaltung der IoT-Richtlinien?
Wir erkennen Zertifizierungshindernisse bereits in der Prototypenausführung, wobei die Behebung dieser Probleme Stunden statt Monate kostet.
Sicherheitsbewertung und -test für das Internet der Dinge
Die Sicherheitsprüfung von IoT-Systemen erfordert einen breiteren Umfang als die Prüfung herkömmlicher Anwendungen.
Ein umfassendes IoT-Sicherheitsbewertung Umfassen: Bedrohungsmodellierung (mit Frameworks wie STRIDE und PASTA), Firmware-Analyse (statische Analyse für hardcoded Credentials und schutzbedürftige Bibliotheken), Penetrationstests in allen fünf Ebenen (von der Hardware über die Anwendung), Fuzz-Tests von Geräteeinheiten und Kommunikationsprotokollen sowie die Erstellung von SBOM (Software Bill of Materials) zur Verfolgung aller Open-Source-Komponenten in Ihrer Firmware.
Die SBOM-Anforderung verdient besondere Aufmerksamkeit. Nach dem EU-Gesetz zur Cybersicherheitsresilienz, Um die Pflichten zur Sicherheitsberichterstattung ab September 2026 einzuhalten, müssen Sie genau wissen, welche Komponenten in Ihren Produkten enthalten sind. Wenn Sie heute noch keine automatisierte SBOM-Generierung und Sicherheitsüberwachung in Ihrem Build-Pipeline haben, sind Sie bereits im Hintertreffen.
Sicherheitsbest Practices für das Internet der Dinge: ein 10-stufiger Rahmen
Hier sind die zehn Praktiken, die die Sicherheit von IoT-Geräten, die für die Produktion geeignet sind, von der Einhaltung von Checkbox-Compliance unterscheiden. Jede von ihnen behandelt einen spezifischen Fehlerfall, den wir in echten Implementierungen gesehen haben.
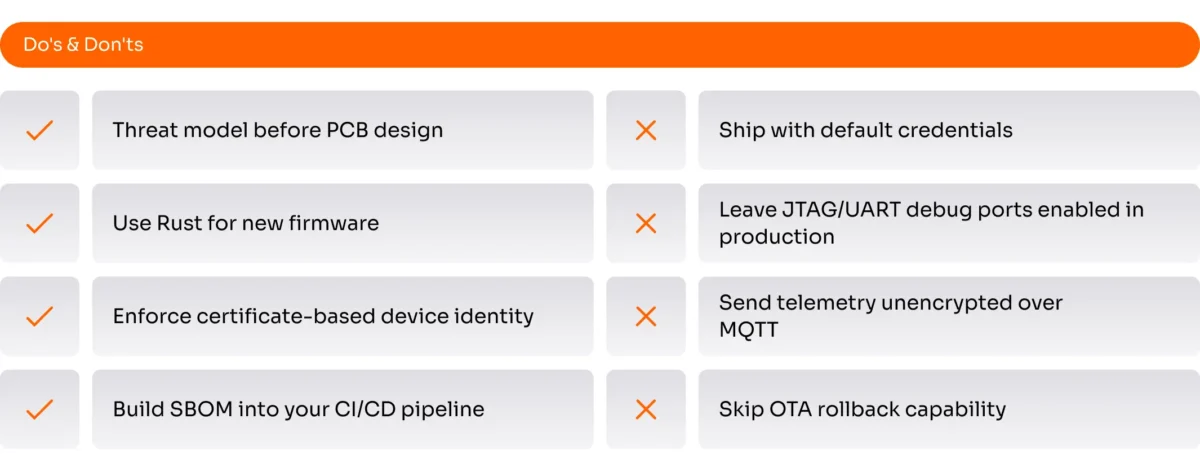
- Bedrohungsmodell, bevor Sie die Leiterplatte entwerfen. Sicherheitsentscheidungen, die bereits in der Hardware-Phase getroffen werden, sind nahezu unumkehrbar. Modellieren Sie Ihre Bedrohungen zunächst.
- Implementieren Sie die Hardware-Root-of-Trust. Verwenden Sie ein TPM oder ein sicheres Element, um kryptografische Schlüssel in manipulationssicheren Hardware zu speichern.
- Verwenden Sie für die neue Firmware Speicher-sichere Sprachen. Rust beseitigt Pufferüberschreitungen, Use-after-Free-Probleme und andere Sicherheitslücken in der Speicherverwaltung bei der Kompilierung.
- Einhaltung sicherer Boot- und signierten Firmware. Jede Phase des Bootvorgangs sollte die kryptografische Signatur der nächsten Phase überprüfen.
- Daten in Transit und im Ruhezustand verschlüsseln. TLS 1.3 für den Transport, AES-256 für die Speicherung. Keine Ausnahmen.
- Entwerfen Sie eine sichere OTA-Update-Pipeline mit Rollback. Code-Signing, staged Rollouts und automatische Rollback bei Ausfall. Ihre Geräte werden in den nächsten Jahrzehnten Patches benötigen.
- Implementieren Sie eine Zero-Trust-Geräteidentität. Zertifikatsbasierte Authentifizierung für jedes Gerät. Keine gemeinsamen Geheimnisse, keine Standard-Anmeldeinformationen.
- Segmentieren Sie die Netzwerke und überwachen Sie die Geräteflotte kontinuierlich. Zusammengestellte Netzwerksegmente zur Verstärkung der Abwehr von Fehlverhalten in Ihrer gesamten Flotte.
- Build SBOM und Patch-Management-Workflows ab dem ersten Tag. Verfolgen Sie alle Abhängigkeiten. Automatisieren Sie die Erkennung von Schwachstellen anhand von CVE-Datenbanken.
- Design für das Compliance-System, das Sie letztendlich benötigen werden. Wenn Sie medizinische Geräte entwickeln, richten Sie sie von Anfang an nach den Anforderungen der FDA und der MDR aus. Wenn Sie in der EU verkaufen, beginnen Sie noch heute mit der Konformitätsprüfung nach CRA. Der Dezember 2027 ist näher als Sie denken.
IoT-Sicherheit in der KI-Ära: Was ändert sich?
Künstliche Intelligenz verändert die Sicherheit im Internet der Dinge auf beiden Seiten der Gleichung.
Auf der Verteidigungsseite kann die Anomalieerkennung mithilfe von KI kompromittierte Geräte in Flotten von Tausenden identifizieren, indem sie Verhaltensmuster erkennt, die von regelbasierten Systemen übersehen werden. TinyML (Maschinelles Lernen, das direkt auf Mikrocontrollern ausgeführt wird) ermöglicht die Erkennung von Bedrohungen direkt am Gerät, ohne Daten in die Cloud zu übermitteln, was die Latenzzeit reduziert und die Bandbreite bewahrt.
In der Angriffswertung kann adversarial Machine Learning IoT-Sensordaten manipulieren, um falsche Messwerte an KI-Modelle weiterzugeben. Da LLMs in IoT-Konnektivitätseinheiten eingebettet werden, wird die Prompt-Injection an der Schnittstelle zu einem neuen Angriffsvorgang, der vor zwei Jahren noch nicht existierte.
Die praktische Konsequenz: Wenn Sie KI in Ihre IoT-Produkte einbauen, muss Ihr Bedrohungsmodell KI-spezifische Sicherheitsbedrohungen im Internet der Dinge umfassen. Die Prüfung von Angriffsvorgängen auf Sensordaten und die Überprüfung der Modellintegrität werden zu Standardanforderungen. Ebenso ist die Isolierung des ML-Entscheidungsprozesses von sicherheitskritischen Geräteeinheiten.
Wie Yalantis Sicherheit in jedes IoT-Projekt einbezieht
Yalantis ist ein Komplettanbieter für IoT-Entwicklung und bietet end-to-end-Sicherheitslösungen über den gesamten Stack hinweg – von der PCB-Design und der Firmware bis hin zu Cloud-Infrastruktur und Compliance.
Unsere Vorgehensweise bei der Sicherheit im Internet der Dinge basiert auf vier Säulen:
- Konformitäts-First-Architektur. Wir verfügen über die Zertifizierungen ISO 13485, IEC 62443, ISO 27001 und ISO 9001. Wir entwickeln unsere Produkte so, dass sie die gesetzlichen Anforderungen erfüllen, bevor wir die erste Zeile Code schreiben.
- Full-Stack-Eigentum. Wenn ein Team die Hardware-, Firmware-, Cloud- und Anwendungssicherheit in der Hand hat, kommt nichts an die Stelle der Lücken zwischen den einzelnen Anbietern. Genau hier verbergen sich die meisten Sicherheitslücken.
- Ingenieurtechnische Praxis im Rust-Bereich. Wir verwenden Rust zur Entwicklung neuer IoT-Firmware, da die Speicherzuverlässigkeit eine ganze Kategorie von Sicherheitsfehlern auf der Programmiersprachesebene beseitigt.
- Warschau-Forschungs- und Entwicklungslabor. Unser Hardware-Prototyping-Labor ermöglicht es uns, Sicherheitskonfigurationen auf physischen Geräten vor der Produktion zu testen und Probleme bereits zu erkennen, bevor sie kostengünstig behoben werden können.
Wir haben mit Unternehmen aus den Bereichen Gesundheitswesen, Automobilindustrie (einschließlich Toyota Tsusho), Industriefertigung (Bosch) und IoT-Hardware (RAKwireless) zusammengearbeitet. Wenn Sie ein angeschlossenes Produkt entwickeln und einen Partner benötigen, der die Sicherheit von Anfang an als Ingenieurdisziplin behandelt, Lassen Sie uns reden.
Bereit, IoT-Sicherheit von Anfang an in Ihr Produkt zu integrieren?
Wir decken den gesamten Prozess ab – von der Hardware-Authentifizierung über die Cloud-Compliance bis hin zum Root of Trust –, damit nichts über die Ränder hinausgeht.
FAQ
Was sind die wichtigsten Sicherheitsherausforderungen im IoT?
Die größte Herausforderung besteht in der Kombination von Ressourcenbeschränkungen und langen Lebenszyklen der Geräte. IoT-Geräte verfügen über die Rechenleistung, um traditionelle Sicherheitssoftware zu betreiben, dennoch werden sie 10 bis 15 Jahre lang eingesetzt. Dies bedeutet, dass Ihre Sicherheitsarchitektur Bedrohungen berücksichtigen muss, die zum Zeitpunkt der Inbetriebnahme noch nicht existieren.
Was sind die häufigsten IoT-Sicherheitsrisiken und -gefährdungen?
Die häufigsten IoT-Sicherheitsprobleme sind Standardanmeldeinformationen, unverschlüsselte Datenübertragung, fehlende Firmware-Update-Mechanismen und unsichere APIs. Schätzungsweise 60% der IoT-Geräte enthalten nicht gepatchte Sicherheitslücken, die älter als zwei Jahre sind.
Was ist der Unterschied zwischen IoT-Sicherheit und OT-Sicherheit?
Die OT-Sicherheit konzentriert sich auf die Verfügbarkeit und Sicherheit von Industriesteuerungssystemen (PLCs, SCADA, HMIs). Die IoT-Sicherheit umfasst die vernetzten Geräte und Cloud-Plattformen, die zunehmend mit OT-Systemen in Kontakt stehen. In der Praxis erfordern moderne Implementierungen beide Aspekte, da IoT-Geräte häufig IT- und OT-Netzwerke verbinden.
Wie sicherhebe ich die Firmware- und OTA-Updates auf implementierten IoT-Geräten?
Implementieren Sie eine sichere Boot-Kette mit der Überprüfung kryptografischer Signaturen in jeder Phase. Für OTA-Updates verwenden Sie Code-Signing (damit Geräte nicht signierte Firmware akzeptieren können), verschlüsselte Zustelungskanäle, schrittweise Rollouts (erst einen kleinen Prozentsatz der Geräte aktualisieren) und automatische Rollback bei Ausfall.
Was ist die Sicherheit durch Design für das IoT und wann sollte sie eingesetzt werden?
Security by design bedeutet, Sicherheitsanforderungen bereits in den frühen Phasen der Produktentwicklung zu berücksichtigen – beginnend mit der Bedrohungsanalyse, bevor der PCB-Entwurf finalisiert wird. Die Implementierung von Sicherheitsfunktionen nach der Architekturfestlegung kostet in der Regel 3 bis 5 Mal so viel und verzögert die Zertifizierung um Monate.
Wie unterscheidet sich die IoT-Sicherheit im Gesundheitswesen im Vergleich zu industriellen Umgebungen?
Das Gesundheitswesen setzt bei der Nutzung von IoT die Sicherheit des Patienten und die Datensicherheit (HIPAA, FDA, MDR) im Vordergrund. Das Industrie-IoT legt großen Wert auf betriebliche Verfügbarkeit und physische Sicherheit (IEC 62443, Purdue-Modell). Die technischen Kontrollen überschneiden sich stark, aber die regulatorischen Rahmenbedingungen und die Risikoprofile sind unterschiedlich.
Kann KI die IoT-Sicherheit verbessern?
Ja. Verhaltensanalysen mit KI können durch die Erkennung anormaler Muster Geräte in großen Flotten identifizieren. TinyML ermöglicht die Erkennung von Bedrohungen direkt am Gerät, ohne die Verbindung zur Cloud zu benötigen. Allerdings führt die KI auch neue Sicherheitsbedrohungen mit sich (adversare Eingaben, Prompt-Injektionen), die Ihr Bedrohungsmodell angehen muss.
Was ist ein IoT-Sicherheitsrahmenwerk und wie kann ich eines auswählen?
Ein IoT-Sicherheitsrahmenwerk ist eine strukturierte Reihe von Kontrollen, die auf spezifische Risikokategorien zugeschnitten sind. Die IEC 62443 ist die Norm für industrielle Umgebungen. Die NIST SP 800-213 gilt für die US-amerikanischen Bundesimplementierungen von IoT. Die ETSI EN 303 645 gilt für Verbrauchergeräte. Das richtige Rahmenwerk hängt von Ihrer Branche, dem geografischen Markt und den regulatorischen Anforderungen ab.
Über den Autor