|
Hauptpunkte: • Die Entwicklung von IoT-Geräten umfasst einen gesamten Lebenszyklus von der Hardware über die Firmware bis hin zu Konnektivität, Cloud und Compliance. |
Die Entwicklung von IoT-Geräten (Internet of Things) ist der ganzheitliche Prozess der Konzeption und Konstruktion eines vernetzten Produkts – von der industriellen Konstruktion und der PCB-Layout-Analyse über die Firmware, die eingebettete Software, die Konnektivität sowie die Cloud- und Anwendungs-Ebenen, die Sensordaten in etwas Nutzbartes umwandeln.
Diese Anleitung IoT-Entwicklung Das entspricht dem vollständigen Lebenszyklus von Hardware bis zur Cloud, wie er tatsächlich von einem Engineering-Team umgesetzt wird. Sie erhalten die acht Entwicklungsstufen, die vier Architekturschichten, die Firmware- und Protokollentscheidungen, die ein Gerät im Einsatz ausmachen oder zerstören, und die Compliance-Arbeit, die von regulierten Branchen nicht ausgelassen werden darf. Wir haben diesen Lebenszyklus in über 40 end-to-end-IoT-Implementierungen aus unserem eigenen in-house R&D-Labor durchgeführt, sodass die Kompromisse hier aus der Lieferung realer Geräte und aus den Fehlern resultieren, die wir auf dem Weg gemacht haben.
Was ist die Entwicklung von IoT-Geräten (und wie unterscheidet sich diese von der Entwicklung von IoT-Software)?
Die Entwicklung von IoT-Geräten umfasst die Konstruktion eines physischen Produkts, das Daten sammelt und über ein Netzwerk überträgt. Dabei werden Hardware, Firmware, Konnektivität sowie die Cloud und die Anwendungsprogramme berücksichtigt, die das Gerät für den Anwender nutzbar machen.
Drei Begriffe werden synonym verwendet, und das sollte nicht der Fall sein. Die Entwicklung von IoT-Geräten konzentriert sich auf das physische Produkt und seine Eingebettete Software. Die Entwicklung von IoT-Produkten umfasst die gesamte Komplexität des entsprechenden Geräts, einschließlich der Nutzererfahrung und der Markteinführung. Die Entwicklung von IoT-Software bezieht sich speziell auf die Cloud-Backend- und Anwendungsschichten, die IoT-Daten erfassen und verarbeiten. Eine einzige IoT-Lösung benötigt normalerweise alle drei Komponenten, weshalb die Integration oft die größte Herausforderung darstellt.
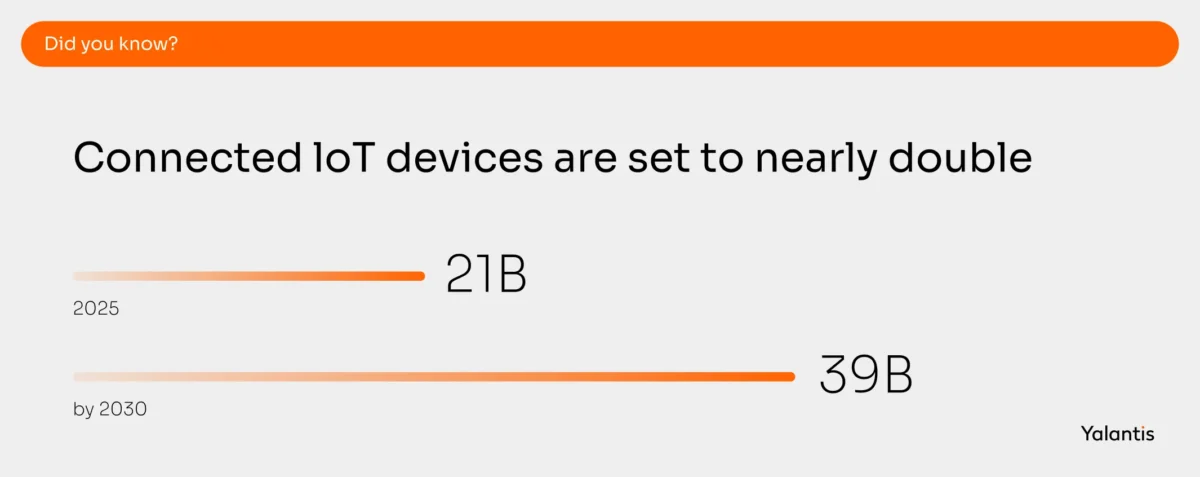
Der Grund, dass dies 2026 wichtig ist, liegt in der Größe: Der IoT-Markt wächst weiter: IoT Analytics Ende 2024 wurden 18,5 Milliarden vernetzte IoT-Geräte gezählt und 2025 übertrafen die Zahl die 21 Milliarden, wobei sich die Zahl jährlich um etwa 14 Prozent erhöht und bis 2030 auf 39 Milliarden ansteigen soll. Hinter jedem dieser Zahlen verbirgt sich eine Reihe technischer Entscheidungen, die jahrelange Einsatzbedingungen erfordern.
Die vier Ebenen eines IoT-Systems und warum es wichtig ist, alle zu besitzen
Jedes IoT-System besteht aus vier Ebenen: der Geräteebene, der Konnektivitätsebene, der Edge- und Cloud-Ebene sowie der Anwendungsebene. Wenn eine dieser Ebenen in der Produktion vernachlässigt wird, gerät das Gerät in Produktion aus dem Ruder.
Die vier Schichten arbeiten in der Reihenfolge:
- Geräteebene. Die physische IoT-Hardware: Sensoren, Aktoren, der Mikrocontroller oder der Mikroprozessor, die Energieverwaltung und die Gehäuse. Hier befindet sich die Firmware.
- Verbindungsschicht. Die Radiosender und Netzwerke, die Daten vom Gerät abstoßen: BLE, Wi-Fi, LoRaWAN oder Mobilfunk, sowie das Messaging-Protokoll darüber, in der Regel MQTT.
- Edge- und Cloud-Layer. Wo Daten verarbeitet werden. Edge-Computing verarbeitet logische Aufgaben, die auf oder in der Nähe des Geräts eine hohe Latenz erfordern; die Cloud übernimmt die langfristige Speicherung und die Analyse auf der gesamten Flotte, die ein Gerät nicht selbst durchführen kann.
- Anwendungs-Schicht. Was die Menschen mit nutzen: Dashboards, mobile Begleit-Apps, APIs und Benachrichtigungen.
Der eigentliche Punkt hier ist das Eigentum. Wenn ein Team alle vier Ebenen besitzt, können der Firmware-Ingenieur und der Cloud-Architekt in einem Standup die Schnittstellenabweichungen beheben. Wenn die Ebenen unter verschiedenen Anbietern verteilt sind, treten diese gleichen Abweichungen bei der Integrationsprüfung auf, die die Fixierung der Fehler am kostspieligsten ist. Wir haben erlebt, wie diese Lücke ganze Zeitpläne verschlungen hat.
8 Phasen des IoT-Geräteentwicklungsprozesses
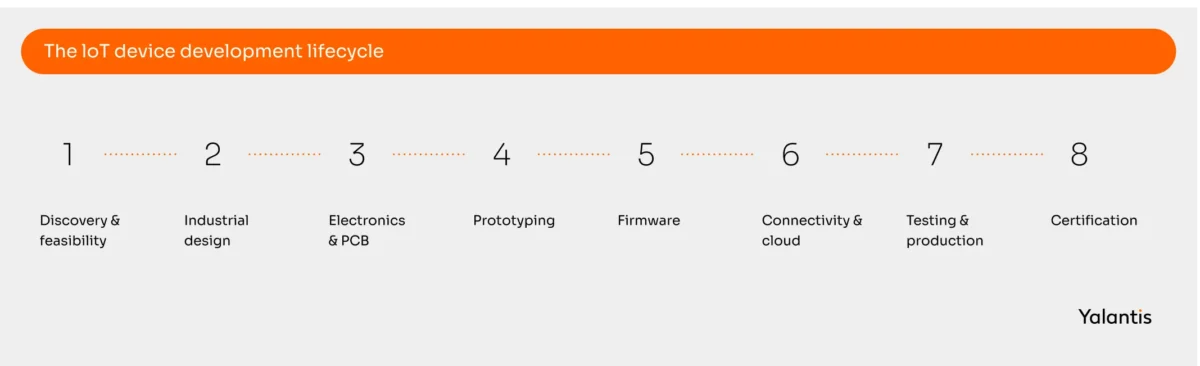
Der Entwicklungsprozess für IoT-Geräte umfasst acht Phasen: Entdeckung und Machbarkeit, industrielles Design, Elektronik- und PCB-Design, Prototyping und Validierung, Firmware und Embedded Software, Konnektivität und Cloud-Integration, Test- und Produktionsabwicklung sowie Zertifizierung.
Jede Phase führt zu einem Artefakt, von dem die nächste Phase abhängt. Das Überspringen oder Komprimieren einer Phase spart selten Entwicklungszeit; es verschiebt lediglich die Verzögerung auf einen späteren, kostspieligeren Punkt im Projekt. Auch hier beginnt die Konformitätsarbeit bereits am Anfang, da die Zertifizierungserfordernisse die Designentscheidungen von Tag eins an prägen.
Phase 1. Entdeckung, Anforderungen und Machbarkeit
Diese Phase beantwortet eine Frage: Kann das Gerät die Anforderungen des Unternehmens innerhalb seiner Leistungsfähigkeit, Kosten, Größe und regulatorischen Rahmenbedingungen erfüllen? Die Ergebnisse sind eine Spezifikation der Anforderungen und eine Machbarkeitsanalyse, die die schwerwiegenden Einschränkungen aufzeigt, bevor Sie einen einzigen Dollar für Hardware ausgeben.
Bei regulierten Geräten wird hier der Konformitätspfad gewählt. Ein Medizinprodukt verpflichtet sich jetzt zu einem Qualitätsmanagementsystem nach ISO 13485 und einem Software-Lebenszyklus nach IEC 62304, da beide den Dokumentationspfad für jede weitere Phase prägen. Irrt man sich dabei, rekonstruiert man die Unterlagen unter Zeitdruck, was die häufigste Ursache für Zertifizierungsverzögerungen ist, die wir beobachten.
Phase 2. Industrielles Design und Gehäuse
Der Industriedesign definiert, wie das Gerät aussieht und wie es seine Umgebung bewältigt. Das Gehäuse muss die Elektronik unterbringen, Hitze abgeben, den Schutz vor Staub und Wasser erfüllen und die Auswirkungen von Stürzen und Vibrationen im realen Einsatzmodell standhalten.
Ein Sensor für die Kälteschutzkette und ein Patientensensor an der Betthälfte haben gegensätzliche Prioritäten für die Gehäuse, und das Design muss dies von Anfang an widerspiegeln. Wir führen die mechanische und elektronische Konstruktion gemeinsam durch, anstatt die Arbeit zwischen den Teams aufzuteilen.
Stufe 3. Elektronik- und Leiterplattenkonstruktion
Die PCB-Entwicklung verwandelt die Anforderungen in eine funktionierende Schaltung: Auswahl der Komponenten, Entwurfszeichnung, Layout und Signalintegrität. Die Auswahl der Komponenten bestimmt hier die Stückkosten und den Stromverbrauch, und das setzt die Lieferkettenrisiken für die gesamte Lebensdauer des Produkts in Gang.
Zwei Entscheidungen dominieren: Die erste ist der Mikrocontroller oder System-on-Chip, der die Rechenleistung und die Speicherkapazität sowie die Funkoptionen bestimmt. Die zweite ist die Komponentenbeschaffung, da ein Teil mit einer langen Lieferzeit oder nur einem Lieferanten die Produktion Monate nach dem Festlegen des Designs unterbrechen kann.
|
Pro-Tipp Sichern Sie sich eine zweite Quelle für jeden kritischen Bauteil, bevor Sie mit der Konstruktion beginnen. Ein Einzellieferant mit einer Lieferzeit von 40 Wochen kann eine Produktionslinie lange nach Abschluss der Konstruktion stillsetzen lassen – und wir haben es mehr als einmal erlebt. |
Phase 4. Prototyping und Hardware-Validierung
Das Prototyping ermöglicht die Entwicklung funktionaler Hardware, die Sie im realen Umfeld testen können – auf echtem Silizium anstatt in einer Simulation. Ziel ist es, Ihre riskiertesten Annahmen frühzeitig zu validieren, während Änderungen noch kostengünstig durchgeführt werden können.
Die Validierung erfolgt in der Regel in mehreren Generationen von Prototypen:
- Machbarkeitsnachweis, Das beweist, dass die Kerntätigkeit überhaupt funktioniert.
- Engineering-Validierungsprüfung (EVT), das jedes Subsystem gegen die Spezifikation prüft.
- Design-Validierungsprüfung (DVT), was bestätigt, dass das Gerät als integriertes Gesamtsystem den Anforderungen entspricht und der Produktionsform entspricht.
Jede Generation verringert die Unsicherheit. Mit DVT sollte die Hardware stabil genug sein, damit Firmware- und Zertifizierungsarbeiten ohne Verschiebung des Bodens unter ihnen durchgeführt werden können.
Stufe 5. Firmware- und Embedded-Softwareentwicklung
Das Firmware ist die integrierter Code Diese Software läuft auf dem Gerät und steuert die Hardware direkt: Sensordriver, Strommanagement, die Kommunikationsstack und der Mechanismus für die drahtlose Aktualisierung. Sie ist die Ebene, die entscheidet, ob ein Gerät zuverlässig und sicher im Einsatz ist.
Das richtige Vorgehen erfordert zwei architektonische Entscheidungen. Ein Echtzeit-Betriebssystem wie Zephyr oder FreeRTOS eignet sich für begrenzte, deterministische Geräte, während eingebettetes Linux für Gateways und Geräte geeignet ist, die eine umfassende Konnektivität oder ein Dateisystem benötigen. Die zweite Wahl, die Sprache, wird im Folgenden in einem eigenen Abschnitt behandelt, da sie sich in letzter Zeit zu einer Sicherheitsentscheidung entwickelt hat.
Phase 6. Konnektivität und Cloud-Integration
Diese Phase verbindet das Gerät mit seinem Netzwerk und dessen Backend. Sie umfasst den Funkverbindung, das Messaging-Protokoll, die sichere Bereitstellung der Geräteeinheit und die Cloud-Services, die die Daten empfangen und weiterleiten.
Das, was die Teams hier unterschätzen, ist die Geräteidentität und die Bereitstellung. Jedes Gerät benötigt ab dem Moment, in dem es aus dem Werk geht, eine eindeutige, verifizierbare Identität, denn nur diese Identität lässt die Cloud die Daten vertrauen und die Aktualisierungen autorisieren. Legt man dies später noch zu, hat man einen der häufigsten Sicherheitslücken in gelieferten Produkten geschaffen.
Stufe 7. Testen und Übergabe der Produktion
Diese Phase bewirkt, dass das Gerät funktioniert, und übertrug anschließend ein stabiles Design an die Fertigung. Eine gründliche IoT-Testprozess Umfasst Funktions-, Umwelt-, Funk-, elektromagnetische Kompatibilitäts- und Sicherheitsprüfungen, idealerweise automatisiert gegen reale Hardware in einem Testsystem.
Die Übergabe der Produktion erfolgt dann an den Vertragspartner, der die validierte Konstruktion und die dazugehörige Produktionsunterlagen, einschließlich der Stücklisten und der Prüfverfahren, erhält.
Stufe 8. Zertifizierung
Die Zertifizierung ist Voraussetzung dafür, dass das Gerät legal verkauft werden kann, und sie ist der Grund für die Verzögerung der Markteinführung. Funkgeräte benötigen regionale Genehmigungen wie die FCC in den Vereinigten Staaten und die CE gemäß der Radio Equipment Directive in der EU. Die Arbeit läuft parallel zu den späteren Entwicklungsstufen, sodass die Teams, die das Projekt früh aufnehmen, eine kurzfristige Überforderung vermeiden.
Wollen Sie, dass ein Team die gesamte Entwicklung für Sie übernimmt – von der Hardware bis hin zur Cloud?
Wir übernehmen die Konnektivität von ersten Skizzen bis hin zur Übergabe der Produktion.
IoT-Software- und Anwendungsentwicklung: die Daten der Geräte in ein Produkt verwandeln
Die Entwicklung von IoT-Software ist die Cloud-Backend- und Anwendungsarbeit, die aus Rohdaten der Geräte ein nutzbares Produkt erstellt. Es handelt sich um eine eigenständige Disziplin, die eigene Architektur und ein eigenes Talent-Pool benötigt.
Im großen Maßstab muss die Backend-Infrastruktur eine hohe Datenmenge an Telemetriedaten verarbeiten und diese effizient als Zeitreihendaten speichern, bevor die Ereignisse an die Verbraucher weitergeleitet werden, die sie benötigen. Mit dem Wachstum der installierten Gerätebasis auf über 21 Milliarden Geräte wird eine skalierbare IoT-Inhaltsverarbeitung-Architektur zu einem Designproblem von erster Klasse, das man nicht hinauszögern kann.
Auf der Backend-Plattform befinden sich die IoT-Anwendungen, die die Menschen tatsächlich nutzen. Ein Flottenbetreiber benötigt ein Web-Dashboard mit Karten und Warnmeldungen; ein Instandhaltungstechniker benötigt eine API in das bestehende CMMS. Die Plattformentscheidung dahinter – ob man auf einer hyperscaler IoT-Plattform baut oder sich cloud-unabhängig orientiert – sollte von der Frage abhängen, wo die Daten gespeichert werden und welche Vorschriften gelten.
Sie benötigen eine Backend-Lösung und Apps, die die Daten von Geräten in großem Maßstab verwalten können?
Wir erstellen die Backend-Systeme und Dashboards, in die die Daten Ihrer Geräte fließen.
Firmware und eingebettete Entwicklung: Warum Rust vs. C++ nun eine Sicherheitsentscheidung ist
Bei der neuen IoT-Firmware von 2026 ist die Sprachwahl zunehmend eine Sicherheitsentscheidung. C++ bleibt der Standard mit den umfassendsten Tools und dem größten Talentpool. Rust Eliminiert ganze Klassen von Speicherunsicherheitsfehlern bereits beim Kompilieren, weshalb es von regulierten Geräteherstellern eingesetzt wird.
Die Gründe für diese Veränderung sind schwer zu ignorieren. Eine unabhängige Analyse, die in ACM-Queue Er stellt fest, dass etwa 70% der schwerwiegenden Software-Sicherheitslücken auf Fehler im Speicherzuverlässigkeitsbereich zurückzuführen sind, die Klasse, die der Eigentumsmodell von Rust vor der Ausführung des Codes verhindert, wird nicht erreicht. Die Einführung erfolgt entsprechend den Daten: Die Umfrage „State of Rust 2024“ Es wird berichtet, dass derzeit etwa 45% Organisationen Rust in der Produktion nicht trivialen Maße nutzen, was einem Anstieg von rund sieben Punkten innerhalb eines Jahres entspricht.
Rust ist keine kostenlose Aktualisierung, und das müssen wir ehrlich zugeben. Die Lernkurve ist real, und das integrierte Ökosystem ist jünger als C. Die meisten Produktionssysteme verwenden eher gemischte Rust- und C-Codebasen als vollständige Neuentwicklungen, und unser pragmatisches Vorgehen besteht darin, neue, speicherkritische Komponenten in Rust zu schreiben und gleichzeitig bewährte C-Treiber beizubehalten.
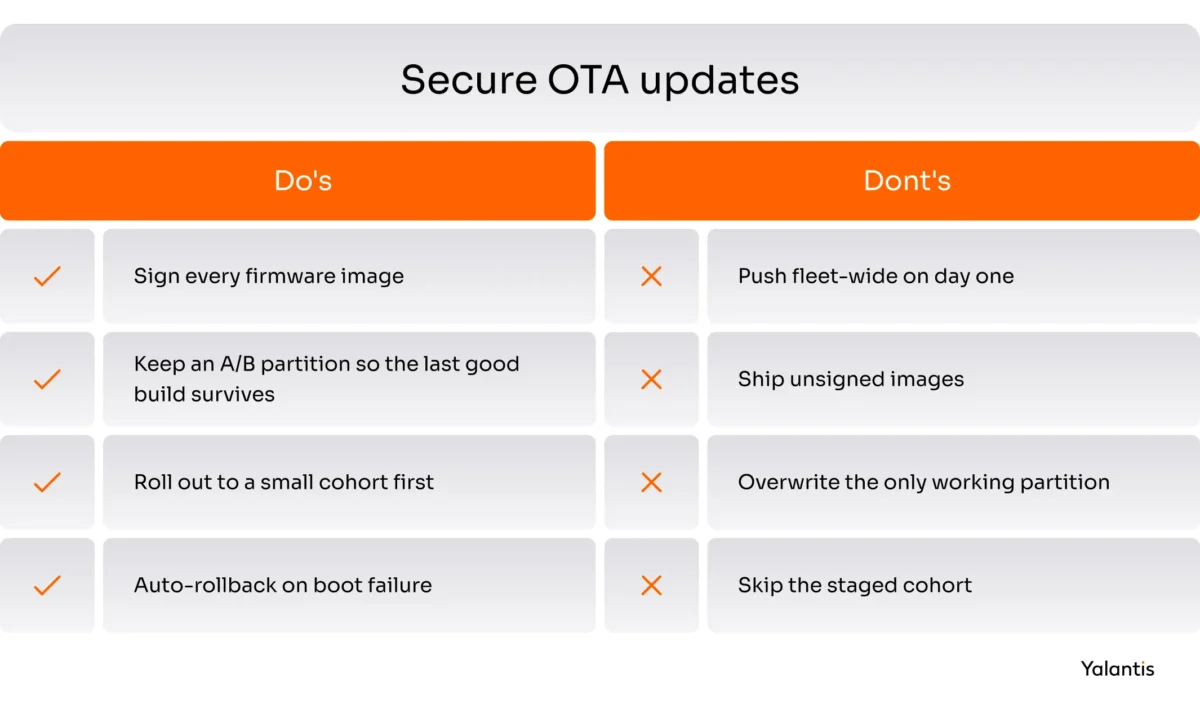
Unabhängig von der Sprache ist der Pipeline für sichere OTA-Firmware-Updates der Bereich, den Teams am meisten fürchten, da ein falsches Update ein Ferngerät lahmlegen kann. Ein sicherer Pipeline nutzt kryptografisch signierte Images, ein A/B-Partitionierungssystem, sodass die alte Firmware intakt bleibt, eine automatische Rollback-Funktion bei Bootfehlern und eine staged Rollout-Strategie, bei der eine kleine Gruppe von Geräten vor der allgemeinen Einführung getestet wird.
|
Pro-Tipp Bevor Sie Ihre erste OTA an echte Nutzer bereitstellen, führen Sie die Aktualisierung auf einer Gruppe von 50 bis 100 Geräten durch und beobachten Sie sie über einen ganzen Tag. Die gestaffelte Einführung plus die automatische Rücknahme sind der Unterschied zwischen einem schlechten Update und einer Rückrufaktion vor Ort. |
Firmware für den Einsatz in der Praxis entwickeln, die sicher und aktualisierbar bleiben muss?
Unser IoT-Firmware-Entwicklungsteam schreibt Embedded-Code in Rust und C, mit integrierter sicherer OTA-Funktion.
Verbindungsprotokolle für IoT-Geräte: Warum keine einzige Option geeignet ist
Es gibt keine einzige optimale IoT-Lösung Verbindungsprotokoll; Die richtige Wahl hängt vom Reichweite-, Leistungs- und Datenauslastungsbereich ab sowie davon, ob das Gerät bewegt wird. Es ist wichtig, diese beiden Entscheidungen getrennt voneinander zu treffen: die Funk- oder Netzwerktechnologie, die die Bits überträgt, und das Messaging-Protokoll, das die Daten darüber strukturiert.
Bei der Messaging-Ebene ist MQTT die Standardlösung für IoT-Telemetrie, da es sich um ein leichtgewichtiges Publish-Subscribe-Protokoll handelt, das für unzuverlässige Verbindungen mit geringer Bandbreite entwickelt wurde. CoAP ist die häufigste Alternative für sehr eingeschränkte Geräte. Die drahtlose IoT-Funkebene ist der Ort, an dem die eigentlichen Kompromisse liegen:
| Technologie |
Bereich |
Kraft |
Datenrate |
Das beste Passform |
|
BLE |
Kurz (10 bis 100 m) |
Sehr niedrig |
Niedrig bis mäßig |
Wearables, Nähe, telefonverbindungstaugliche Geräte |
|
WLAN |
Innenbereich / lokal |
Hoch |
Hoch |
Smart-Home- und Gebäudetechnik, Netzgeräte |
|
LoRaWAN |
Länge (in Kilometern) |
Sehr niedrig |
Sehr niedrig |
Spurlose Sensoren für große Flächen, Landwirtschaft, Versorgungsunternehmen |
|
NB-IoT / LTE-M |
Weitbereichs- (Mobilfunk-) |
Niedrig |
Niedrig bis mäßig |
Fremde und mobile Anlagen, Messung, Logistik |
|
Mobilfunk 4G / 5G |
Breites Gebiet |
Hoch |
Hoch |
Gateways, Fahrzeuge, Videoüberwachung, Hochdurchsatzgeräte |
Verschiedene IoT-Anwendungsfälle weisen auf unterschiedliche Funknetze hin. Für ein batteriebetriebenes Feldsensornetzwerk, das nur selten kleine Pakete sendet, sind LoRaWAN oder NB-IoT fast immer um Jahre besser als Wi-Fi bei der Akkulaufzeit.
|
Pro-Tipp Prototypieren Sie Ihre Konnektivität mit realem Hardware-Equipment in der realen Umgebung, bevor Sie sich verpflichten. Ein Protokoll, das auf einem Prüfstand perfekt funktioniert, kann hinter einer Metalltür oder drei Etagen unter der Erde ausfallen, und die wiederkehrenden Mobilfunkdatenkosten über die Lebensdauer eines Geräts übersteigen oft den Aufpreis für den Modulpreis. |
Sicherheit und Compliance von Anfang an: Was das EU-Cyberresilienzgesetz jetzt verlangt
Sicherheit und Compliance müssen in jeder Lebenszyklusphase integriert werden. Im Jahr 2026 ist dies eine gesetzliche Pflicht, und es ist der größte Unterschied zwischen einem Gerät, das ausgeliefert wird, und einem, das bei der Überprüfung hängenbleibt.
Dieser regulatorische Druck ist konkret und hat feste Fristen. Laut der Europäische Kommission, Der EU-Cyberresilienz-Gesetz wurde im Dezember 2024 in Kraft getreten und gilt für fast alle Produkte mit digitalen Elementen, die in der EU verkauft werden. Die Pflicht zur Meldung von Schwachstellen und Vorfällen beginnt am 11. September 2026 mit einer 24-stündigen Frühwarnung und einer 72-stündigen vollständigen Meldung und muss bis zum 11. Dezember 2027 vollständig erfüllt sein. Die CRA schreibt eine maschinenlesbare Software-Materialliste und eine sichere Konstruktion vor. Zudem ist eine regelmäßige Sicherheitsaktualisierung über die gesamte erwartete Lebensdauer des Produkts erforderlich, wobei Sanktionen in Höhe von 15 Millionen Euro oder 2,5% des globalen Umsatzes gelten können.
Die Erfüllung dieser Anforderungen beginnt mit der Sicherheitskonzeption, was bedeutet, dass spezifische Engineering-Praktiken von Anfang an in die Konzeption einbezogen werden: eine Hardware-Root-of-Trust und eine sichere Boot-Phase, eine eindeutige Identität pro Gerät, die bei der Produktion bereitgestellt wird, verschlüsselte Daten während der Übertragung und im Ruhezustand sowie der zuvor beschriebene signierte, rollback-geschützte OTA-Pipeline.
Die Zertifizierungspflichten variieren je nach Branche, und die frühzeitige Zuordnung zu den verschiedenen Phasen des Lebenszyklus ist es, was ein Projekt termingerecht fortführt:
| Standard |
Domain |
Wo es im Lebenszyklus ankommt |
|
ISO 13485 |
Qualitätsmanagement für Medizinprodukte |
Discovery bildet die gesamte Dokumentationskette fort. |
|
IEC 62443 |
Industrielle Automatisierung und Sicherheit von Steuerungssystemen |
Architektur, Firmware, Konnektivität |
|
ISO / IEC 27001 und 27701 |
Informationssicherheit und Datenschutzmanagement |
Cloud, Daten und organisatorische Prozesse |
|
ISO 26262 |
Funktionssicherheit in der Automobilindustrie |
Design, Firmware und Überprüfung |
|
FDA 524B / EU MDR |
Marktzugang für medizinische Geräte |
Die Übermittlung erfordert ein SBOM und einen Plan zur Fehlerbehebung |
In unserem eigenen Unternehmen verfügen wir über die Zertifizierungen ISO 9001, ISO 27001 und ISO 27701 und führen die Einhaltung der Normen von Anfang an als eigenständige Maßnahme durch.
|
Pro-Tipp Eröffnen Sie Ihre Compliance-Dokumentation am Anfang des Projekts. Für ein ISO 13485-zertifiziertes Gerät wird die Design-Historiedatei von der ersten Anforderung ausgehend erstellt, und ihre Wiederherstellung bei der Einreichung ist die schnellste Methode, um ein Viertel zu verlieren. |
Ein Gerät versenden, das die Sicherheits- und Compliance-Überprüfung bestehen muss?
Wir entwickeln schon von Anfang an sichere IoT-Geräte und integrieren die Compliance als eigenständige Maßnahme.
IoT-Geräteentwicklung durch die Industrie: Wie sich die Beschränkungen ändern
Der Lebenszyklus ist in allen Branchen gleich, aber die Beschränkungen, die ihn dominieren, ändern sich vollständig. Die Unterschiede zeigen sich in der Zertifizierung und im Betriebsumfeld, und sie sollten Ihren Engineeringansatz von der ersten Stufe an beeinflussen.
Gesundheitswesen und Medizinprodukte
Die Entwicklung von Gesundheits-IoT, auch als Medical IoT oder IoMT bezeichnet, bringt die größte Compliance-Belastung mit sich. Ein angeschlossenes Gerät, das Einfluss auf klinische Entscheidungen hat, kann als Software as a Medical Device (SaMD) eingestuft werden, was die Einhaltung der ISO 13485 und IEC 62304 sowie der FDA-Eingabebestimmungen erfordert. Dies erfordert nun eine SBOM-Datei und einen Sicherheitsrisikomanagementplan gemäß Abschnitt 524B. Die Angst, die die Hersteller von Medizinprodukten wachhält, ist, dass ein OTA-Update ein lebenswichtiges Gerät abstößt – genau deshalb ist der signierte, rollback-geschützte Update-Pipeline hier nicht verhandelbar.
Die Entwicklung einer vernetzten Medizin-Appliance?
Wir liefern angeschlossene medizinische Geräte gemäß der Norm ISO 13485 und den Sicherheitsstandards der FDA.
Industrie und Fertigung
Die Entwicklung von industriellem IoT, oft auch nur IIoT genannt, betrifft veraltete Betriebstechnik und raue Umgebungen, die den Sicherheitsstandard IEC 62443 befolgen. Der gemeinsame Treiber ist die vorausschauende Instandhaltung: Vibrations- und Temperaturfühler, die einen defekten Motor erkennen, bevor dieser die Produktion stoppt. Das Schwierige ist die Vielzahl an Protokollen und die Sicherheitslücke in älteren OT-Netzwerken, die nie dafür entwickelt wurden, miteinander verbunden zu sein.
Anbindung einer Fabrikfläche oder eines industriellen Anlageobjekts?
Wir verbinden veraltete OT-Systeme mit der IEC 62443-Sicherheitsnorm auf der Produktionslinie.
Logistik und Lieferkette
Logistik-IoT bezieht sich auf bewegliche Güter und Umgebungen, die innerhalb von Grenzen gehalten werden müssen. Die Überwachung der Kühlkette zeigt, dass eine Impfstofflieferung nie ihre Temperaturgrenze überschritten hat; die Telematik der Flotte verfolgt die Position und das Fahrverhalten von Tausenden von Fahrzeugen. Hierbei bedeutet Vernetzung in der Regel Mobilfunk oder LoRaWAN, da die Güter selten in der Nähe von WLAN stehen. Wir haben bereits mit Unternehmen wie Toyota Tsusho zusammengearbeitet, mit deren Mobilitätssparte wir seit 2020 zusammenarbeiten.
Verfolgen von Vermögenswerten entlang der gesamten Lieferkette?
Wir bauen Kältespeicher- und Flotten-Telematiksysteme auf Basis von Mobilfunk und LoRaWAN.
Automobilindustrie
Der Automotive-IoT verschmilzt mit dem softwaredefinierten Fahrzeug, wo Funktionen über die Luft übermittelt und aktualisiert werden, lange nachdem das Auto verkauft wurde. Der maßgebende Standard ist die ISO 26262 für die funktionale Sicherheit, und der OTA-Pipeline stehen noch höhere Anforderungen gegenüber als bei Verbrauchergeräten. Aus diesem Grund gewinnt in diesem Bereich die Speicher-sichere Firmware schnell an Bedeutung.
IoT-Entwicklungswerkzeuge, -plattformen und -boards: Was sollte standardisiert werden?
Die Entwicklung von IoT-Systemen setzt auf eine Reihe von IoT-Technologien: Hardware-Boards und eingebettete Betriebssysteme, die an eine Cloud-Plattform angeschlossen sind. Die richtige Kombination hängt davon ab, ob man Prototypen oder Massenprodukte entwickelt. Die frühzeitige Standardisierung auf bewährte Tools reduziert sowohl das Risiko als auch die Zeit bis zur Markteinführung.
Für die Prototyping- und Embedded-Arbeit sind die gängigen Bausteine:
- Entwicklungsplattformen Beispielsweise ESP32, die Nordic nRF-Serie und STM32 für Embedded-Zielgeräte sowie das Raspberry Pi für Gateways-Klasse-Prototypen.
- Eingebettete Betriebssysteme einschließlich Zephyr und FreeRTOS für eingeschränkte Geräte sowie Embedded Linux für Gateways.
- Cloud-Plattformen Beispielsweise AWS IoT Core und Azure IoT Hub oder offene und selbstverwaltete Optionen wie ThingsBoard, bei denen eine cloudunabhängige Herangehensweise von Bedeutung ist.
- ML-Tools direkt am Gerät z. B. TensorFlow Lite Micro und Edge Impulse für TinyML-Workloads.
Ein Wort zu Plattformbindung: Ein Gerät, das auf den proprietären Services eines Anbieters basiert, ist schwer zu wechseln. Für langlebige Produkte in regulierten Branchen ist eine cloud-agnostische Architektur in der Regel die vernünftige Wahl, da sie Ihre Freiheit, Anbieter zu wechseln, bei sich ändernden Kosten- und Compliance-Anforderungen bewahrt.
Wie viel kostet die Entwicklung von IoT-Geräten? Die treibenden Kräfte, die diese Entwicklung vorantreiben
Die Kosten für die Entwicklung von IoT-Systemen variieren erheblich, da sie von der Hardwarekomplexität, der Zertifizierungslast, der Auswahl der Konnektivitätsoptionen und dem Produktionsvolumen abhängen. Die Softwarekosten sind nur selten der Hauptfaktor. Ein Verbraucher-Prototyp und ein zertifiziertes medizinisches Gerät unterscheiden sich um ein Vielfaches.
Die wichtigsten Kostenfaktoren lassen sich direkt nennen:
- Hardware und die Auswahl der Komponenten, die sowohl die technischen Anforderungen als auch die Kosten pro Einheit festlegt.
- Zertifizierung und Compliance, Dies ist oft die größte Einzelkostenpost für regulierte Geräte.
- Konnektivität, Dies beinhaltet auch die wiederkehrenden Mobilfunkgebühren während der gesamten Lebensdauer des Geräts.
- Produktionsvolumen, wo Werkzeuge und die Kosten pro Einheit stark variieren, wenn man die Produktion in großem Maßstab betreibt.
Im groben Rahmen können sich Consumer-IoT-Produkte von der Proof-of-Concept-Phase in die Produktion mit einer Stückzahl von einigen Zehnteln bis hin zu Hunderten von Tausendern Dollar entwickeln, während eine zertifizierte medizinische oder industrielle Anlage im gesamten Lebenszyklus routinemäßig zwischen sechs und sieben Ziffern erreicht. Hier kommen die Entscheidungen zwischen „Build-versus-Buy“ ins Spiel: Wiederverwendbare Beschleuniger und voreingestellte Module können die Zeit bis zur Marktreife um Monate verkürzen und die Zertifizierung vereinfachen – was oft entscheidend für den Start eines Produktes ist.
Wie wählt man einen IoT-Entwicklungspartner aus: Komplettzyklus oder Mehrheitsanbieter?
Die entscheidende Entscheidung betrifft die Frage, ob man ein Entwicklungsunternehmen mit einem kompletten Entwicklungsprozess beauftragt, das die Hardware über die Cloud bereitstellt, oder ob man Spezialisten zusammenbringt und das Integrationsrisiko selbst übernimmt. Das vollständige Modell von Hardware-zu-Cloud beseitigt die Lücken, in denen die meisten IoT-Projekte scheitern.
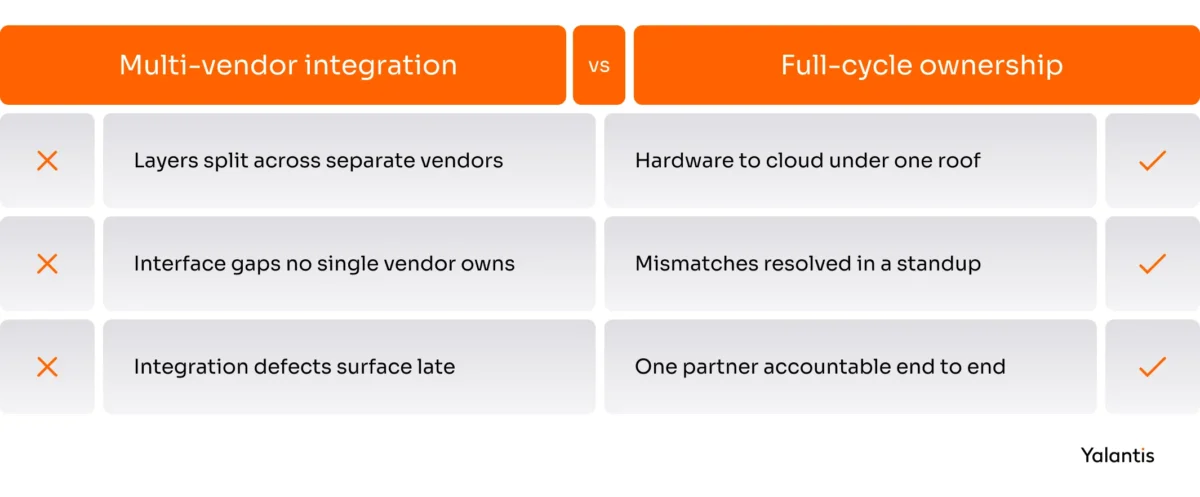
Wenn die Ebenen geteilt werden, werden die Lücken zwischen diesen Ebenen zu Integrationsfehlern, für die kein einzelner Anbieter verantwortlich ist. Diese Probleme treten spät auf. Ein einziger Partner, der alle vier Ebenen in sich vereint, übernimmt die Verantwortung für diese Lücken und führt diese intern an die anderen Partner weiter. Angesichts dessen sollten Sie potenzielle Partner anhand von Kriterien bewerten, die mit den tatsächlichen Brachstellen der Projekte übereinstimmen:
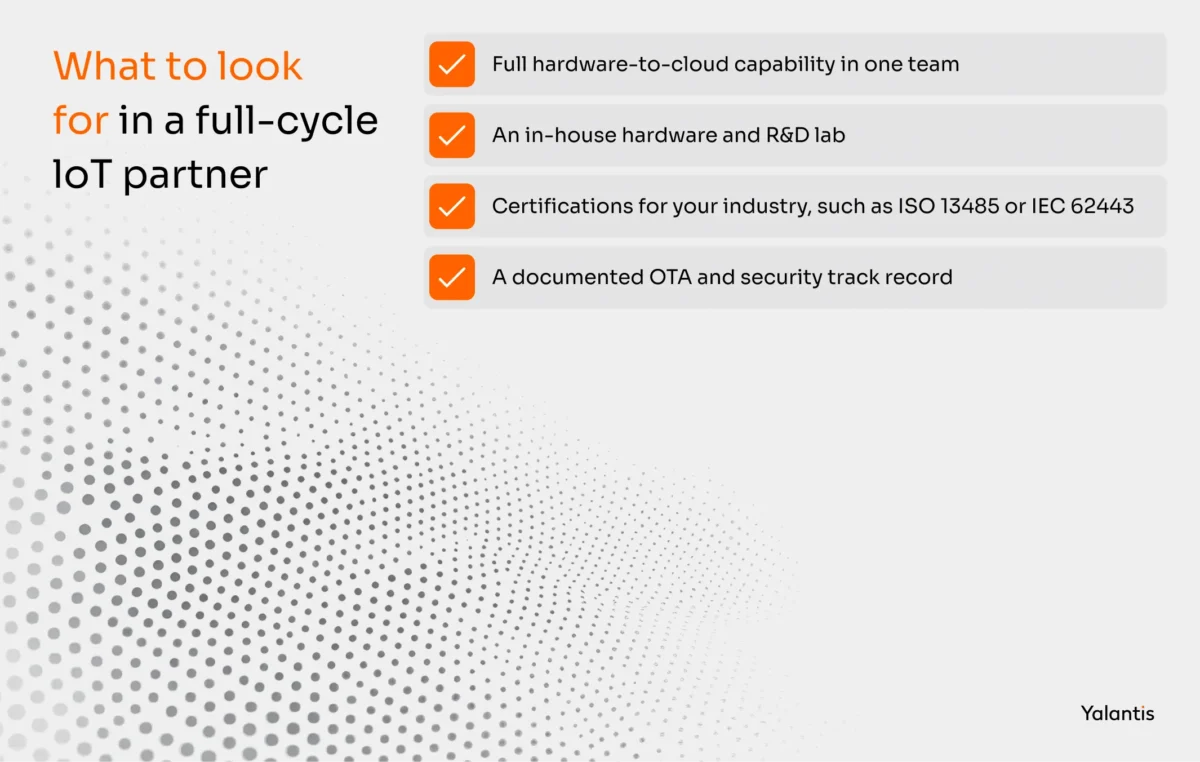
- Kompetenz für den gesamten Lebenszyklus, was bedeutet, dass die gesamte Hardware-zu-Cloud-Stack unter einem Dach zusammengefasst ist.
- Ein internes Hardware- und Forschungs- und Entwicklungslabor, Daher werden Prototyping und Validierung intern durchgeführt, anstatt sie extern zu beauftragen.
- Relevante Zertifizierungen, So wie ISO 13485 für Medizinprodukte oder IEC 62443 für Industrieanlagen.
- Domain-Prüfung In Ihrer spezifischen, regulierten Branche ist Erfahrung in der IoT-Branche eher wünschenswert.
- Ingeborener und Rust-Talent, die nischenspezifischen Fähigkeiten, die der breitere Markt nicht bereit ist, zu bieten.
- Ein dokumentiertes OTA- und Sicherheitsverlauf, Denn genau das scheitert im Feld.
Mit diesen Maßstäben entsprechen wir diesem Modell mit über 40 End-to-End-IoT-Implementierungen, einem eigenen R&D-Lab, ISO 9001-, 27001- und 27701-Zertifizierungen und Unternehmensarbeit für Unternehmen wie Toyota Tsusho, Bosch und KPMG.
Die Zukunft der IoT-Entwicklung: KI im Gerät und verpflichtende Sicherheit (2026)
Die nächste Phase der IoT-Entwicklung wird durch intelligenterer Geräte-Intelligenz und strengeren Sicherheitsregeln neu gestaltet. Diese Trends prägen bereits die Engineering-Entscheidungen, die Teams in diesem Jahr treffen.
Drei Schichten zeichnen sich aus:
- Edge AI und TinyML. Die direkte Ausführung von maschinellen Lernverfahren auf Mikrocontrollern zur Anomalieerkennung oder vorausschauender Instandhaltung reduziert die Latenz und Bandbreite und verringert gleichzeitig die Privatsphärebelastung durch das Senden roher Daten in die Cloud.
- Regulierung als Zwangsfunktion. Der EU-Cyberresilienz-Gesetz schafft bis Ende 2027 durch den „secure-by-design“-Ansatz und die SBOMs eine rechtliche Grundlage, die Teams belohnt, die von Anfang an Sicherheit in ihre Produkte einbauen.
- Software-definierte Geräte. Produkte bieten zunehmend und aktualisieren ihre Wertigkeit über Software in Echtzeit an, wodurch Umsatz und Leistungsfähigkeit weit über den Verkaufspunkt hinaus erweitert werden.
Speicher-sichere Firmware vereint diese Funktionen. Da Geräte immer intelligenter werden und unter strengeren Regeln länger im Einsatz bleiben, werden die Zuverlässigkeits- und Sicherheitsgarantien von Sprachen wie Rust von einer Nischenanforderung zu einer Pflicht für die Beschaffung werden.
Warum sollten Sie Yalantis für die Entwicklung von IoT-Geräten wählen?
Der schwierigste Teil bei der Entwicklung von IoT-Produkten besteht selten in einer einzelnen Ebene. Es sind die Verbindungen zwischen den einzelnen Ebenen, wo Hardware mit Firmware und Cloud zusammenarbeiten. Wir schließen diese Verbindungen, indem wir die Hardware- und Softwareentwicklung an einem Ort durchführen – in einem eigenen R&D-Labor, das bereits mehr als 40 end-to-end-IoT-Implementierungen realisiert hat.
Dieses Ein-Team-Modell erfüllt die Anforderungen von regulierten Branchen. Wir verfügen über die ISO-Zertifizierungen ISO 9001, ISO 27001 und ISO 27701 und führen die Compliance von Anfang an als eigenständige Abteilung durch. Darüber hinaus stellen wir das talentierte Team aus Embedded- und Rust-Programmiersprachen bereit, das der breiteren Marktnachfrage nachgeht. Unternehmen wie Toyota Tsusho, Bosch und KPMG haben uns für diese Aufgabe verpflichtet.
Wenn Sie gerade ein Gerät prüfen, ist der schnellste Weg, das Risiko zu mindern, Gespräche mit einem Team zu führen, das zuvor unter diesen Bedingungen gearbeitet hat, um Ihre Hardware- und Compliance-Vorgaben zu besprechen.
FAQ
Welche Phasen umfasst der Entwicklungsprozess des IoT?
Die Entwicklung von IoT-Systemen umfasst acht Phasen: Entdeckung und Machbarkeit, industrielles Design und Gehäuse, Elektronik- und Leiterplatten-Design, Prototyping und Validierung, Firmware und eingebettete Software, Konnektivität und Cloud-Integration, Test und Übergabe der Produktion sowie Zertifizierung.
Was sind die vier Ebenen (Stellen) des IoT?
Die vier Ebenen eines IoT-Systems sind die Geräteebene (Sensoren und Hardware), die Konnektivitätsebene (der Funk- und Messaging-Protokoll), die Edge- und Cloud-Ebene (Verarbeitung und Speicherung) sowie die Anwendungsebene (Dashboards und Apps). Jede dieser Ebenen muss gemeinsam entwickelt werden.
Wie entwickelt man eine IoT-Gerät?
Sie entwickeln eine IoT-Gerätet, indem sie den gesamten Lebenszyklus von Hardware bis zur Cloud durchlaufen: Erstellung der Anforderungen, Design des Gehäuses und der Leiterplatte, Prototyping und Validierung der Hardware, Erstellung der Firmware, Integration der Konnektivität und Cloud-Services sowie Testen des Geräts und dessen Übergabe an die Fertigung, wobei die Zertifizierung die Markteinführung verzögert.
Was ist der Unterschied zwischen der Softwareentwicklung für das Internet der Dinge und der Entwicklung von IoT-Geräten?
Die Entwicklung von IoT-Geräten umfasst das physische Produkt und seine eingebettete Firmware. Die Entwicklung von IoT-Software umfasst die Cloud-Backend- und Anwendungsschichten, die die Gerätedaten verarbeiten und darauf reagieren. Die meisten vernetzten Produkte benötigen beide Komponenten zusammen.
Welche Programmiersprachen werden für die IoT-Firmware verwendet?
C und C++ bleiben die am häufigsten verwendeten Sprachen für IoT-Firmware; Rust gewinnt an Popularität, da er Speicherunsicherheitsfehler bei der Kompilierung verhindert. Viele Produktionssysteme verwenden nun Mischcodesätze aus Rust und C.
Welche Zertifizierungen sind für die Entwicklung von IoT-Geräten wichtig?
Die relevanten Zertifizierungen hängen von der Branche ab: ISO 13485 und FDA 524B für Medizinprodukte, IEC 62443 für industrielle Systeme, ISO 26262 für die Automobilindustrie, ISO/IEC 27001 und 27701 für Informationssicherheit und Datenschutz sowie regionale Funkstandards wie FCC und CE.
Über den Autor