Bei der Auswahl potenzieller Softwareentwicklungspartner sollten Sie sicherstellen, dass diese Folgendes gewährleisten:
- Ihre geistigen Eigentumsrechte und vertraulichen Daten angemessen zu schützen
- Folgen Sie standardisierten Prozessen, um qualitativ hochwertige Projekte zu liefern
- haben robuste Datenschutzmaßnahmen implementiert, um personenbezogene Daten verantwortungsvoll zu verwalten
Bei Yalantis nehmen wir diese Bedenken ernst und sind bestrebt, die Informationssicherheit, die Projektqualität und die Datensicherheit zu gewährleisten. Um dies zu erreichen, sind wir zertifiziert nach weltweit anerkannten Normen, darunter: ISO/IEC 27001, ISO 9001 und ISO 27701. Diese Zertifizierungen beweisen, dass Yalantis ein Unternehmen für die Sicherheit von Softwareentwicklung ist.
Lesen Sie weiter, um herauszufinden, was jede Zertifizierung beinhaltet und wie sie zusammen dazu beiträgt, unseren Kunden in allen Branchen sichere, qualitativ hochwertige und konforme Lösungen anzubieten. Zeitdruck? Laden Sie eine verkürzte PDF-Version herunter.
Erhalten Sie wichtige Informationen zu den wichtigsten ISO-Zertifizierungen für ein sicherheitsorientiertes Softwareunternehmen.
Kondensierte PDF-Version herunterladenISO im Geschäftsleben: Was bedeutet die Zusammenarbeit mit einem ISO-zertifizierten Unternehmen?
Die Internationale Organisation für Normung (ISO) Es ist eine unabhängige, internationale Organisation, die Unternehmen dabei unterstützt, sichere, nachhaltige und ethische Praktiken anzuwenden. Sie vereint Experten aus der ganzen Welt, die:
- analysieren Sie aktuelle Praktiken und Bedürfnisse in verschiedenen Branchen
- Identifizierung von Lücken, Risiken und Verbesserungsmöglichkeiten bei der Erreichung von Qualitäts-, Sicherheits- und Effizienzzielen
- Festlegen von Standards, die die realen Anforderungen an hochwertige und sichere Produkte, Dienstleistungen und Systeme weltweit erfüllen
Wenn ein Unternehmen keine ISO-Zertifizierung besitzt, kann man nicht sicher sein, welche Qualität, Sicherheit und Compliance mit den Vorschriften. Die Partnerschaft mit nicht zertifizierten Technologieunternehmen kann aufgrund unzuverlässiger Sicherheitsmaßnahmen im Zusammenhang mit der Datenspeicherung und -verwaltung Risiken mit sich bringen.
Gleichzeitig bedeutet die Anstellung eines ISO-zertifizierten Unternehmens wie Yalantis, dass Sie sicher sein können, dass Ihr Dienstleister erfüllt strenge internationale Maßstäbe in Bezug auf Qualität, Sicherheit und Datenschutz. Die ISO-Zertifizierung bedeutet auch, dass ein Unternehmen das Prinzip der kontinuierlichen Verbesserung „Plan – Tun – Überprüfen – Handeln“ (PDCA) einhält, das in die ISO-Normen integriert ist.
In diesem Abschnitt gehen wir auf die ISO-Zertifizierungen ein, die Yalantis besitzt, und auf die Auswirkungen dieser Zertifizierungen auf die Qualität Ihrer Dienstleistungen ein.
Die ISO-Zertifizierungen von Yalantis und ihre Auswirkungen auf unsere Dienstleistungen
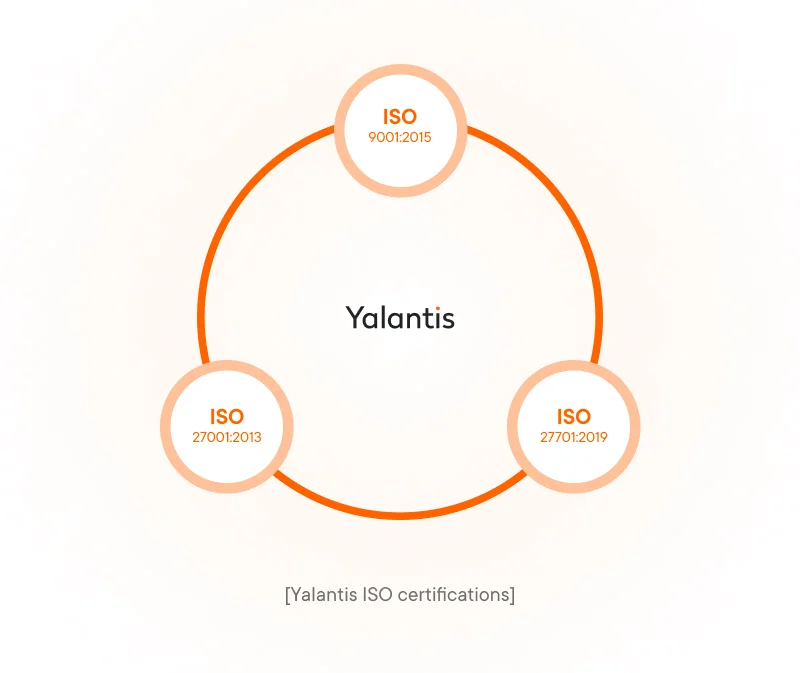
Yalantis ist gemäß der ISO 9001:2015 und ISO 27001:2013 standards, und im Jahr 2023 erwarb man eine weitere wichtige Zertifizierung — ISO/IEC 27701:2019.
- ISO 9001 sorgt für die Qualität des Projekts, Indem wir unsere Verpflichtung zur Erfüllung der Erwartungen unserer Kunden und zur Erbringung außergewöhnlicher Projektleistungen unter Beweis stellen.
- ISO 27001 bestätigt die gesamte Informationssicherheitsreife, Um unseren aktuellen und potenziellen Kunden zu versichern, dass wir erstklassige Sicherheitsverfahren anwenden und implementieren.
- Die ISO 27701 zertifiziert verantwortungsvolle Datensicherheitsverfahren. Es handelt sich um eine Erweiterung von ISO 27001, die sich auf die Datenschutzfragen konzentriert.
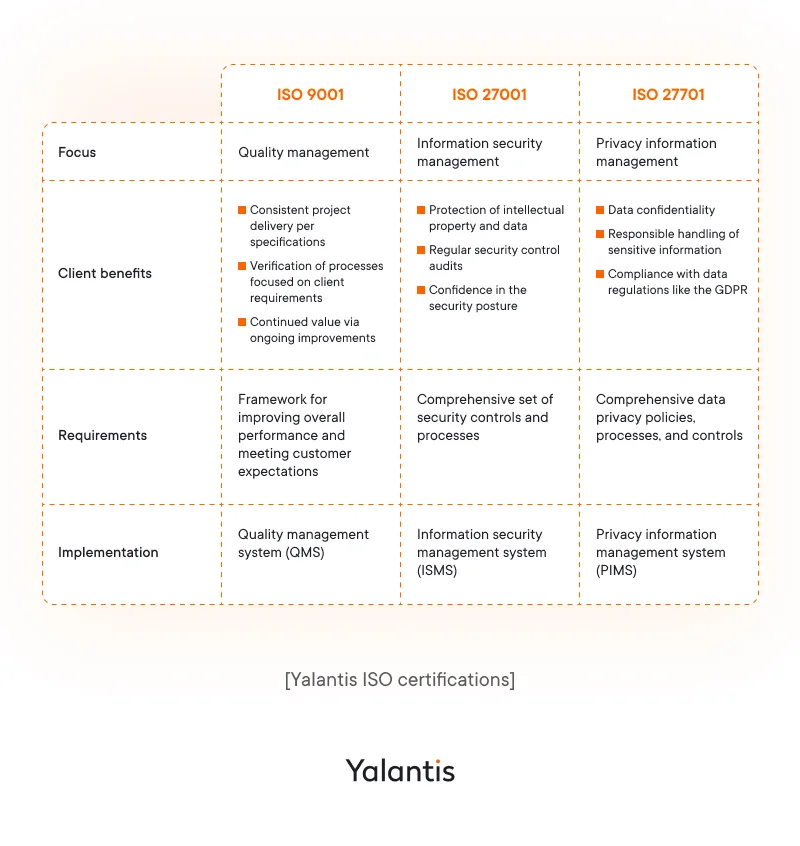
ISO 9001: Zertifizierung des Qualitätsmanagementsystems
Die ISO 9001 legt internationale Standards fest und führt Unternehmen dabei an, starke Qualitätsmanagementsysteme zu entwickeln. Eine ISO 9001-Prüfung konzentriert sich auf die Bewertung folgender Punkte:
- Kundenorientierung — die Abstimmung der Prozesse auf die Bedürfnisse des Kunden, um Kundenzufriedenheit und Loyalität zu erreichen
- Prozessansatz — die Betrachtungsaktivitäten als miteinander verknüpfte Prozesse und nicht als isolierte Aufgaben zu betrachten
- Verpflichtung zur Führung — die Festlegung von Qualitätsstrategien, die Festlegung von Zielen und die Einbeziehung aller Mitarbeiter
- Ständige Verbesserung — regelmäßige Überprüfung von Prozessen und Umsetzung von Änderungen zur Verbesserung der Servicequalität
- Evidence-based Entscheidungsfindung
- Management der Beziehungen zu externen Parteien, einschließlich Lieferanten und Stakeholder
- Compliance mit den entsprechenden Branchengesetzen und -standards
Bei der Erstellung unseres eigenen Qualitätsmanagementsystems hat das Yalantis-Team wichtige Geschäftsprozesse definiert, die überwacht, analysiert und verbessert werden sollen. Die Anwendung des PDCA-Prinzips – einem Zyklus zur kontinuierlichen Verbesserung – stellt sicher, dass alle Unternehmensaktivitäten in einem kontinuierlichen Zyklus geplant, organisiert, durchgeführt, analysiert und weiterentwickelt werden:
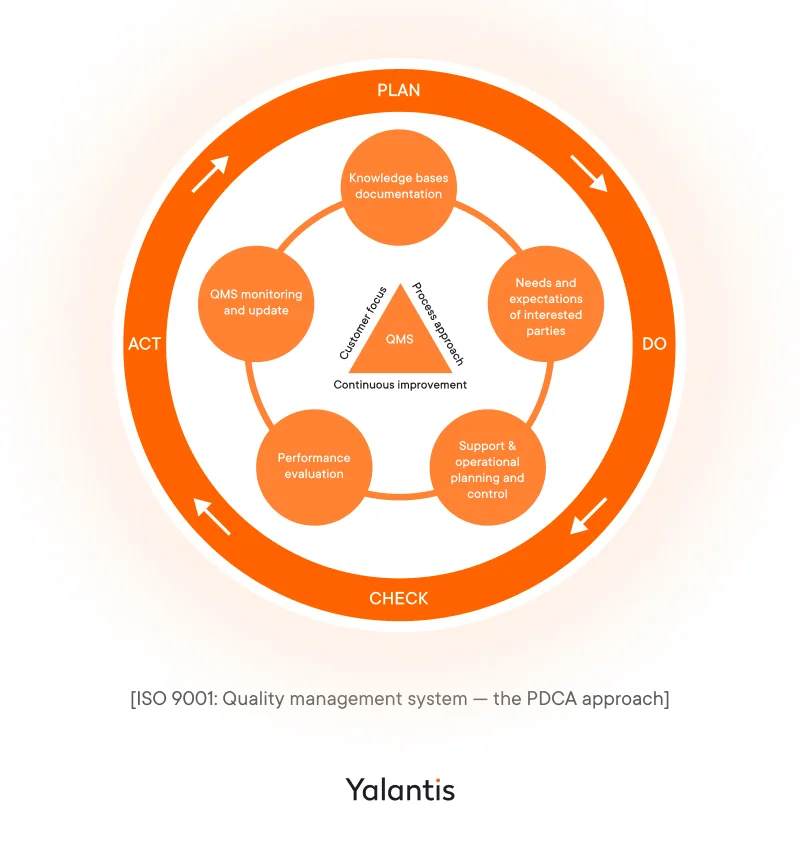
Qualitätssicherungen für Projekte von Yalantis, bestätigt durch eine ISO 9001-Audits
Als zertifizierte Software-Engineering-Firma nach ISO 9001 stellt Yalantis den Kunden sicher, dass:
- Unsere Geschäftsprozesse werden kontinuierlich überwacht, Analysen und Verbesserungen, um den Industriestandards und den sich entwickelnden Zielen der Kunden gerecht zu werden
- Der Entwicklungsprozess entspricht den Bedürfnissen des Kunden, Funktionalität anhand der Anforderungen validieren
- Anforderungen werden im Vorfeld gesammelt durch Interviews, Workshops und Dokumentationsprüfung
- Wissensdatenbanken sind konsistent dokumentiert und aktualisiert um den Wissensaustausch zu erleichtern und die Abhängigkeit von individueller Expertise zu verringern
- Änderungen im Projektumfang werden gesteuert durch einen definierten Änderungskontrollprozess zur Minimierung von Störungen
- Der Fortschritt wird anhand wichtiger Leistungsindikatoren gemessen. für Zeitpläne, Budget, Qualität und Zufriedenheit
- Wir identifizieren und managen potenzielle Risiken Dies könnte die Produkt- oder Servicequalität beeinträchtigen, etwa durch Überschreitungen des Budgets oder Lücken in den Kompetenzen.
- Wir führen regelmäßige interne Audits der QMS-Verfahren durch und Dokumentation zur Überwachung der Konformität und zur Identifizierung von Verbesserungsmöglichkeiten
ISO 27001: Zertifizierung für das Informationssicherheitsmanagement
Eine erfolgreiche ISO 27001-Audits bestätigt die Verpflichtung eines Unternehmens zur Informationssicherheit und versichert Stakeholdern, dass ihre Informationsressourcen gut geschützt sind.
Die Prüfung bewertet:
- ISMS-Abdeckung der Bereiche Risikomanagement, Zugangskontrolle, Sicherheitsbewusstsein, Reaktion auf Vorfälle und Geschäftsunterbrechung
- Dokumentation und Pflege von ISMS-Richtlinien, -Prozessen und -Risikobewertungen
- Angemessenheit und Wirksamkeit der Sicherheitskontrollen
- die Verpflichtung der Führungspersönlichkeiten zur Informationssicherheit (z. B. ihre Beteiligung an der Entwicklung des Informationssicherheitsmanagementsystems, der Ressourcenvergabe und der Kommunikation von Sicherheitsrichtlinien)
- Der kontinuierliche Verbesserungsprozess zur Identifizierung und Behebung von Nichtkonformitäten sowie zur Umsetzung von Korrekturmaßnahmen
Bei der Einrichtung unseres ISMS-Systems hat Yalantis die Informationssicherheit in alle Unternehmensprozesse und die Entwicklung der Lösungen integriert. Beide Kunden und Mitarbeiter profitieren davon, da die Informationen sicher sind, alle Maßnahmen sorgfältig geprüft werden und die Sicherheitsmaßnahmen im Rahmen des PDCA-Zyklus kontinuierlich verbessert werden:
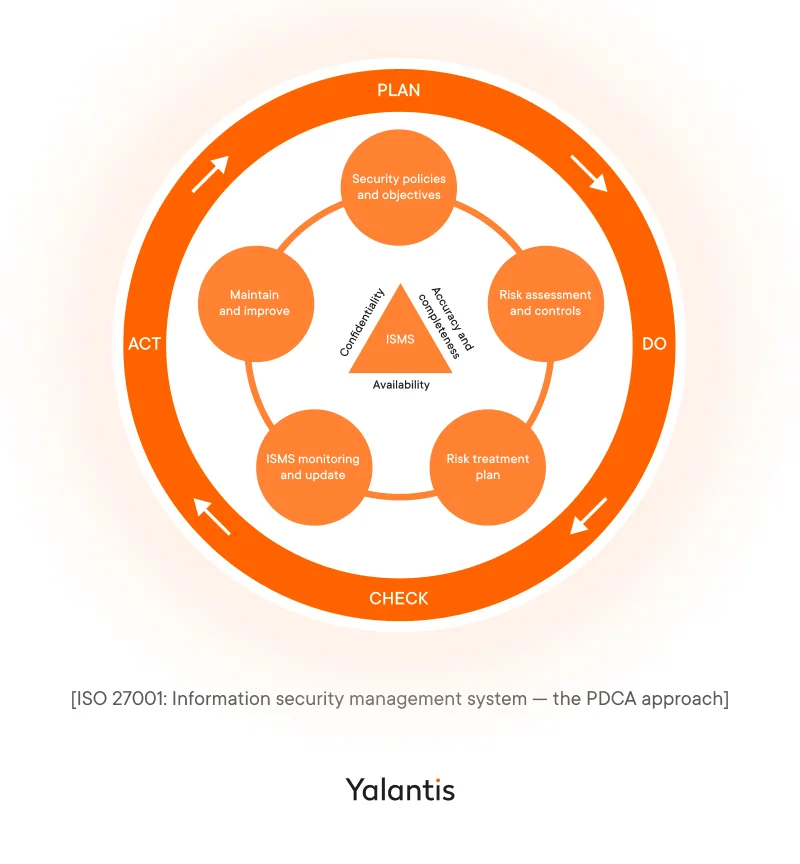
Sicherheitsgarantien von Yalantis, bestätigt durch eine ISO 27001-Audits
Als zertifizierte Software-Engineering-Firma nach ISO 27001 versichert Yalantis seinen Kunden, dass wir:
- Pflegen Sie Kontrollen für die Informationssicherheit auf Enterprise-Niveau zur Wahrung der Vertraulichkeit, Integrität und Verfügbarkeit von Systemen und Daten, wie z. B. Zugriffskontrollen, Verschlüsselung und Überwachung
- Verfertigen von Risikobewertungen um aufkommende Bedrohungen und Schwachstellen in Bezug auf Informationsressourcen zu identifizieren
- Schaffung von Einsatzplanungen um potenzielle Verstöße schnell einzudämmen und zu bewältigen
- Management von Drittanbietern von Dienstleistungen und sichere Lieferantenbeziehungen
- Implementieren Sie Personalsicherheitsmaßnahmen wie z. B. Schulungen zur Sicherheitsbewusstseinsschulung
- Interne ISMS-Audits durchführen in planmäßigen Abständen zur Gewährleistung der Konformität mit den Anforderungen
Sicherheitsbest Practices für die Entwicklung von Web- und Mobile-Apps
Artikel lesenISO 27701: Zertifizierung für die Verwaltung von Datenschutzinformationen
Die Gewährleistung der Privatsphäre ist in der heutigen Geschäftswelt von entscheidender Bedeutung, und Yalantis entspricht dieser globalen Priorität. Um die Privatsphäre unserer Kunden und Mitarbeiter zu gewährleisten, haben wir die ISO/IEC 27701-Zertifizierung erworben.
Eine ISO 27701-Prüfung wird durchgeführt die Wirksamkeit des Datenschutzmanagementsystems einer Organisation zur Sicherung von personenbezogenen Daten (PII) und die Einhaltung der Norm ISO 27701 sicherzustellen, die auf verschiedene Datenschutzbestimmungen verweist, einschließlich der Datenschutzgrundverordnung (DSGVO).
Hier sind die wichtigsten Bereiche, auf die eine ISO 27701-Prüfung abzielt:
- Nahtlose Integration von PIMS in das bestehende ISMS
- Bewertung der Datenschutzrisiken (potenziellen Bedrohungen und Schwachstellen für personenbezogene Daten) und der entsprechenden Kontrollmaßnahmen
- Die Verfahren des Unternehmens zur Gewährleistung der Rechte der betroffenen Personen, wie z. B. Zugang, Berichtigung, Löschung und Einschränkung der Datenverarbeitung
- Datenerhebung und -verarbeitung Vereinbarungen mit Drittanbietern, die mit personenbezogenen Daten interagieren
- Die Überwachung und Messung der Wirksamkeit von PIMS, einschließlich der Reaktion auf Datenschutzverletzungen, der Verwaltung von Datenschutzverletzungen und Initiativen zur kontinuierlichen Verbesserung
Mit dem von Yalantis zertifizierten PIMS-System nach ISO 27701 können alle, die uns personenbezogene Daten übermitteln – Kunden, Mitarbeiter und Lieferanten –, sicher sein, dass diese vertraulich behandelt werden. Unsere Datenschutzverfahren werden im Einklang mit dem PDCA-Zyklus kontinuierlich überwacht, analysiert und verbessert:
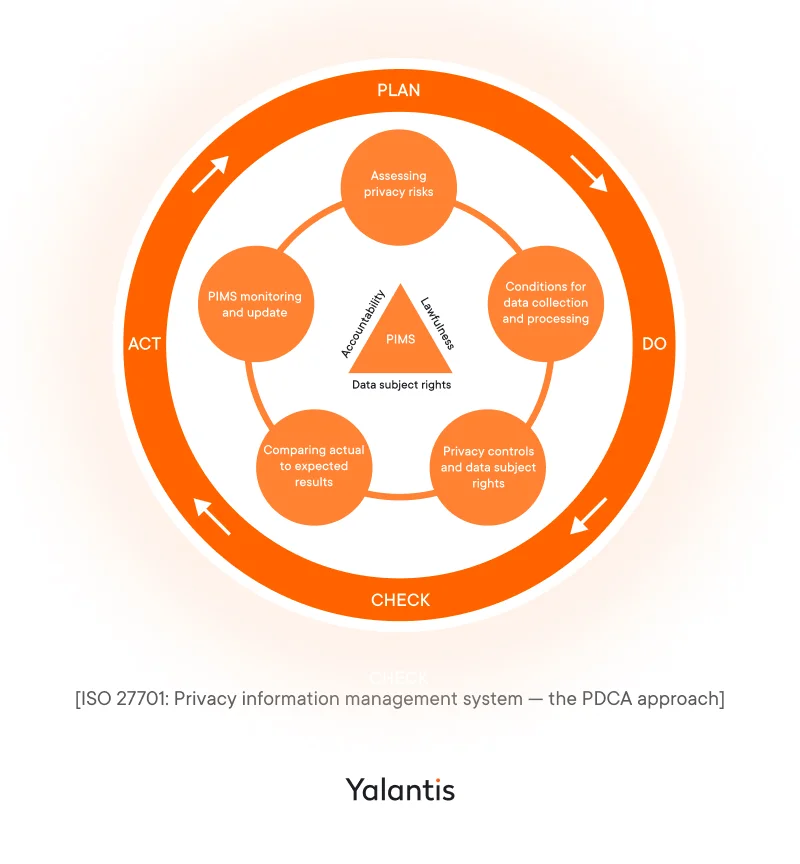
Datenschutzgarantien von Yalantis, bestätigt durch eine ISO 27701-Audits
Als zertifizierte Software-Engineering-Organisation nach ISO 27701 versichert Yalantis seinen Kunden:
- unsere Verpflichtung zur Einhaltung der Datenschutzgesetze und zur ethischen Datenverarbeitung
- Implementierung von Datenschutzkontrollen und Einhaltung von Vorschriften wie dem GDPR für die ordnungsgemäße Verarbeitung personenbezogener Daten
- Festlegung klarer Vereinbarungen mit Drittanbietern, um die Einhaltung der Datenschutzbestimmungen zu gewährleisten
- Ausbildung unserer Teams zur Unterstützung von Compliance-Mandaten im Zusammenhang mit der Verwaltung von Kundendaten
- Überwachung und Bewertung der Wirksamkeit der Datenschutzkontrollen und des gesamten Informationsmanagementsystems für Datenschutz
Erfahren Sie, wie wir eine DSGVO-konforme Lösung entwickelt haben, die Verbrauchern Informationen über ihre Stromnachfrage gibt und sie über eine intelligente Energieverbrauchsmethode aufklärt.
Lesen Sie die FallstudieÜberwachen, analysieren und verbessern: Grundlegende Sicherheitsmaßnahmen, die in allen Yalantis-Systemen integriert sind
Nicht zuletzt setzt Yalantis auf die kontinuierliche Verbesserung, die über die ISO-mandantenpflichtigen Anforderungen hinausgeht. Unser Engagement umfasst eingehende Inspektionen in allen unseren Systemen. So führen wir beispielsweise Folgendes durch:
- Implementieren Sie einen grundlegenden Risikobewertungsprozess, die kontinuierliche Analyse von Schwachstellen und potenziellen Bedrohungen aufgrund der Einführung neuer Systeme oder Anbieter sicherstellen
- interne Audits der Funktionsfähigkeit unserer Systeme durchführen, Die Einbindung externer Lieferanten (geheuertes Personal) in den Prozess
- Unsere Richtlinien und Verfahren regelmäßig überprüfen und aktualisieren um an die sich entwickelnden Best Practices anzuknüpfen
- Stabile Zugriffssteuerungen und Überwachung gewährleisten um unbefugte Änderungen in den Systemen zu erkennen
- regelmäßige Schulungen für die Mitarbeiter anbieten auf allen Ebenen in Bezug auf Sicherheitsprotokolle, Datenschutzpraktiken und Qualitätsprozesse, um beste Praktiken zu stärken
Durch die kontinuierliche Evaluierung und Verbesserung unserer Systeme und Prozesse streben wir danach, unseren Kunden und Teams ein Höchstmaß an Sicherheit und Zuverlässigkeit zu bieten.
Sie benötigen einen zuverlässigen Technologiepartner?
Schließen Sie sich Yalantis an, um sensible Daten zu schützen, das Vertrauen der Nutzer zu gewährleisten und einen ununterbrochenen Service zu bieten.
FAQ
Was steht in der Wirtschaft hinter dem Begriff ISO?
Die ISO ist die Internationale Organisation für Normung. Sie stellt weltweit anerkannte Standards bereit, die Unternehmen freiwillig zertifizieren können, um Spitzenqualität zu demonstrieren, Vertrauen aufzubauen und den Marktzugang zu erleichtern. Die Einhaltung der ISO-Normen im Geschäftsleben ist für Unternehmen, die sich auf den internationalen Handel, die Qualitätskontrolle und die operative Effizienz konzentrieren, sehr verbreitet.
Unter “Was ist eine ISO im Geschäftsleben?”, meinen wir in der Regel: ISO-Zertifizierung, Diese Zertifizierung erhalten Unternehmen, wenn sie gemäß einer bestimmten ISO-Norm zertifiziert werden. Bekannte ISO-Normen für Unternehmen sind die ISO 9001 für Qualitätsmanagementsysteme und die ISO 27001 für Informationssicherheitsmanagement.
Mit welchen Standards, Gesetzen und Vorschriften ist Yalantis vertraut?
Als Softwareentwickler erstellt Yalantis Lösungen für globale Kunden und passt diese an die Anforderungen der Branche an. Zum Beispiel haben wir bei Gesundheitsdienstleistungsprojekten die Einhaltung von HIPAA, CFR, GDPR, FHIR und HL7 sichergestellt und sogar dazu beigetragen, dass Kunden diese Zertifizierungen erhalten. ONC Health IT Zertifizierung. In der FinTech-Branche legen wir den Fokus auf die Einhaltung der Normen PCI-DSS, PSD2, SOC2 und der DSGVO.
Wie stellt Yalantis die Produktqualität sicher?
Unsere Softwareentwicklungswerkstatt ist zertifiziert, um weltweit anerkannte Geschäftsanforderungen nach ISO-Normen zu erfüllen. Wir verfügen über die Zertifizierungen ISO 9001, ISO 27001 und ISO 27701, die unsere Einhaltung der besten Qualitäts-, Sicherheits- und Datenschutzstandards unterstreichen.
- Die ISO 9001-Zertifizierung gewährleistet, dass unsere Software-Engineering-Services den Bedürfnissen unserer Kunden, Mitarbeiter und gesetzlichen Vorschriften entsprechen und etablierte Prozesse für die kontinuierliche Verbesserung der Leistung bieten.
- Die ISO 27001-Zertifizierung bestätigt, dass wir bei der Entwicklung von Softwarelösungen die Sicherheit im Vordergrund stellen und unser Informationssicherheitsmanagementystems kontinuierlich weiterentwickeln.
- Die ISO 27701-Zertifizierung unterstreicht unser Engagement für robuste Kontrollen zur Sicherung personenbezogener Daten und die Einhaltung höchster Datenschutzstandards in unseren Softwareentwicklungsprozessen.
Über den Autor