
Für FinTechs reicht Innovation allein nicht aus, um Erfolg zu erzielen. Ein zentraler Erfolgsfaktor ist die Einhaltung der Vorschriften. Betrachtet man dies bereits in der frühen Phase der Entwicklung einer FinTech-Lösung, schützt dies das Unternehmen vor rechtlichen Risiken, schafft Vertrauen bei Kunden und treibt das Geschäftswachstum voran.
Inzwischen kann eine Nichtkonformität die Finanzen und den Ruf eines Unternehmens erheblich beeinträchtigen. Um das in Perspektive zu stellen: Im Jahr 2022 wurden in der EU mehr als 100.000 Verstöße registriert. 60% Fintech-Unternehmen Strafen von über $250.000 drohten.
Um die Bedeutung der Compliance in der FinTech-Branche, Wir haben uns zusammen mit Jaclyn Schoof, Senior Technical Program Manager bei HashiCorp, für ein Webinar Über FinTech-Prioritäten. In diesem Artikel teilen wir wichtige Momente des Webinars sowie unsere Erkenntnisse, eine hilfreiche Checkliste und Experten-Tipps.
Lesen Sie weiter, um herauszufinden:
- Was FinTech-Compliance ist und warum sie das langfristige Wachstum sichert
- Die tatsächlichen Kosten der Nichtkonformität
- Warum Compliance tatsächlich ein Innovationsmotor für Ingenieure ist und nicht ein Hindernis
- Realistische Strategien zur Entwicklung konformer Lösungen
- Eine wesentliche Checkliste zur Compliance in der Fintech-Branche, entwickelt von Yalantis-Experten
Compliance in der Fintech-Branche: Was es ist und warum es wichtig ist
Um Vertrauen bei Kunden zu gewinnen, Strafen zu vermeiden und die operative Stabilität zu gewährleisten, müssen Fintech-Unternehmen die Regeln der staatlichen Behörden und der Branchenverbände befolgen.
Lassen Sie uns das Konzept des Einhaltung und beantwortet einige wichtige Fragen.
Was ist die FinTech-Compliance?
Kurz gesagt, Compliance sind eine Reihe von Prozessen und Verfahren, die Unternehmen befolgen müssen, um den Gesetzen und Vorschriften der Fintech-Branche zu entsprechen. Durch die Einhaltung dieser Vorschriften können Fintech-Unternehmen:
- Zeigen Sie Ihr Engagement für die Sicherung der Datenspeicherung und -nutzung an
- Sicherstellen, dass Endnutzer und Branchenverbände die vertraulichen Daten verantwortungsvoll verwalten
- sich vor erheblichen Geldstrafen und Prüfungen zu schützen
Die wichtigsten Verfahren zur Gewährleistung der Compliance in der FinTech-Branche umfassen das Geldwäschebekämpfung (AML), die Betrugsprävention und die Identitätsüberprüfung der Kunden (KYC). Diese Details werden im Folgenden näher erläutert.
Wer legt die Regeln fest? US-Bundesbehörden, die FinTech-Unternehmen regulieren
Bundesbehörden überwachen die Bereiche Bankwesen, Verbraucherschutz, Geldwäschebekämpfung, Sanktionen und Handel, um verantwortungsvolle FinTech-Innovationen zu fördern und Risiken zu managen.
In den Vereinigten Staaten überwachen vier primäre Bundesbehörden die Bankenbranche, einschließlich Fintech-Unternehmen, die Bankdienstleistungen anbieten:
- Bundesaufsichtsbehörde für die Versicherung von Einlagen (FDIC)
- Office of the Comptroller of the Currency (OCC)
- Federal Reserve Board (FRB)
- National Credit Union Administration (NCUA)
Andere US-Bundesbehörden überwachen die Auswirkungen von FinTech:
- Die Wertpapier- und Börsenkommission (SEC), die Commodity Futures Trading Commission (CFTC), und die Finanzaufsichtsbehörde (FINRA) die Investoren vor Betrug durch FinTech-Unternehmen schützen und die geltenden Bundesgesetze zur Handelsaufsicht für Wertpapiere und Rohstoffe im Zusammenhang mit FinTechen durchsetzen.
- Die Consumer Financial Protection Bureau (CFPB) Pflichten die Einhaltung der Verbraucherschutzgesetze und beaufsichtigt die Kreditvergabe und Zahlungen im Bereich der FinTech.
- Die Bundesamt für Industrie und Handel (Bundesamt für Industrie und Handel) Schützt Verbraucher vor unfairen Praktiken von nichtbankären FinTech-Unternehmen.
- Die Financial Crimes Enforcement Network (FinCEN) Erfasst Finanzinformationen zur Bekämpfung von Geldwäsche und Terrorismusfinanzierung.
- Die Office of Foreign Assets Control (OFAC) verwaltet Wirtschafts- und Handelsmaßnahmen, die FinTechs betreffen.
Warum ist die Einhaltung der FinTech-Gesetze für Unternehmen wichtig?
Compliance in der FinTech-Branche Dies ist aufgrund des schnellen Wachstums der Nutzung von FinTech-Lösungen und der damit verbundenen Risiken zunehmend wichtig.
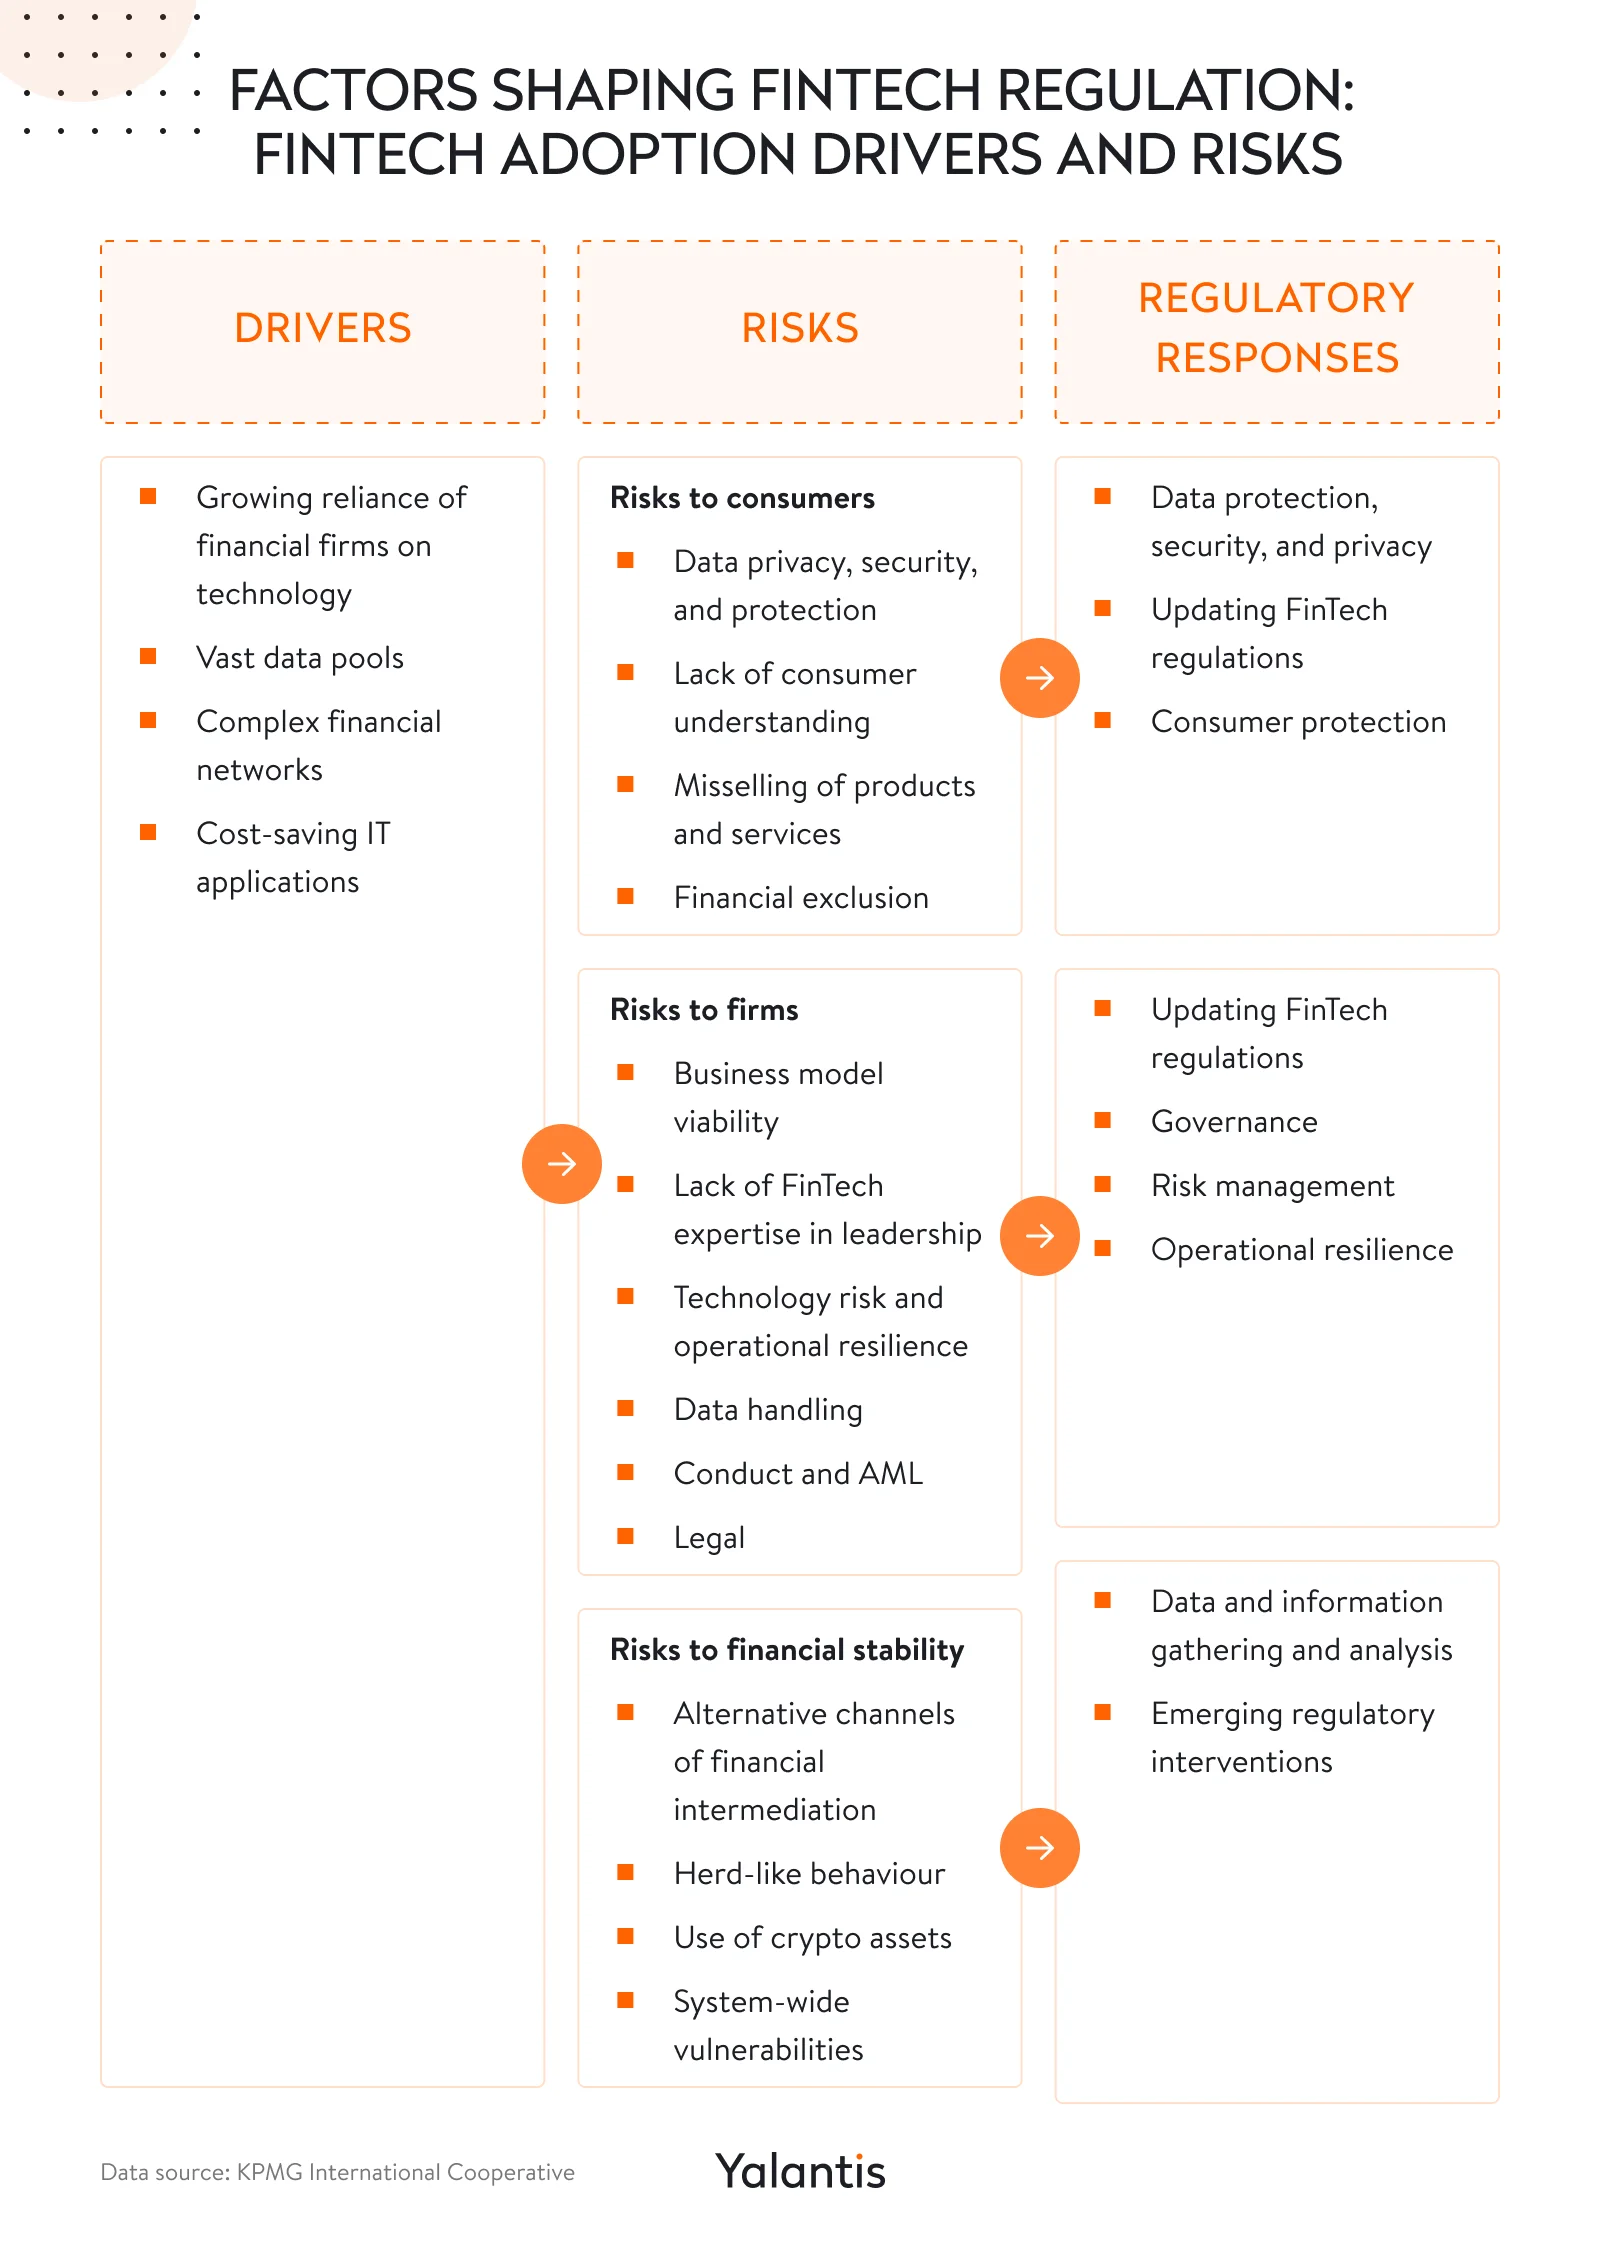
Der globale Fintech-Bericht von E&Y, der auf Interviews mit über 27.000 Verbrauchern in 27 Märkten basiert, ergab, dass die Verbraucher Die Nutzung von Fintech-Lösungen hat sich verdoppelt Von 33% im Jahr 2017 auf 64% im Jahr 2019 und weiterhin steigend. Was treibt diesen Wachstumsprozess an? Unsere zunehmende Abhängigkeit von Technologie, riesige Datenmengen, komplexe Netzwerke von Finanzinstituten und kosteneffiziente IT-Lösungen wie Software für die Prozessautomatisierung.
Die zunehmende Nutzung von FinTech-Produkten hat die Branche und die regulatorischen Rahmenbedingungen verändert. Daher sind diese Prozesse heute für FinTech-Unternehmen von entscheidender Bedeutung:
- Behandlung der zunehmenden Risiken für Verbraucher, Unternehmen und die Finanzstabilität. Zu diesen Risiken gehören Risiken im Zusammenhang mit Datenschutz, Sicherheit und Geldwäsche.
- Anpassung an regulatorische Eingriffe. Während die Regulierungsbehörden diese Risiken abmildern, erlassen sie neue Regeln und Richtlinien. Unternehmen müssen beispielsweise ihre AML-Maßnahmen aktualisieren, um die neuen Kanäle der Fintech-Branche wie Kryptobörsen zu berücksichtigen.
- Sicherstellung der technologischen Compliance. FinTech-Unternehmen müssen Compliance-Prozesse in ihre Lösungen einbeziehen, um den regulatorischen Anforderungen gerecht zu werden. Dies garantiert einen sicheren Rahmen für die Endnutzer und eine effektive Risikomanagement.
Erfahren Sie mehr über den Zusammenhang zwischen dem Anstieg der Nutzung von FinTech-Lösungen, den damit verbundenen Risiken und den regulatorischen Reaktionen:
In der Zwischenzeit, Die Beantwortung regulatorischer Anfragen gewährleistet eine proaktive Einhaltung der Vorschriften. Dies ist sowohl für das Unternehmen als auch für seine Kunden von Vorteil, da:
- die Verhinderung rechtlicher Probleme
- Sicherheit der Kundendaten
- Vertrauen aufbauen
- die Integrität des Finanzsystems zu gewährleisten
Auf der anderen Seite, Nichtbefolgung kann zu finanziellen Verlusten, Reputationsschäden und Herausforderungen bei der Geschäftsentwicklung führen., Und vieles mehr. Lassen Sie uns diese potenziellen Kosten näher betrachten.
Schwerwiegende Folgen der Nichtbefolgung in der Finanzbranche: Fallbeispiele aus der Praxis
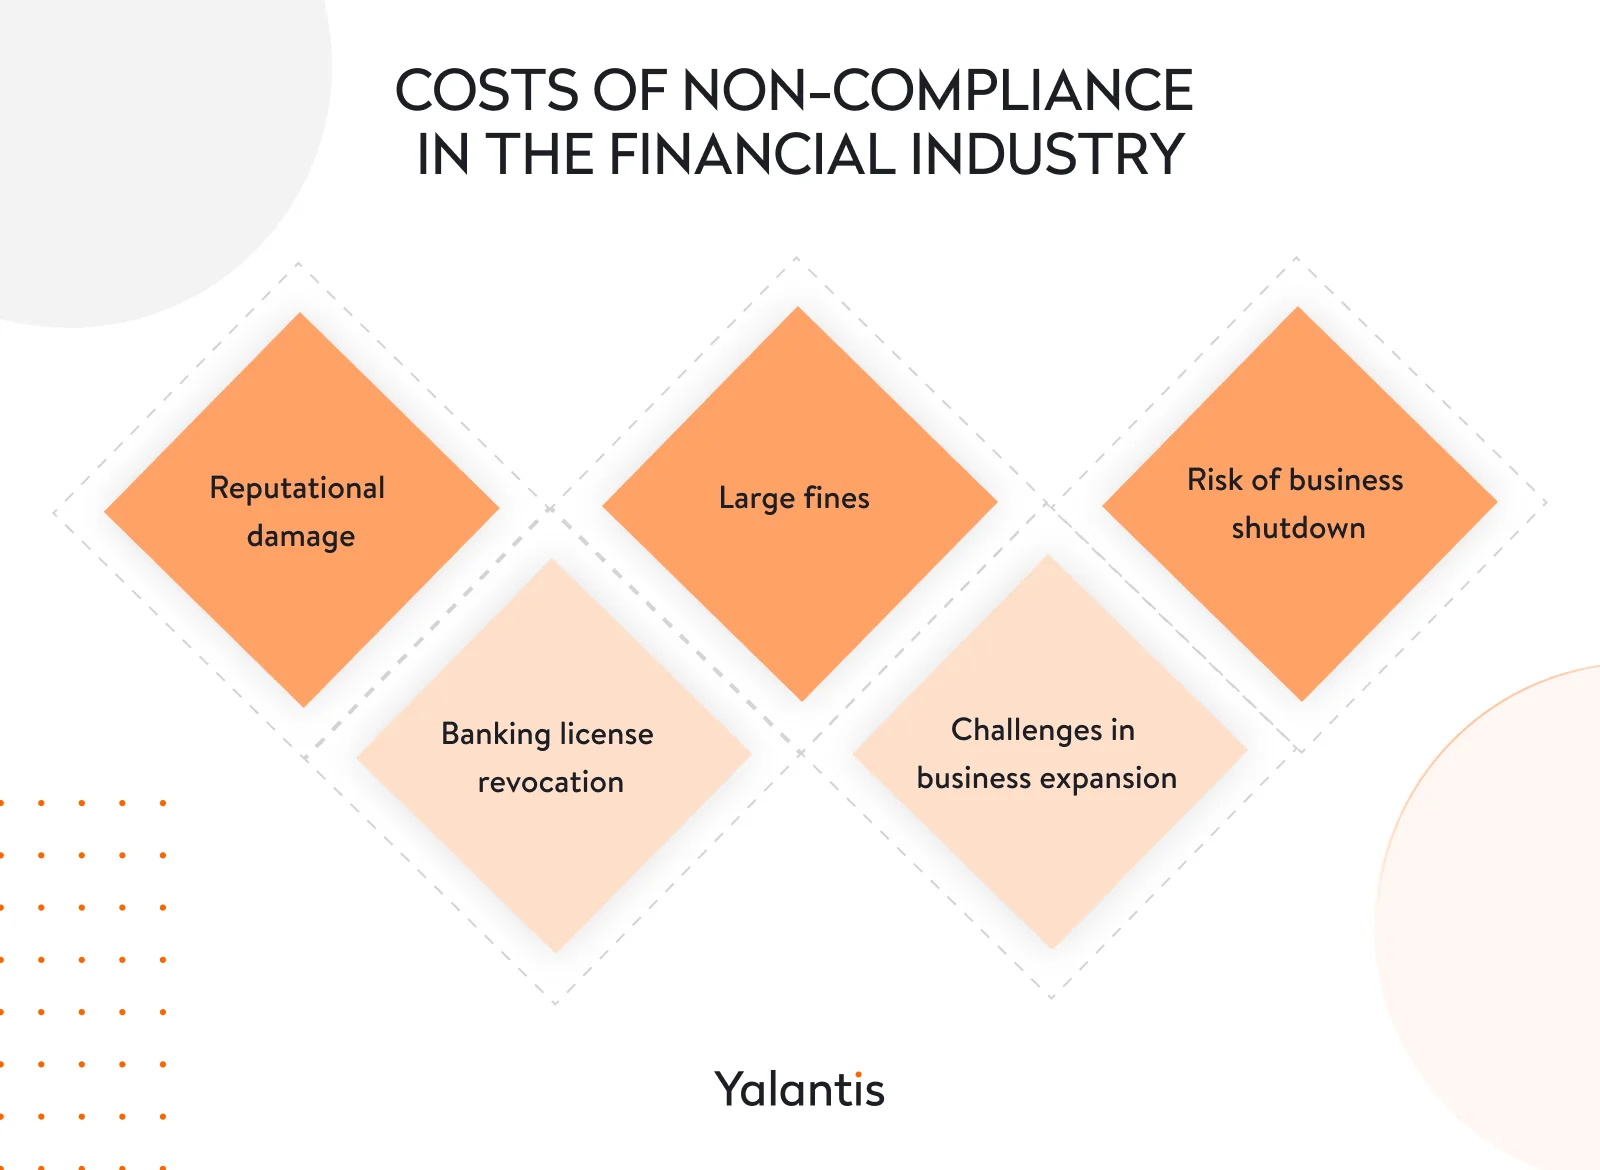
Zunächst einmal kann der finanzielle Schaden durch Nichtkonformität beträchtlich sein. Ein bemerkenswertes Beispiel ist der Fall, in dem das Consumer Financial Protection Bureau eine Geldstrafe von 100 Millionen US-Dollar verhängte. $3,7 Milliarden Strafzahlung gegen Wells Fargo wegen illegaler Praktiken, die viele Kunden dazu veranlassten, ihr Zuhause und ihr Fahrzeug zu verlieren. Dies stellt die bisher größte Geldstrafe dar, die die CFPB an eine einzelne Finanzinstitution verhängt hat.
Und das ist kein isolierter Fall.
Schauen Sie sich weitere reale Fälle an, die dies veranschaulichen. die ernsten Folgen des Nichtausführens der Vorschriften:
- Reputationsschaden. Die Die FTC hat Equifax mit einer Geldstrafe belegt $575 Millionen Im Jahr 2019 wegen eines Datenbruchs, bei dem die persönlichen Daten von fast 148 Millionen Amerikanern offengelegt wurden. Dieser Vorfall sorgte für Bedenken hinsichtlich der Einhaltung der Compliance-Vorschriften und führte zu einem Rückgang der Aktienkurse des Unternehmens um 35 Prozent.
- Schwere Geldstrafen. Allein im Jahr 2020 wurden Banken mit Geldstrafen belegt. $14,2 Milliarden, US-Banken sind mit 78 Prozent der Bußgelder in diesen Fällen betroffen. Insgesamt haben US-Banken eine erstaunliche Summe gezahlt. $243 Milliarden In Strafzinsen seit 2008.
- Risiko für die Schließung des Geschäftsbetriebs. Im Jahr 2021 verhängte die Finanzaufsichtsbehörde BaFin eine Geldstrafe von $5 Millionen gegen die deutsche Online-Bank N26 wegen mangelhafter Kontrollen gegen Geldwäsche. Später in diesem Jahr musste das Unternehmen das Geschäft schließen In den USA, wo es 500.000 Kunden bedient hat.
- Entziehung der Banklizenz. Im Jahr 2023 werden Bank-FinTech-Partnerschaften und Anbieter von Banking-as-a-Service konfrontiert. Stärkerer Einsatz und Regulierung. Banken verlangen von ihren Fintech-Partnern hohe Compliance-Standards und entziehen solchen, die diese nicht erfüllen, die Möglichkeit, weiterhin mit ihnen zusammenzuarbeiten.
- Herausforderungen bei der Unternehmensexpansion. Ab 2023 strebt die digitale Bank Revolut eine britische Banklizenz an, um ihre Dienstleistungen zu erweitern. Die Genehmigung durch die Bank of England steht jedoch noch aus. Die britischen Regulierungsbehörden haben Bedenken bezüglich der Kryptowährungshandelsabteilung von Revolut und ihrer Vorgehensweise bei den KYC-Prozessen geäußert. Diese Bedenken wurden durch den Wirtschaftsprüfer des Unternehmens ausgelöst. die Bedenken zum Ausdruck bringen über mögliche Fehlangaben bezüglich der Einnahmen.
Um diese Risiken zu vermeiden, ist es entscheidend, die folgenden Richtlinien zu befolgen: Regulierungskonformität in der FinTech-Branche Maßnahmen. Die Ingenieurgruppen, die Ihre Lösung entwickeln, spielen in diesem Prozess eine Schlüsselrolle. Sie verbessern Ihr Produkt durch Innovationen, die von den Endnutzern gewünscht werden, und dabei überwinden gleichzeitig potenzielle regulatorische Hürden.
In diesem Fall kann die Balance zwischen Innovationen in der FinTech-Branche und Compliance eine herausfordernde Aufgabe sein, aber nicht unmöglich.
Compliance im Ingenieurwesen für den Erfolg von FinTech: Wie findet man die richtige Balance zwischen Compliance und Innovation?
Die Balance zwischen Compliance und Engineering kann aufgrund ihrer unterschiedlichen Ziele schwierig sein:
- Die Compliance zielt darauf ab, rechtliche Risiken zu minimieren und den Ruf und die Stabilität des Unternehmens zu schützen.
- Im Gegensatz dazu setzt das Ingenieurbereich die schnelle Produktentwicklung für das Wachstum und die Wettbewerbsfähigkeit des Unternehmens vor.
Diese Unterschiede können manchmal zu Reibungen führen, da Compliance-Teams in der Fintech-Branche umfassende Prozesse bevorzugen, was mit dem Bedarf des Engineering-Teams nach Geschwindigkeit und Agilität kollidieren kann. Allerdings, Die Abstimmung der Prioritäten beider Teams ist von Vorteil für das Unternehmen und seine Kunden. Wie Jaclyn Schoof, Senior Technical Program Manager bei HashiCorp, erklärt:
“Die Schaffung guter Beziehungen zwischen den verschiedenen Teams sorgt dafür, dass unsere Kunden genau das bekommen, was sie brauchen, und ermöglicht es uns, unsere Arbeit schneller voranzutreiben.”
Jaclyn Schoof, Senior Technical Program Manager bei HashiCorp
Ein wichtiger Punkt, den man hier verstehen sollte, ist, dass Compliance-Teams legen die Regeln fest, aber es sind die Ingenieurdienststellen, die sie umsetzen. Ingenieure machen dies, indem sie:
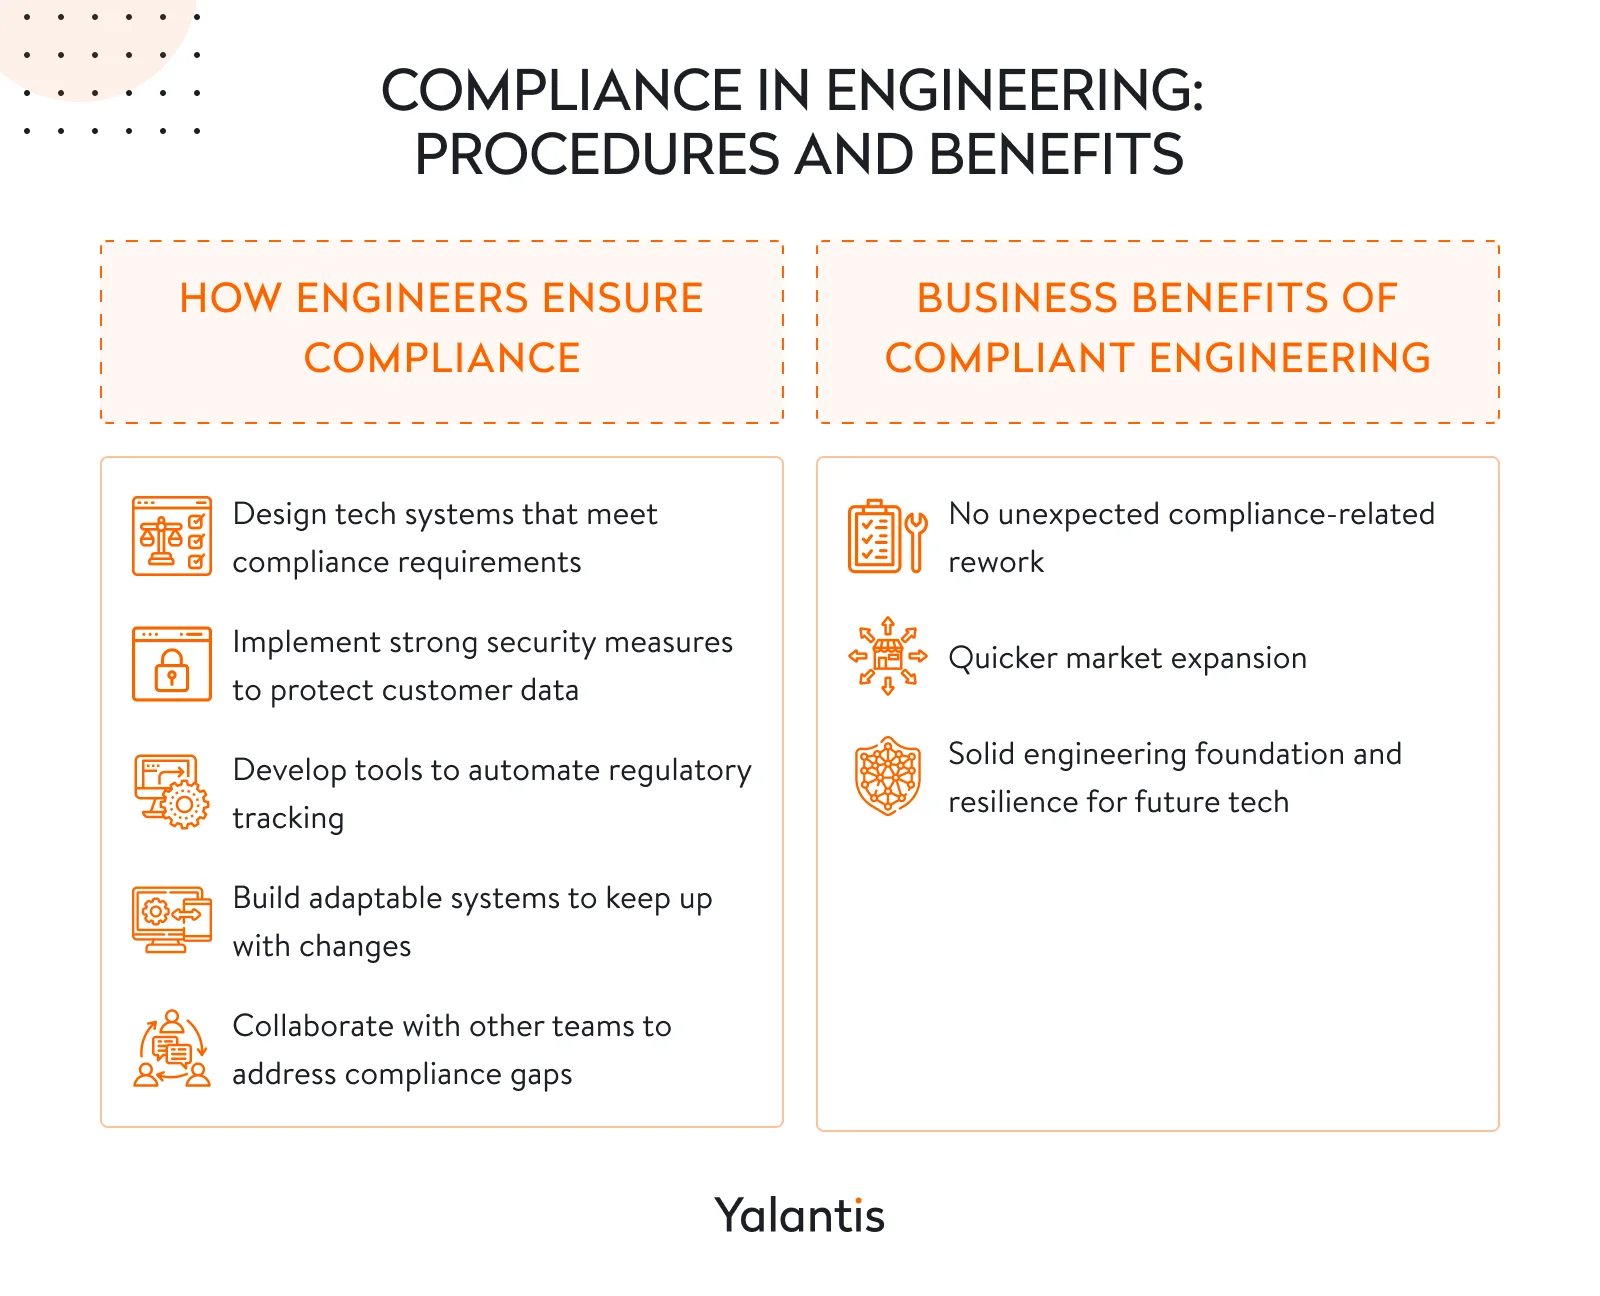
- Erstellung technologischer Systeme und Software, die die Compliance-Anforderungen wie die Transaktionsüberwachung erfüllen
- Implementierung von robusten Sicherheitsmaßnahmen, Verschlüsselung und Zugriffskontrollen zur Sicherung der Kundendaten
- Entwicklung von Systemen und Tools zur Automatisierung der Überwachung von regulatorischen Änderungen, die Compliance-Teams dabei helfen
- Erstellung anpassbarer Systeme, um mit sich verändernden Anforderungen Schritt zu halten
- In Zusammenarbeit mit anderen Teams die Compliance-Lücken erkennen und beheben
All dies wiederum bringt den gesamten Unternehmen zugute, da Unternehmen profitieren erheblich, wenn ihre Konstrukteure die Einhaltung von Vorschriften priorisieren.. Durch die Integration Entwicklung von KI-Diensten, Organisationen können so den Unterschied zwischen Compliance und Engineering überbrücken und eine nahtlose Einhaltung der Vorschriften sicherstellen, während gleichzeitig Innovationen gewahrt werden. Lassen Sie uns diese Vorteile näher betrachten.
Die Vorteile, die Unternehmen durch Engineering mit der Compliance im Hinterkopf erzielen können
Sagen Sie, dass Ihr Ingenieurteam von Anfang an die Einhaltung der Compliance als oberste Priorität setzt und eng mit den Risikomanagement- und Compliance-Teams von FinTech zusammenarbeitet. Welche Vorteile bietet diese Herangehensweise – über die Profitabilität hinaus und in enger Zusammenarbeit mit den Verantwortlichen für Innovation innerhalb der definierten Grenzen? Viel mehr als man vielleicht denkt:
- Keine unerwarteten Änderungen im Zusammenhang mit der Einhaltung der Vorschriften. Die Priorisierung der Compliance bereits im Vorfeld trägt dazu bei, technisches Verschuldung – die Kosten für zukünftige Überarbeitungen infolge früherer Kompromisse – zu reduzieren. Diese Herangehensweise vermeidet die Notwendigkeit, ein System erneut zu erstellen oder zu rekonstruieren, um die Compliance-Anforderungen zu erfüllen, was zu schnelleren Markteinführungen führt.
- Schnellere Expansion auf neue Märkte. Durch eine frühzeitige Planung der Expansion in neue Regionen – insbesondere hinsichtlich der Anforderungen an die Datenerhebung, -speicherung und -sicherheit in anderen Regionen – können benutzerfreundliche Apps entwickelt werden, die das Wachstum unterstützen. Beispielsweise kann die Vorausschau auf unterschiedliche Datumsformate (in den USA und anderswo) Zeit und Ressourcen sparen, wenn eine Erweiterung einer Lösung geplant wird.
- Ein solides technisches Fundament, um zukünftigen Herausforderungen standzuhalten. Compliance bringt technische Herausforderungen mit sich, die Innovationen fördern. Unternehmen, die mit Ingenieurgruppen zusammenarbeiten, die in der Lage sind, konforme Lösungen zu liefern, können aufstrebende Technologien wie Blockchain und KI schnell und sicher umsetzen. So können sie beispielsweise eine Blockchain implementieren, um sichere Transaktionsdaten zu erstellen und somit die regulatorischen Anforderungen zu erfüllen.
Da Sie nun die Bedeutung von Engineering-Teams für die Einhaltung von Compliance verstehen, ist es an der Zeit, die Besonderheiten der Entwicklung von compliance-orientierten Lösungen zu erkunden.
So entwickeln Sie konforme FinTech-Lösungen: Bewährte Tipps von Branchenexperten
Es gibt keine allgemeingültige Formel für die Entwicklung von konformen FinTech-Lösungen. Doch einige wichtige Prinzipien leiten den Prozess. Nehmen wir zum Beispiel diese wertvolle Ratschläge von Jaclyn Schoof:
“Die beste Vorgehensweise ist es, Produktgeschäft und Compliance-Anforderungen im Vorfeld zu sammeln. Nachdem Sie diese Genehmigungen erhalten haben, dokumentieren und verwalten Sie diese an einem Ort, damit Sie wissen, was Sie liefern werden.”
Jaclyn Schoof, Senior Technical Program Manager bei HashiCorp
Wir unterstützen Jaclyn bei ihrer Herangehensweise und verstehen die Wichtigkeit einer konformen Softwareentwicklung von Anfang an. Bei Yalantis verfolgen wir einen etablierten Ansatz für die Entwicklung unter Berücksichtigung der Compliance.
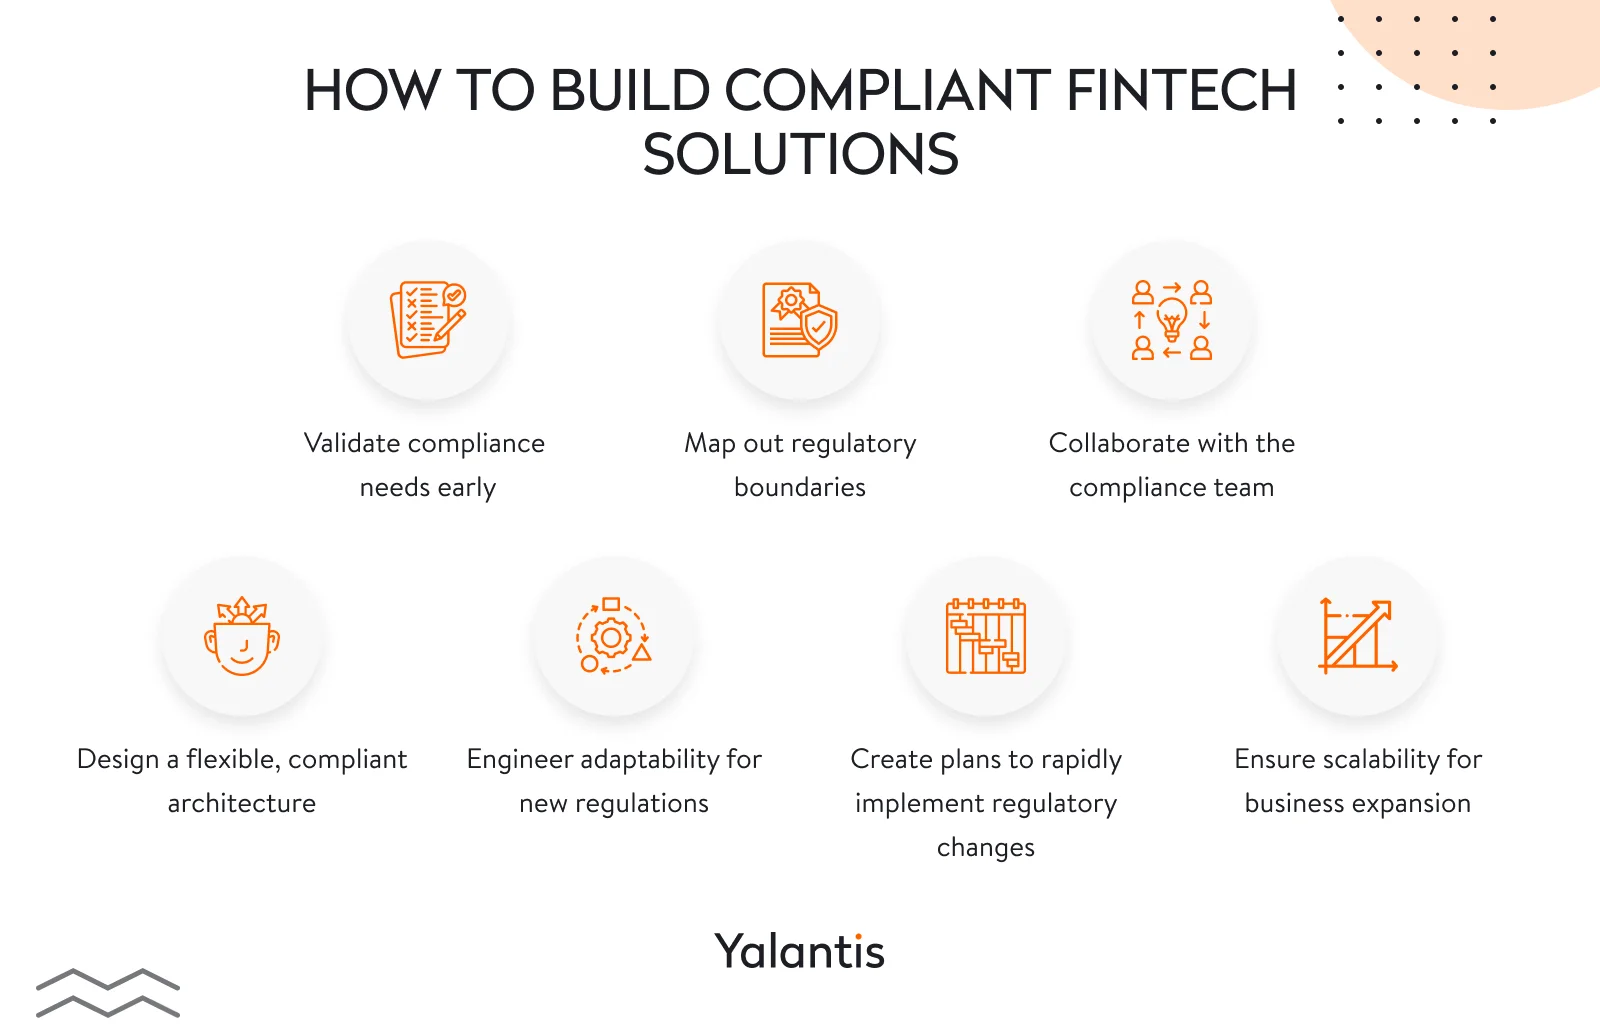
Um ein tieferes Verständnis dafür zu gewinnen, was für die Entwicklung von kompatiblen FinTech-Produkten erforderlich ist, können Sie sich an unseren Arbeitsablauf orientieren. Bei der Entwicklung kompatibler Lösungen berücksichtigen wir Folgendes:
- Compliance integrieren Sie von Anfang an. Wir erfüllen alle Compliance-Anforderungen bereits im Vorfeld und erweitern diese auf das Design und die Architektur. Durch die Integration von Compliance in die Entdeckungsphase können potenzielle Compliance-Probleme frühzeitig identifiziert und behoben werden. Dies verhindert Verzögerungen und Hindernisse in der späteren Entwicklung.
- Verstehen Sie die regulatorischen Rahmenbedingungen. Unsere Architekten und Analysten überwachen die Einhaltung von FinTech-Compliance-Regelungen, Gesetzen und Sicherheitsstandards wie dem GDPR und den ISO-Normen, um die Grenzen zu erkennen, innerhalb derer wir arbeiten müssen.
- Die Anforderungen validieren. Wir beauftragen unsere Compliance-Experten mit der Überwachung und Einhaltung von Service Level Agreements (SLAs). Anschließend validieren wir alle Compliance-Anforderungen gemeinsam mit dem Kunden, um eine einheitliche Sichtweise zu erreichen.
- Designkonforme Architektur. Compliance prägt die Lösungsumgebung unserer Kunden. Dazu gehört die Integration mit regionenbezogenen Drittanbieterdiensten, die Anpassung an regionale Datenerhebung und -speicheregeln sowie die Implementierung der vorgeschriebenen Sicherheitsmaßnahmen. Wenn beispielsweise Standards eine Speicherung der Daten in bestimmten Ländern wie den USA oder Indien vorsehen, integrieren wir diese Anforderungen in unsere Architekturpläne.
- Stellen Sie Flexibilität bereit, um Risiken zu vermeiden. Wir gestalten unsere Systeme so, dass sie sich leicht an sich ändernde Branchenbedingungen, Anforderungen der Kunden und Präferenzen der Endnutzer anpassen lassen. Ob es darum geht, zwischen Cloud-Anbietern zu wechseln oder die Datenspeicherstrategien zu ändern – durch die Gewährleistung von architektonischer Flexibilität und die Bereitstellung von Spielraum für Verbesserungen senken wir etwa 90% der potenziellen Risiken, mit denen unsere Kunden bei der Bewältigung einer komplexen regulatorischen Landschaft konfrontiert sein können.
- Anpassung an regulatorische Änderungen. Wenn wir mit einem Kunden anfangen, verpflichten wir uns zur Einhaltung der Compliance-Anforderungen. Falls neue Anforderungen entstehen, sind wir bereit, einen Schritt-für-Schritt-Plan zur Umsetzung der entsprechenden Änderungen so schnell wie möglich und gemäß den SLAs unserer Kunden zu erstellen.
- Erstellen Sie skalierbare Lösungen. Unsere Anwendungen werden so konzipiert, dass Skalierbarkeit gewährleistet ist – auch für Kunden, die neue Märkte erschließen möchten. Was die bestehenden Produkte betrifft, beinhaltet unsere Strategie die Duplizierung von Code und dessen Bereitstellung in einer anderen Region unter Anpassungen, die durch neue Geschäftsprozesse erforderlich sind. In allen Fällen achten wir darauf, die Vorschriften und Gesetze des Zielmarktes einzuhalten.
Lesen Sie auch: Sicherheitsbest Practices für die Entwicklung von Web- und Mobile-Apps
Die Hauptsache ist, dass wir die regulatorischen Anforderungen im Voraus festlegen, unsere Systeme entsprechend anpassen und uns an regulatorischen Änderungen anpassen können.
Da wir nun die wirtschaftlichen Vorteile der Einhaltung von Industriestandards besprochen haben, ist es entscheidend, den eigentlichen Prozess der Einhaltung dieser Standards zu untersuchen. FinTech-Compliance-Checkliste Er wird Sie durch den Prozess führen.
Pflichteinhaltungsmaßnahmen für die Finanzbranche: FinTech-Compliance-Checkliste von Yalantis
Die sechsstufige Checkliste von Yalantis basiert auf unserer Erfahrung mit der Bereitstellung von FinTech-Lösungen für eine Vielzahl von Unternehmen – von kleinen Unternehmen bis hin zu großen amerikanischen Neobanken. Sie hebt wichtige Praktiken hervor, die sowohl Ihr Unternehmen als auch Ihre Kunden schützen sollen:

Lassen Sie uns jeden Schritt durchgehen.
-
Schritt #1: Identitäten der Kunden anhand der Verfahren „Know Your Customer“ (KYC) und „Know Your Business“ (KYB) verifizieren
Die KYC- und KYB-Verfahren helfen, die Identität der Kunden zu bestätigen und betrügerische Aktivitäten zu verhindern. Dabei werden Kundendaten wie Name, Vorname, E-Mail-Adresse, Geburtsdatum, Sozialversicherungsnummer (SSN), Adresse, Gerätesstatus und weitere Informationen erhoben und überprüft.
Vorteile von KYC- und KYB-Verfahren
- Verringern Sie Betrug, indem Sie die Nutzung gefälschter Identitäten bei der Kontoeröffnung, Transaktionen oder Kreditanträgen erkennen und verhindern.
- Implementieren Sie fortgeschrittenes Risikomanagement, um hochrisikose Kunden und Unternehmen zu identifizieren und zusätzliche Kontrollen durchführen zu können, um Betrug zu verhindern.
- Ermöglichen Sie schnelle Maßnahmen, um Betrug in seinen Anfangsstadien zu verhindern
- Sicherstellen der Einhaltung der Vorschriften zur Geldwäschebekämpfung (AML) und zur Terrorismusfinanzierung (CTF)
Eine der KYC-/KYB-basierten Verfahren, die Yalantis bei der Entwicklung einer FinTech-Lösung verwendet, beinhaltet Zweistufigiger Prozess zur Verifizierung der Kundennummern:
- Die erste Phase beinhaltet die Dokumentverifizierung mithilfe des Identitätsverifizierungswerkzeugs von Jumio.
- Die zweite Phase besteht darin, die mit dem Socure-Tool, einer Plattform für die Vorhersageanalytik zur Verifizierung digitaler Identitäten, eingegebenen Dokumente und persönlichen Daten erneut zu überprüfen.
-
Schritt #2: Überwachung von Transaktionen mithilfe von Geldwäschebekämpfungsprogrammen (AML)
FinTech-AML-Compliance Bezieht sich auf die Schritte, die FinTech-Unternehmen unternehmen, um die Anti-Geldwäsche-Regeln (AML) einzuhalten. Diese Regeln haben die Aufgabe, zu verhindern, dass Kriminelle das Finanzsystem für Geldwäsche nutzen. Die Einhaltung der AML-Regeln erfordert Sorgfalt, Betrugsprävention und erforderlichenfalls zeitgerechte Korrektivmaßnahmen. Dies erfordert einen doppelten Ansatz:
- Die Einführung robuster Geschäftsprozesse. Regelbasierte Systeme zur Überwachung von Verhalten machen es betrügerischen Personen erschwert, Geld zu verschleudern.
- Real-time-Überwachung und Untersuchung. Sollten verdächtige Transaktionen auftreten, beinhalten die Strategien zur Gewährleistung der Einhaltung der Vorschriften Folgendes:
- Verwendung handelsüblicher Werkzeuge zur Verifizierung der Legitimität der Transaktionsabwickler
- Implementierung einer Reihe von Daten-Dashboards und Tools zur Echtzeitüberwachung des Transaktionsflusses
- Identifizierung potenziell betrügerischer Muster und Reaktion darauf in Echtzeit
- Experten für Risiken und Betrug ergreifen erforderliche Maßnahmen, einschließlich Sperrung von Konten, Rückbuchung von Transaktionen und rechtliche Schritte, falls erforderlich
- Regelmäßige Aktualisierung der AML-Prozesse, um den sich ändernden regulatorischen Anforderungen und neuen Betrugsstrategien gerecht zu werden
Beispielsweise verwenden wir das Risiko- und Betrugserkennungstool ComplyAdvantage zur Überwachung von Transaktionen. Darüber hinaus unterstützen Tools wie Power BI auf Basis von Business Intelligence (BI) und Data Engineering die Transaktionsanalyse und -verifizierung. Sie helfen dabei, betrügerische Fälle zu identifizieren, die automatische Tools möglicherweise übersehen würden, und bieten den Vorteil einer manuellen Überprüfung für Risikomanager und Betrugsbekämpfer.
-
Schritt #3: Schutz personenbezogener Daten (PII)
Wichtige Praktiken zur Sicherung von personenbezogenen Daten beinhalten die Erhebung nur der für die jeweilige Aufgabe notwendigen Informationen, die Verwendung robuster Schutzmechanismen wie Verschlüsselung und Sicherheitsüberwachung sowie die Festlegung eines Plans zur Reaktion auf Datenschutzverletzungen.
Darüber hinaus ist es wichtig, Maßnahmen zu ergreifen, um Datenverluste an personenbezogenen Daten innerhalb des Entwicklungsteams zu verhindern. Zum Beispiel befolgen wir bei Yalantis die folgenden Verfahren:
- Routine-Sicherheitskontrollen. Verifizieren Sie regelmäßig Anwendungen, um Schwachstellen zu identifizieren und zu beheben, die zu einer Gefährdung der persönlichen Daten führen könnten.
- Etablierung klarer Richtlinien. Definition präziser Regeln für die Rollenzuweisung und den Zugriffsschutz. Durch die Implementierung von Code-Access-Kontrollen und die Durchführung von Code-Reviews wird beispielsweise verhindert, dass unbefugter Zugriff auf personenbezogene Daten (PII) und deren unsachgemäße Verwendung stattfindet.
- Sicherheitsausbildung. Unsere Entwickler sind geschult, um PII sicher zu verwalten und setzen dabei auf sichere Entwicklungspraktiken sowie die Top-10-Sicherheitsrisiken von OWASP.
-
Schritt #4: Folgen Sie Anti-Betrug-Strategien und -Ansätzen
Um Betrug zu verhindern, sollten Fintech-Unternehmen zwei wichtige Aspekte beachten:
- Fortgeschrittene Technologien
- Unternehmensbasierte Strategien
Einiges robust Technologien zur Betrugsprävention Inklusive:
- KI und maschinelles Lernen (ML) Um Verhaltensmuster zu analysieren, Anomalien zu erkennen und betrügerische Aktivitäten mithilfe von prädiktiver Modellierung, natürlicher Spracherkennung (NLP) und Bildanalyse (Dokumentenanalyse) vorherzusagen (Anwendungsfälle für ai/ml).
- Prädiktive Analytik zu Die Identifizierung von Betrug in Echtzeit durch die Analyse von Mustern und Anomalien in Transaktionsdaten.
- Business Intelligence Um historische und Echtzeit-Finanzdaten zu analysieren und anfällige Bereiche zu identifizieren, die anfällig für Betrug sind, sowie Sicherheitsmaßnahmen zu optimieren.
Erfahren Sie, wie Business Intelligence die finanziellen Verluste einer Neobank infolge von Betrug um 40 Prozent reduziert hat.
Lesen Sie die FallstudieDas Haupt Unternehmensbasierte Anti-Betrug-Strategien sind:
- Betrugsforschung Um die Ursachen und Schwachstellen bei einem Betrugsfall aufzudecken. Das Unternehmen kann dann einen Aktionsplan erstellen, um zukünftige Vorfälle zu verhindern.
- Bewusstsein für Betrugsentwicklungen um über neue Betrugstechniken informiert zu bleiben und Präventionsstrategien durch neue Technologien, Richtlinien und Verfahren anzupassen.
- Schulung von Kunden und Mitarbeitern über bewährte Verfahren zur Betrugsprävention, um das Bewusstsein zu schärfen und Sicherheitsmaßnahmen zu fördern.
Erfahren Sie mehr über Technologien und Ansätze in unserem umfassenden Artikel über die Erkennung von Betrug.
-
Schritt #5: Risikomanagement durchführen
Die folgenden Schritte bilden einen soliden Rahmen für das Risikomanagement:
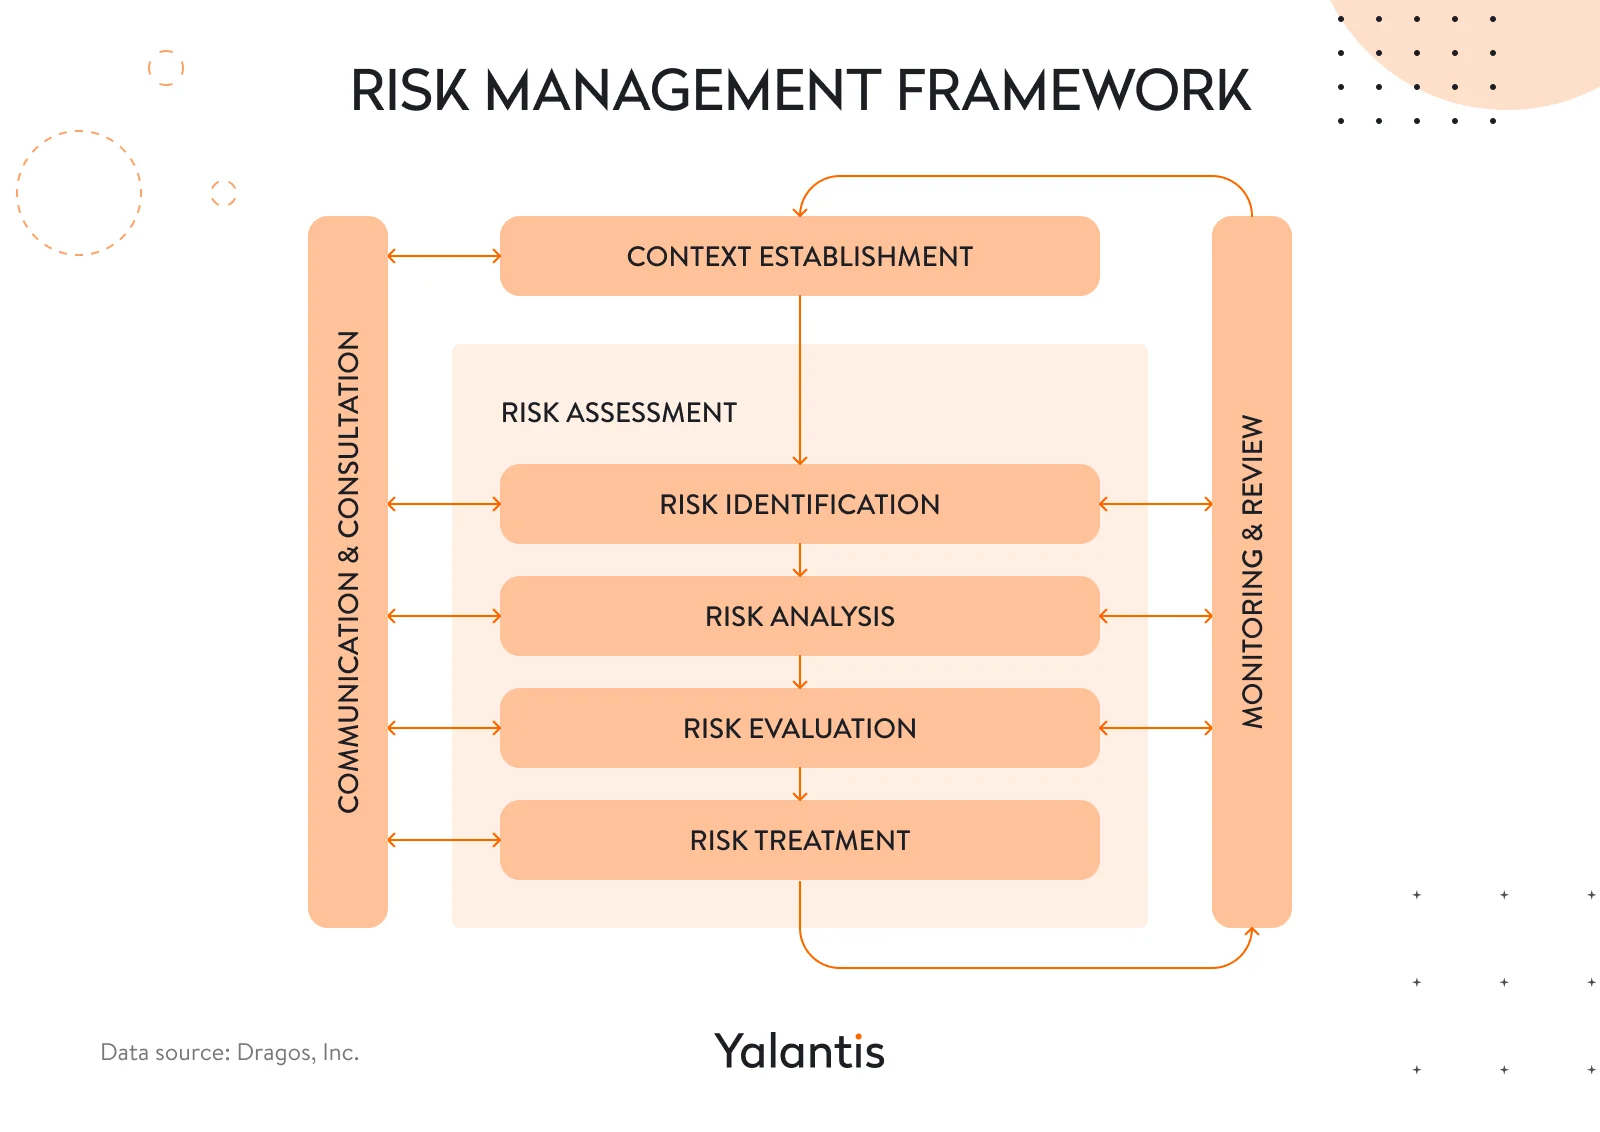
- Erstellen Sie den Kontext. Definition von Rollen, Verantwortlichkeiten und Risikobewusstsein sowie Festlegung von Kriterien für akzeptable Risiken.
- Risikoanalyse besteht aus drei Hauptphasen:
- Risikoidentifikation. Identifizieren Sie wichtige Risiken, einschließlich solcher, die mit Cybersicherheit, Datenschutz und Geldwäschebekämpfung in Verbindung stehen, und wenden Sie diese in allen Produkten und Technologien an.
- Risikobewertung. Identifizierte Risiken werden anhand qualitativer oder quantitativer Methoden bewertet, um deren Wahrscheinlichkeit und potenziellen Einfluss zu schätzen.
- Risikoanalyse. Risiken nach Schweregrad priorisieren, um die Maßnahmen zur Abmilderung zu steuern.
- Risikomanagement. Entwickeln Sie Kontrollmechanismen und Aktionspläne zur Senkung der Risiken. Beispiele hierfür sind die Einführung der Mehrfaktorgestaltung der Authentifizierung (MFA), die Möglichkeit der Sperrung von Konten bei Verdacht auf Betrug sowie der sofortige Zugang zur Beschwerdeabteilung für Betrugsuntersuchungen.
- Überwachung und Überprüfung. Schrittweise Überwachung wichtiger Risikoindikatoren wie verdächtigen Transaktionen und Datenschutzverletzungen. Periodische Überprüfung und Aktualisierung der Risikomanagementrichtlinien, -kontrollen und -prioritäten.
- Kommunikation und Konsultation. Fördert die kontinuierliche Zwei-Wege-Kommunikation zwischen Risiko-Managern und Mitarbeitern mithilfe von Risiko-Dashboards, Registern und Schulungen zur effektiven Risikomanagement.
-
Schritt #6: Informieren Sie sich über regulatorische Aktualisierungen
Compliance und FinTech Standards entwickeln sich ständig weiter. Daher ist es unerlässlich, dass Compliance-Experten Änderungen kontinuierlich überwachen. Wenn Aktualisierungen erfolgen, passen Sie Ihre Richtlinien und Verfahren entsprechend an.
Obwohl dieser Prozess ressourcenintensiv sein kann, bieten Technologien Lösungen. Zum Beispiel:, Robotic Process Automation (RPA) Die Software ermöglicht Unternehmen, die Zeit für repetitive Aufgaben zu reduzieren, indem sie einen RPA-Bot einsetzen. Sie kann die regulatorische und rechtliche Überwachung verbessern und gleichzeitig als Wissensbasis für Mitarbeiter dienen, die Fragen im Zusammenhang mit der Compliance beantworten.
Wir haben diesen Ansatz bei Yalantis getestet und ihn noch weiter ausgebaut. KI-Entwicklung. Das Ergebnis ist eine KI-Chatbot für internen Einsatz Damit haben Sie sofortige Zugriff auf die aktuellsten Informationen zu FinTech-Gesetzen und -Vorschriften in Echtzeit. Hier ist die Funktionsweise:
- Unsere Experten überwachen die regulatorischen Änderungen und aktualisieren die Wissensdatenbank des Chatbots entsprechend.
- Der Chatbot kann Anfragen zu aktuellen Richtlinien, Gesetzen, Branchenspezifikationen und mehr beantworten.
- Die KI-Technologie erweitert den Chatbot um eine Verarbeitung natürlicher Sprache (NLP), um ein besseres Verständnis zu ermöglichen, ML zur Verbesserung der Genauigkeit und kontextbezogene Awareness für personalisierte und relevante Antworten.
Diese Echtzeit-Lösungen mit KI-Technologie gewährleisten, dass unsere Teams bestens gerüstet sind, um sich den regulatorischen Änderungen anzupassen.
Sie benötigen eine konforme FinTech-Lösung, aber wissen nicht, wo Sie anfangen sollen?
Fragen Sie unsere Experten, wie Sie die Compliance für Ihr FinTech-Unternehmen gewährleisten können.
Compliance-Richtlinien für FinTech-Unternehmen: Tipps von einem Branchenexperten
Jaclyn Schoof, mit ihrer umfangreichen Erfahrung in der IT-Branche, hebt das erste Muss hervor:
“Erfassen Sie die Compliance früh im Entwicklungsprozess und stellen Sie sicher, dass sie währenddessen stets auf dem neuesten Stand ist.”
Jaclyn Schoof, Senior Technical Program Manager bei HashiCorp
Lassen Sie uns weitere wichtige Punkte näher beleuchten.
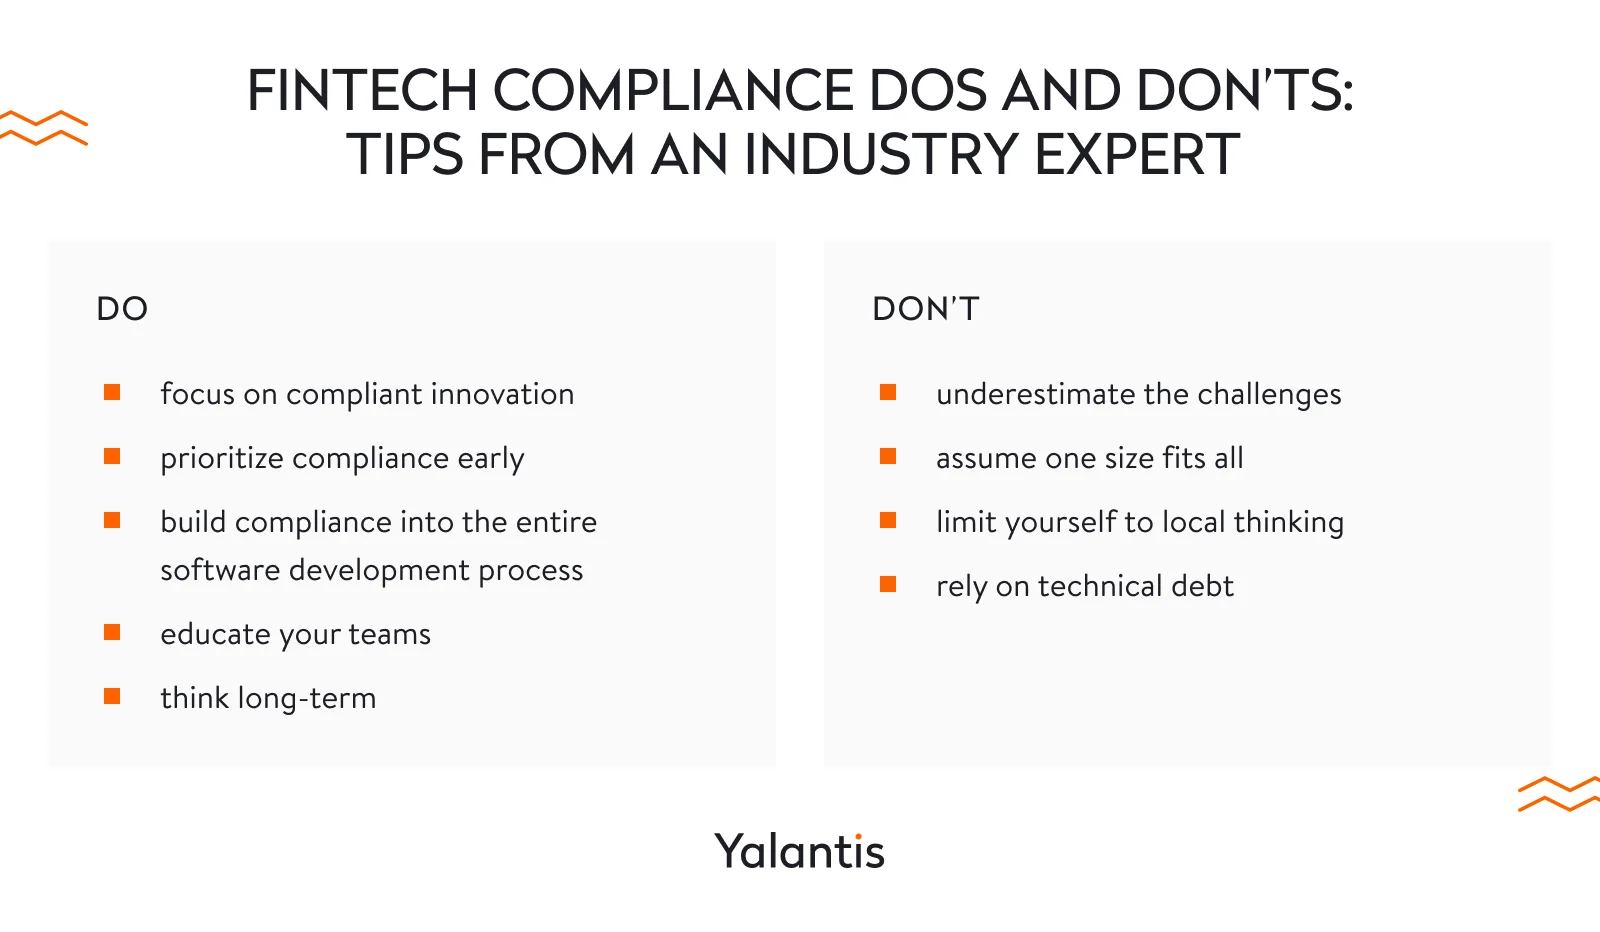
Geben Sie folgende Informationen ein:
- Konzentrieren Sie sich auf innovative Lösungen, die die Vorschriften erfüllen. Erstellen Sie kreative Lösungen unter bekannten Einschränkungen.
- Priorisieren Sie die Einhaltung der Vorschriften frühzeitig. Vereinbaren Sie im Voraus die Compliance-Anforderungen, um Umarbeitungen und finanzielle Verluste zu vermeiden.
- Compliance muss in alle Prozesse integriert werden. Fügen Sie Compliance-Kontrollen während des gesamten Softwareentwicklungsprozesses ein.
- Informieren Sie Ihre Teams. Sorgen Sie dafür, dass Ihre Ingenieurgruppen die Grundlagen der Compliance verstehen, um effektiv mit Compliance- und Rechtsabteilungen zusammenzuarbeiten.
- Denke langfristig. Nehmen Sie einen strategischen Ansatz zur dauerhaften Erfolgsgarantie bei der Einhaltung der Vorschriften an.
Nicht:
- Die Herausforderungen unterschätzen. Die Einhaltung von Vorschriften bringt mit sich eine Komplexität, die man nicht leichtfertig angehen sollte. Achten Sie auf die komplexe regulatorische Rahmenbedingungen und die Ressourcen, die für den Erfolg erforderlich sind, wie beispielsweise effiziente Datenerhebungssysteme und Reporting-Systeme.
- Nehmen Sie an, dass eine Größe für alle passt. Seien Sie bereit, Ihre KYC-Prozesse anzupassen und gegebenenfalls zu überarbeiten, wenn Sie neue Produkte erweitern oder entwickeln.
- Begrenzen Sie sich auf die lokale Denkweise. Denken Sie an Skalierbarkeit und planen Sie modulare Änderungen, um neue Regionen aufnehmen zu können.
- Vertrauen Sie auf technisches Schulden. Verzicht auf Qualitätsverluste, um den Compliance-Anforderungen gerecht zu werden; das Ziel sollte es sein, eine Balance zu finden, die die technische Verschuldung minimiert.
Compliance in der FinTech-Branche Dies kann komplex sein, aber ein zuverlässiger Finanztechnologiepartner kann wertvolle Unterstützung bieten.
Wie Yalantis dazu beitragen kann, die Einhaltung der Anforderungen der FinTech-Branche zu gewährleisten
Die Einhaltung der FinTech-Richtlinien muss nicht überlastend sein. Die Partnerschaft mit Yalantis, einem ISO-konformen und vertrauenswürdigen Anbieter von FinTech-Softwareentwicklungslösungen, bietet Ihnen die folgenden Vorteile:
- Passgenaue FinTech-Lösungen. Von Banksoftware über die Entwicklung von Kreditlösungen bieten wir skalierbare und konforme Lösungen, die die Geschäftsentwicklung unterstützen und Ihre spezifischen Geschäftsprozesse und Anforderungen unterstützen.
- Nachgewiesener Erfolg. Wir haben zahlreiche konforme Lösungen mit Hilfe fortschrittlicher Technologien bereitgestellt, die die Leistung verbessern. Cybersicherheit, Damit werden Unternehmen und Kunden vor Risiken wie Betrug und Datenschutzverletzungen geschützt.
- Cybersecurity-Expertise. Mit praktischen Erfahrungen in Bezug auf gemeinsame Sicherheitsbestimmungen, Gesetze und Normen wie dem GDPR, PCI DSS, ISO 27001, SOC2, HIPAA und FedRAMP stellen wir sicher, dass Ihre Sicherheitsanforderungen erfüllt werden.
- Risikominderung. Unser maßgeschneiderter Sicherheitsmanagementprozess identifiziert und minimiert Sicherheitslücken und Cyberbedrohungen, wodurch die langfristige Geschäftstüchtigkeit gefördert wird.
- Guidede Compliance. Wir führen eingehende Gap-Analysen durch und helfen Ihnen dabei, die branchenspezifischen Compliance-Anforderungen für nachhaltiges Wachstum zu erfüllen.
FAQ
Was sind die drei Säulen der FinTech?
Die drei Säulen der FinTech sind:
- Technologie. Fintech-Unternehmen nutzen eine Vielzahl von Technologien wie künstliche Intelligenz (KI), die Blockchain und Cloud Computing, um Finanzdienstleistungen anzubieten.
- Regelung. FinTech-Unternehmen unterliegen einer Vielzahl von Anforderungen, darunter Geldwäschebekämpfung (AML) und Know-Your-Customer (KYC). Um sicher und rechtmäßig tätig sein zu können, müssen FinTech-Unternehmen diese Anforderungen erfüllen.
- Innovation. FinTech-Unternehmen entwickeln ständig neue Wege, um Finanzdienstleistungen anzubieten. Diese Innovationen entstehen aus dem Bedürfnis, die Compliance-Anforderungen zu erfüllen, die Bedürfnisse der Kunden zu erfüllen und den Wettbewerb zu übertreffen.
Was bedeutet Compliance in der FinTech-Branche?
Die Compliance in der Fintech-Branche bezieht sich auf die Prozesse und Verfahren, die Fintech-Unternehmen zur Einhaltung von Branchenvorschriften, Standards und Gesetzen anwenden. Dazu gehören wichtige Elemente wie die Geldwäschebekämpfung (AML), die Betrugsprävention und die Identitätsüberprüfung (KYC).
Was ist die AML-Richtlinie in der Fintech-Branche und warum sollten Unternehmen sie implementieren?
FinTech-AML-Compliance Dies beinhaltet die Verhinderung der Geldwäsche durch die Überwachung und Untersuchung von Transaktionen in Echtzeit sowie die regelmäßige Aktualisierung, um sich an sich ändernde Gesetze und Vorschriften sowie an aufkommenden Betrugsmethoden anzupassen.
Über den Autor