
In einem kürzlich erschienenen Artikel, Informationssicherheit erwartet für 2022 eine Zunahme der folgenden Anwendungs-Sicherheitsbedrohungen:
- Ransomware und Cyberterrorismus
- Kryptowährungsdiebstähle
- Schwachstellen in Sicherheitssystemen der Lieferkette
- Nulltagsschwachstellen
- Deepfake-Angriffe
Dies sind Cyberangriffe, die besondere Aufmerksamkeit und entschiedene Maßnahmen erfordern, um vor ihnen geschützt zu werden.
Laut Forbes werden die Methoden zur Anwendungssicherheitskontrolle im Jahr 2022 von Rollenbasierter Zugriffssteuerung (RBAC), mehrstufiger Authentifizierung (MFA), virtuellen privaten Netzwerken (VPNs) und automatisierten Datensicherungs- und Datenwiederherstellungsmechanismen geprägt sein.
Eine unvorsichtige Herangehensweise an die oben genannten Bedrohungen und Sicherheitsschutzmethoden kann zu schweren Schwachstellen im Sicherheitssystem einer Anwendung führen.
Erfahren Sie aus der Yalantis-Erfahrung, wie Sie eine erstklassige Sicherheit für Ihr Software-System gewährleisten können.
DOWNLOAD SICHERHEITSANRECHNUNGENDie Folgen des Nichterhaltens von Cybersicherheitsmaßnahmen werden anhand realer Beispiele erläutert.
Im Jahr 2021 eroberten diese Geschichten die Schlagzeilen der Nachrichtenmedien weltweit und unterstrichen erneut die Bedeutung der Anwendung geeigneter Cybersicherheitsmaßnahmen zur Absicherung von Systemen vor schweren Angriffen:
- Im März 2020, SolarWinds Sie lieferten ihren 33.000 Kunden ein Update des Orion-Systems, das einen bösartigen Code enthielt. Dieser bösartige Code fungierte als Hintertür für Hacker und führte zu einem Datendiebstahl. BitSight schätzte dies $90 Millionen in Verlusten folge dieses Cyberangriffs.
- Im Mai 2021, Colonial Pipeline Das US-Verkehrsministerium musste aufgrund eines Cyberangriffs einen regionalen Notstand ausrufen. Hacker gelangten mithilfe von missbräuchlichen Mitarbeiternamen und -passwörtern ins System und forderten eine Kaution von 100.000 Dollar. $4,4 Millionen Lösegeld von der Firma. Der Hackerangriff führte laut Joseph A. Blount, Jr., CEO und Präsident der Firma, zum ersten Mal zu einer Störung des Gasleitungsnetzes Colonial Pipeline. Am Ende zahlte Colonial Pipeline fast $5 Millionen in Kryptowährung, um einen Entschlüsselungsschlüssel von den Hackern zu erhalten und ihr Datennetzwerk freizuschalten.
Niemand weiß, wann ein Angriff auf Ihr System eintreten kann, welche Folgen dies für Ihr Unternehmen haben und welche Verluste zu erwarten sind. In diesem Artikel beschreiben wir, wie Yalantis Anwendungen in jeder Entwicklungsphase schützt und wo die Sicherheit einer Anwendung wirklich beginnen sollte.
Wo beginnt die Anwendungs-Sicherheit?
Die Sicherheitsanforderungen beginnen bereits lange bevor ein Softwareentwicklungsunternehmen einen Vertrag über die Entwicklung eines Produkts abschließt. Zunächst muss das Entwicklungsteam spezifische Sicherheitsroutinen und -prinzipien berücksichtigen und dokumentieren und diese in seine Informationssicherheitsrichtlinie einbeziehen.
Eine Informationssicherheitsrichtlinie oder ISP ist nicht nur eine Reihe von Regeln; es ist eine Denkweise, die ein Unternehmen anwenden muss, um die richtige Sicherheitsvorkehrungen hinsichtlich der von ihm erstellten Software sicherzustellen.
Warum ist eine Informationssicherheitsrichtlinie für Softwareentwicklungsunternehmen wichtig?
Eine Sicherheitsrichtlinie ist eine Anleitung zur korrekten Anwendungsentwicklung und -sicherung. Technische Spezialisten verwenden Sicherheitsrichtlinien, um die Sicherheit einer Anwendung korrekt zu gewährleisten, um schnell und ordnungsgemäß auf dringende Sicherheitsvorfälle zu reagieren und um die Einhaltung der Cybersicherheitsstandards zu gewährleisten. Dies garantiert dem Kunden, dass das Entwicklungshaus Sicherheitsbest Practices anwendet und regelmäßig seine Wissensbasis aktualisiert und erweitert.
Die Sicherheitsrichtlinien jeder Firma können sich erheblich unterscheiden. Neue Mitarbeiter können Methoden anwenden, die sie aus früheren Erfahrungen gelernt haben und die den Sicherheitsanforderungen ihres neuen Unternehmens widersprechen könnten. Deshalb verfolgt Yalantis die neuesten Trends in der Informationssicherheit und betrachtet die Personalentwicklung als wesentlichen Bestandteil der Sicherheitsmaßnahmen unseres Unternehmens.
Was fällt unter eine Informationssicherheitsrichtlinie und wer ist für deren Verwaltung zuständig?
Die Informationssicherheitsrichtlinie eines Unternehmens umfasst Anforderungen für den Entwicklungsprozess und die Sicherheitsmaßnahmen der Mitarbeiter:
- Sicherheitsanforderungen für die Entwicklung von Lösungen Die derzeitige Richtlinie zur Sicherstellung der Einhaltung moderner Sicherheitsstandards durch Anwendungen. Ganz einfach gesagt: Eine Sicherheitsrichtlinie enthält die Ansichten eines Unternehmens bezüglich Cybersicherheit und umfasst die Organisation von Rollen und Verantwortlichkeiten, Richtlinien zur Datenverletzung, Notfallwiederherstellungs- und Business-Continuity-Pläne, sichere Code-Entwicklungspraktiken sowie Verfahren und Standards zur Anwendungssicherheitsüberwachung.
- Die internen Anforderungen eines Unternehmens Sie umfassen die Überwachung des Arbeitsverhaltens und der Handlungen der Mitarbeiter. Dazu können Schutzmaßnahmen für persönliche Geräte, NDA-Anforderungen, Richtlinien für den Remote-Zugriff und weitere Maßnahmen gehören, sowie Disziplinarmaßnahmen bei Verstößen gegen die Anforderungen.
Die Erstellung und Aktualisierung von Sicherheitsrichtlinien ist ein kooperatives Verfahren. Ein Chief Information Security Officer oder CISO ist der Verantwortliche, der die Verantwortung für die Implementierung und Überwachung der Einhaltung der Sicherheitsanforderungen übernimmt.
Andere Fachleute, wie beispielsweise Ingenieure, Webentwickler und Architekten, tragen ständig dazu bei, neue Verfahrensweisen umzusetzen, neue Standards zu implementieren und das Personal zu schulen.
Eine Sicherheitsrichtlinie ist der erste Schritt bei der Entwicklung sicherer Apps. Sobald die Anforderungen festgelegt sind und die Spezialisten des Unternehmens ihre Richtlinien bezüglich Architekturgestaltung, Code-Praktiken usw. bestätigen, kann die eigentliche Entwicklung beginnen.
Sicherheitsgarantie durch einen sicheren Entwicklungsprozess
Der sichere Entwicklungsprozesszyklus oder S-SDLC stellt bestimmte Sicherheitsverfahren in jeder Phase der Anwendungsentwicklung dar. Die Einhaltung des S-SDLC hilft unseren Spezialisten, qualitativ hochwertige und sichere Entwicklungsprozesse zu entwickeln. Diese Herangehensweise hilft dabei, Schwachstellen zu erkennen, die sich in allen Phasen der Entwicklung ergeben können, und die Anwendung vor diesen zu schützen.
Die Vorteile der Implementierung von S-SDLC umfassen:
- Eine sorgfältig konzipierte Architektur das den Sicherheitsstandards, Gesetzen und Vorschriften entspricht, die ein Unternehmen einhalten sollte
- Geringere Ausgaben Aufgrund einer sorgfältigen Untersuchung möglicher Sicherheitslücken und deren Prävention durch die Anwendung spezifischer Kodierungspraktiken und Sicherheitsattribute
- Eine unüberwindliche Anwendung Dank zuvor ermittelter Sicherheitsrisiken und einer ordnungsgemäß aufgebauten Schutzstruktur
- Eine umfangreiche Wissensbasis mit erstklassigen Sicherheitsmaßnahmen. Informationssicherheitsfachleute aktualisieren ständig ihr Wissen über Sicherheitslücken und die Möglichkeiten, diese abzuwenden und zu bewältigen.
- Höhere Kundenzufriedenheit, So wird es während der Verhandlungen und der Konzeptgenehmigung möglich sein, dass ein Entwicklungsunternehmen den Kunden bewährte Methoden zur Datensicherheit vorstellt.
Im Allgemeinen ist ein S-SDLC ähnlich einem Softwareentwicklungskette (SDLC) aber mit einem deutlichen Schwerpunkt auf Sicherheit:

Erfahren Sie mehr darüber, wie wir ein sicheres SDLC in Ihrem Kundenprojekt implementieren.
Lassen Sie uns jede Phase im Detail betrachten, um die Cybersecurity-Praktiken zu erkennen, die Yalantis befolgt.
Entwicklungsplanung: Entwicklung einer Sicherheitsstrategie
Die Planungsphase hilft Sicherheitsspezialisten dabei, eine Sicherheitsstrategie für das Projekt zu entwickeln. Die Yalantis-Experten berücksichtigen Standort-, Branchen- und produktbezogene Anforderungen und passen den Entwicklungsprozess entsprechend an. Manchmal führen wir Workshops für Kunden und Entwickler durch, um sicherzustellen, dass alle die Besonderheiten und Risiken der Arbeit mit bestimmten Sicherheitsanforderungen und deren Verletzung kennen.
Im Planungsstadium besteht das Ziel darin, einen Aktionsplan zu erstellen, um das System vor Sicherheitslücken zu schützen. Dieser Plan umfasst technologische Sicherheitsanweisungen. Durch die frühzeitige Berücksichtigung dieser Anweisungen helfen wir unseren Kunden, die für den Betrieb in einem bestimmten Marktsegment oder einem bestimmten Gebiet erforderlichen Zertifizierungen zu erhalten.
Zum Beispiel muss eine Anwendung eines Kunden in den USA für die Bereitstellung von Gesundheitssoftware erfüllt sein. HIPAA (Health Insurance Portability and Accountability Act) Sicherheitsanforderungen. Die geeignetsten Sicherheitsrahmen für diese sind NIST, HITRUST, CSO, ISO und COBIT. Wenn das Ziel unseres Kunden die Einhaltung der DSGVO ist, beziehen wir uns auf die lokalen Rahmenwerke, z. B. BS 10012:2017 (britische Norm) und die Sicherheitsrahmen der ISO 27701. Es gibt auch Situationen, in denen Entwickler eine Lösung mithilfe mehrerer Rahmenwerke gleichzeitig erstellen.
Yalantis verfügt über Erfahrung in der Sicherstellung der Einhaltung der HIPAA-Anforderungen für Anwendungen und Erhalten der ONC Health IT-Zertifizierung. Außerhalb der Grenzen der Gesundheitsversorgung haben wir unseren Kunden auch dabei geholfen, die PCI DSS-Zertifizierung (Payment Card Industry Data Security Standard) für FinTech-Lösungen zu erhalten.
Nach Abschluss der Planungsphase ist es an der Zeit, die Lösungsarchitektur zu erstellen.
Anwendungsarchitektur-Design: Was vorab zu berücksichtigen ist
Die Lösungarchitektur umfasst nicht nur die Struktur der Komponenten der Lösung und ihre Interoperabilität. Dokumentation, Strategien zur Risikominderung und Notfallpläne werden bereits zu Beginn festgelegt, da sie den Entwicklungsteam und dem Team für die Qualitätssicherung Anweisungen geben.
Im Architekturstadium entscheiden wir uns für Sicherheitskomponenten und bewerten, wie das Team diese in weiteren Phasen der Entwicklung sicherer Web- und Mobile-Anwendungen implementieren wird. Unsere Spezialisten berücksichtigen in der Regel die CIA-Dreiecktheorie, die auf Vertraulichkeit, Integrität und Verfügbarkeit basiert.
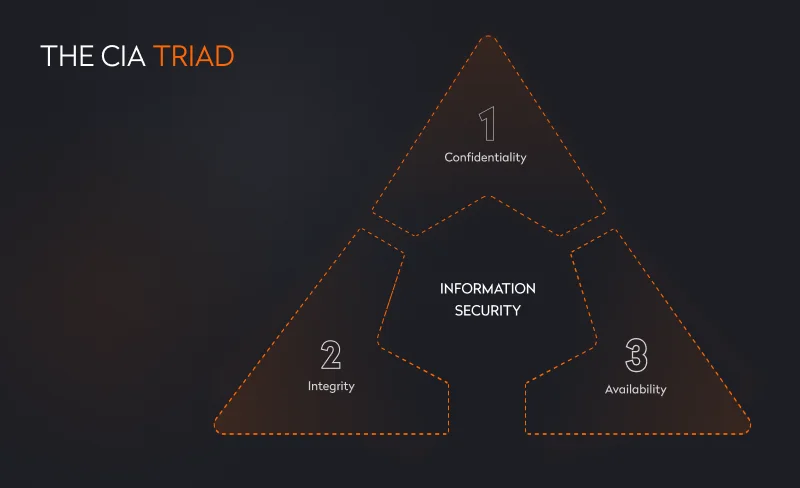
Lassen Sie uns die Triade detailliert beschreiben.
1. Vertraulichkeit
Vertraulichkeit bedeutet, die Daten einer Anwendung privat zu halten und sicherzustellen, dass das System den richtigen Benutzern Zugriff gewährt. Um beispielsweise zu gewährleisten, dass Benutzerdaten nicht an die falschen Personen weitergegeben werden, müssen Lösungsarchitekten und App-Entwickler über Zugriffskontrollen und eine zuverlässige IAA-Regelung (Identifizierung, Authentifizierung und Autorisierung) sorgen.

Identifizierung Ist der Prozess der Identifizierung eines Benutzers im System, in der Regel durch einen Benutzernamen oder eine E-Mail-Adresse. Bei der Registrierung gibt ein Benutzer diesen Identifizierer und ein Passwort an, um ein einzigartiges Benutzerkonto im System zu erstellen, an das seine Daten gekoppelt werden. Anschließend können Benutzer Authentifizieren in der Anwendung mit diesen Identifikatoren und Passwörtern.
Experten können zwischen fünf Arten der Authentifizierung wählen:
- Passwortbasierte Authentifizierung Dies ist eine der häufigsten Arten: Ein Benutzer greift nach dem Eingeben eines Benutzernamens und eines Passworts auf eine Anwendung zu. Obwohl diese Option weit verbreitet ist, ist sie gegen Phishing-Angriffe ziemlich schwach, da Menschen einen einzigen, schwachen Passwort für mehrere Dienste verwenden können.
- Zertifikatbasierte Authentifizierung Verwendet Kryptographie und arbeitet über digitale Public-Key-Zertifikate. Diese Zertifikate ermöglichen es Nutzern, sich zu identifizieren, bevor sie auf eine Anwendung zugreifen können. Die zertifikatbasierte Authentifizierung ist stärker als die passwortbasierte Authentifizierung.
- Biometrische Authentifizierung Berücksichtigt die biologischen Merkmale eines Benutzers wie Gesicht, Fingerabdrücke, Stimme oder Iris. Dank seiner hohen Sicherheitsgarantien wird es häufig bei der Mehrfachauthentifizierung eingesetzt.
- Tokenbasierte Authentifizierung Es ist eine beliebte Methode zur Authentifizierung von Benutzern durch eine einzigartige Kombination aus Buchstaben und/oder Zahlen, die Nutzern nach Eingabe ihrer Anmeldedaten zur Verfügung gestellt wird. Diese Art der Authentifizierung gilt als äußerst sicher, da persönliche Geräte wie Smartphones verwendet werden, die stets bei einem Benutzer vorhanden sind. Wenn Nutzern ein unerwünschter Verifizierungscode zugestellt wird, können sie einen Versuch eines unbefugten Zugriffs erkennen. Dennoch besteht immer die Gefahr, dass ein Angreifer einen Token stiehlt.
- Mehrfacheinheitliche Authentifizierung Dies impliziert die Verwendung mehrerer Authentifizierungstypen. Benutzer können beispielsweise ein Passwort eingeben, einen erhaltenen Verifizierungscode eingeben und anschließend eine Form der biometrischen Authentifizierung verwenden, um auf eine Anwendung zuzugreifen.
Die Wahl des Authentifizierung Die Art hängt von dem Produkt ab. Wenn es sich um eine interne Plattform für die interne Verwaltung handelt, reicht eine passwortbasierte Authentifizierung aus. Denken Sie jedoch nicht an den Fall der Colonial Pipeline. Wenn die Anwendung für ein breites Publikum bestimmt ist, müssen Sie strengere Maßnahmen wie die Mehrfaktorgestützte Authentifizierung in Betracht ziehen. Dies ist besonders wichtig für Gesundheits- und Bankverwaltungsanwendungen.
Die Authentifizierung wird von Genehmigung, das den Nutzern Zugriff auf das System gibt. Um eine sichere Benutzerautorisierung zu gewährleisten, müssen wir eine Autorisierungsmethode auswählen, die Datenlecks verhindert. Die am häufigsten verwendeten Methoden sind API-Schlüssel, Basic Auth, HMAC und OAuth 2.0.
Während der Autorisierung erkennt das System auch die Zugriffsberechtigungen eines Benutzers auf Ressourcen an. Dafür sollten jeder Benutzer Rollen zugewiesen werden. Ein Benutzer kann beispielsweise 1) nur Daten lesen, 2) Daten lesen und bearbeiten oder 3) Daten lesen, bearbeiten und löschen. Die rollenbasierte Zugriffssteuerung (RBAC) schützt nicht nur Daten, sondern verhindert auch, dass unbefugte Benutzer diese ändern oder löschen, und schützt Daten vor Problemen, die durch menschliche Faktoren verursacht werden.
2. Integrität
Integrität garantiert, dass die Daten eines Benutzers in ihrem ursprünglichen Zustand bleiben. Um die Daten unverändert zu halten, werden verschiedene Sicherheitsmechanismen eingesetzt, wie zum Beispiel:
- Datenverschlüsselung
- Digitale Signaturen
- Systeme zur Erkennung von Datenbankangriffen
- die zuvor erwähnten Authentifizierungs- und Autorisierungsmechanismen
Es ist auch notwendig, sich auf die Nicht-Ableugnung zu konzentrieren. Die Nicht-Ableugnung besteht darin, die Handlungen autorisierter Benutzer zu dokumentieren, um deren Autorenschaft zu bestätigen.
3. Verfügbarkeit
Verfügbarkeit garantiert, dass die Anwendung für die Benutzer verfügbar ist, dass sie ordnungsgemäß funktioniert und dass die notwendigen Daten geladen werden. Um eine konstante Verfügbarkeit zu gewährleisten, entwickeln Experten Mechanismen, um Datenbanken vor externen Einflüssen zu schützen. Dies betrifft die Entwicklung von Disaster Recovery-Plänen und Strategien zur Bewertung möglicher Risiken. Im Falle von Systemproblemen führen Informationssicherheitsspezialisten eine detaillierte Analyse und Aktualisierung der Wiederherstellungspläne durch.
Sobald Lösungsexperten und Entwickler Methoden für die Anwendungssicherung ausgewählt haben, können sie mit der Entwicklung sicherer Anwendungen beginnen.
Anwendungsentwicklung: Einhaltung geeigneter Sicherheitsmaßnahmen
Anfangs führte das Team Wählt einen Technologie-Stack, Bei der Auswahl der Technologie müssen die Anforderungen an Produkt, Branche und Standort für die Datenspeicherung und -aufbereitung berücksichtigt werden. Diese Entscheidung ist wichtig, da die Auswahl eines falschen Technologie-Stacks, der den Anforderungen nicht entspricht, die Entwicklungsgruppe wieder an den Anfang des Entwicklungsprozesses zurückbringen kann. In anderen Fällen könnten Entwickler den Entwicklungspfad mitten im Prozess ändern, da bereits geschriebener Code die Sicherheitsanforderungen nicht erfüllen würde.
Ungeschützter Code kann ein Schwachpunkt im System darstellen und zu Datenverlusten, Code-Injektionen und ähnlichen Problemen führen. Um solche Probleme zu vermeiden, ist es notwendig, die Best Practices für sichere Codeentwicklung zu berücksichtigen. Die beliebtesten sind diejenigen aus der OWASP Secure Coding Practices Checklist. Unsere Spezialisten beachten diese Richtlinien immer bei der Codeentwicklung, um das System vor externen Einflüssen zu schützen und Fehler zu vermeiden. Die OWASP-Richtlinien umfassen:
- Eingabevalidierung
- Ausgabencode
- Authentifizierung und Passwortverwaltung
- Sitzungmanagement
- Zugangskontrolle
- Kryptografische Praktiken
- Andere Aspekte, die in der offiziellen Dokumentation beschrieben sind OWASP-Handbuch
Yalantis bietet neuen Mitarbeitern spezielle Schulungen an, bei denen anhand realer Beispiele die richtige und falsche Vorgehensweise bei der Programmierung demonstriert wird.
Es ist ebenfalls üblich, Code regelmäßig während der Erstellung zu überprüfen. Solche Überprüfungen werden am besten mit speziellen Tools zur statischen Codeanalyse und in Zusammenarbeit mit anderen Spezialisten im Team durchgeführt, die nicht an der Entwicklung des Codes beteiligt sind. Dadurch können Entwickler Schwachstellen bereits vor der Bereitstellung der Anwendung finden und beseitigen, wodurch das Risiko von Schwachstellen in der Produktionsphase erheblich reduziert wird.
SAST-Tools für Code-Review
Statische Anwendungssicherheitsprüfung (SAST)-Tools Scannen Sie Code auf Schwachstellen, die zu ernsthaften Sicherheitslücken führen können. Diese Tools werden in den frühen Phasen der Anwendungsentwicklung eingesetzt, da SAST-Tools keine fertige Anwendung benötigen, um ihren Code zu scannen. SAST-Tools validieren den Code in Echtzeit und melden Probleme sofort an die Entwickler.
Die Vorteile von SAST-Tools liegen in ihrer Geschwindigkeit und ihrer Menge. Sie können innerhalb von Minuten eine riesige Anzahl von Codezeilen prüfen und einen Bericht über die gefundenen Schwachstellen bereitstellen. Eine manuelle Prüfung würde eine erhebliche Zeit in Anspruch nehmen und es ist nicht sicher, dass die Menschen alle Probleme selbst erkennen könnten.
Bei Yalantis empfehlen wir unseren Kunden dringend, die Code-Verifizierung mithilfe von SAST-Tools zu automatisieren. Mit der automatisierten Code-Verifizierung erhalten Entwickler regelmäßig Scanergebnisse ihres Codes und können allfällige Fehler schrittweise beheben.
Nachdem der Code von Teammitgliedern, SAST-Tools und anderen Codeanalysetools überprüft wurde, geht die Anwendung in die Bereitstellungsphase über.
Anwendungsbereitstellung: Aufbau einer robusten Infrastruktur für den Schutz
Die Anwendungsinfrastruktur vereint eine Reihe von Komponenten, unter denen Netzwerkapplikationen eine wichtige Rolle spielen. Häufig werden Anwendungskomponenten Informationen über APIs übertragen, die potenziell ausgenutzt werden können. Daher benötigt das System eine strenge Sicherheitsarchitektur. Lassen Sie uns uns die häufigsten Bedrohungen für die Infrastruktur genauer ansehen und wie Yalantis sie während der Bereitstellung schützt.
Die häufigsten Software-Sicherheitsbedrohungen
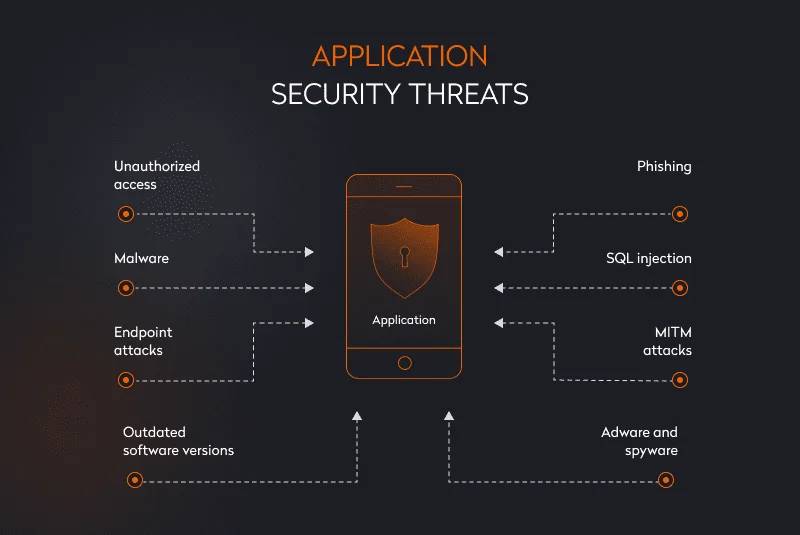
- Unbefugter Zugriff Dies ist der häufigste Grund für Datendiebstähle. In diesem Angriffstyp gelangen nicht autorisierte Benutzer in das System und stahlen die persönlichen Daten der Nutzer sowie die Aktivitätenverlaufdaten innerhalb der Anwendung.
- Malware (kurz für “schädliches Software”) kann es in Form einer Datei oder eines Codes auftreten, der das System infiziert und die privaten Daten des Endnutzers sammelt.
- Endpunktangriffe Es handelt sich um Angriffe auf die Geräte der Benutzer, wie Smartphones, Computer, Laptops und Tablets. Diese Liste kann auch Server und Netzwerk-Speichermedien umfassen. Solche Angriffe können zu Datendiebstahl und Systemausfällen führen.
- Veraltete Softwareversionen Sie können Schwachstellen und Mängel in den Cybersicherheitsmaßnahmen enthalten. Hacker nutzen diese Lücken, um persönliche Daten zu stehlen.
- Phishing Dies ist bekannt, und die Nutzer scheinen sich der Gefährlichkeit von Links unbekannter Herkunft bewusst zu sein; dennoch besteht weiterhin eine hohe Wahrscheinlichkeit, sich Phishing-Angriffen von Einrichtungen zu stellen, die als vertrauenswürdige Quellen ausgegeben werden.
- Adware und Spyware Arbeiten Sie ähnlich. Während Adware über Werbe-Pop-ups auf Websites zu einem Benutzer gelangt und zu infizierten Webseiten führen kann, kann eine infizierte Seite selbständig infiziertes Software (Spyware) auf ein Gerät herunterladen. Diese Software kann in das System eindringen, um Benutzerdaten zu sammeln.
- MITM-Angriffe, Bei Man-in-the-Middle-Angriffen geht es um die Beeinträchtigung der Kommunikation zweier oder mehrerer Parteien, um das Stehlen von Zugangsdaten oder anderen Arten persönlicher Daten.
- SQL-Injection Ziel ist es, in die Backend-Datenbank einzudringen, um verborgene Daten von Endnutzern zu stehlen.
Um diese Gefahren während der Bereitstellung zu vermeiden, sollten Spezialisten die spezifischen Sicherheitsverfahren des Unternehmens befolgen.
Best Practices zur Infrastruktur-Schutz-Infrastruktur von Yalantis
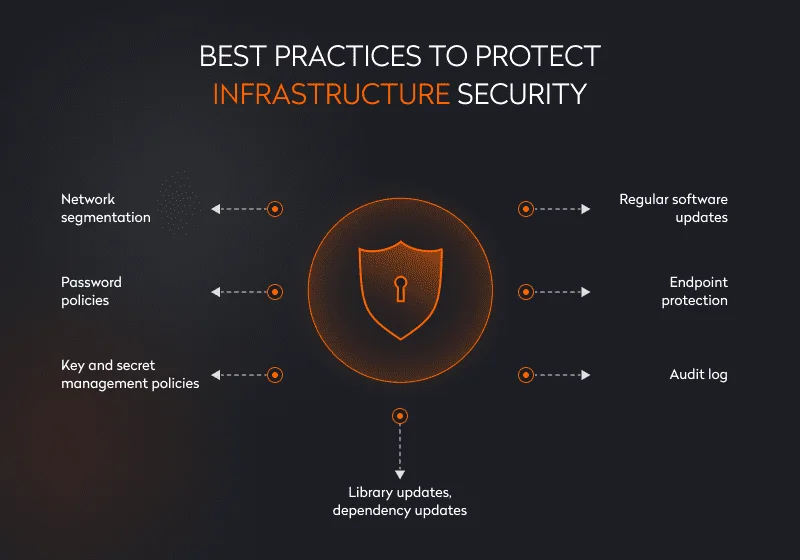
- Netzwerksegmentierung. Durch die Segmentierung des Netzwerks in mehrere physische und logische Subnetze können Administratoren den Datenverkehr zwischen diesen Subnetzen effizienter nach Sicherheitsparametern steuern. Diese Vorgehensweise hilft, das System vor Datendiebstählen, Infektionen und ähnlichen Cybersicherheitsbedrohungen zu schützen.
- Passwortrichtlinien Abdeckt die Verwaltung von externen und internen Benutzerpasswörtern. Externe Maßnahmen umfassen die Bewertung der Komplexität der Benutzerpasswörter bei der Registrierung im System und die Möglichkeit, stärker ausgearbeitete Passwörter zu erstellen. Interne Passwortrichtlinien beziehen sich auf Methoden zur Speicherung von Passwörtern in Datenbanken, wie zum Beispiel der Verschlüsselung von Passwörtern.
- Schlüssel- und Geheimverwaltungsrichtlinien. Diese Richtlinien umfassen Regeln zur Erstellung, Speicherung, Übermittlung und Aktualisierung von Schlüsseln und Benutzerzugehörigkeitsdaten im System. Diese werden sicher in speziellen Schlüsselverwaltungsdiensten gespeichert, die Daten standardmäßig verschlüsseln, wie z. B. AWS KMS, Google Cloud KMS oder Azure Key Vault. Ohne diese Dienste würden Entwickler alle Schlüssel und Geheimnisse in Code- oder Konfigurationsdateien speichern müssen, was Angriffe erschweren würde.
- Bibliotheksaktualisierungen. Frameworks und Programmiersprachen werden ständig aktualisiert. In der Regel bringen diese Aktualisierungen Innovationen in die Cybersicherheitsmaßnahmen und helfen dabei, die Anwendung zu schützen.
- Abhängigkeitsaktualisierungen. Zu den Abhängigkeiten gehören externe Bibliotheken, die in der Anwendung verwendet werden, wie zum Beispiel Verschlüsselungsmethoden. Sie sollten stets die Aktualisierungen der Abhängigkeiten im Auge behalten und neue Versionen der Abhängigkeiten umgehend implementieren, sobald sie veröffentlicht wurden.
- Regelmäßige Software-Updates. Bei Yalantis ist es entscheidend, dass Spezialisten die Cybersicherheitslage eines Systems ständig überwachen und die Software aktualisieren, um Kunden und deren Kunden vor Datenverstößen zu schützen.
- Endpunkt-Schutz. Die Absicherung von Endpunkten, wie Servern und Geräten der Benutzer, erfolgt über Endpoint-Protection-Plattformen (EPP), die wie Antivirensoftware fungieren und ein Gerät vor Sicherheitsbedrohungen und Malware schützen, den Traffic filtern und bei Bedarf ein USB-Gerät eines Benutzers blockieren.
- Ein Audit-Log Es handelt sich um eine Aufzeichnung der Benutzeraktionen. Es wird aufgezeichnet, wer eine Aktivität durchgeführt hat, wann diese Aktivität durchgeführt wurde und wie das System auf diese Aktionen reagierte. Es ist wichtig anzumerken, dass die Protokolle keine Details über die übermittelten Daten enthalten.
Es ist großartig, bewährte und zuverlässige Sicherheitsverfahren anzuwenden. Allerdings müssen Sie auch prüfen, wie die Anwendung funktioniert, nachdem die Spezialisten diese Verfahren angewendet haben. Dazu führen Entwicklungswerbungen Penetrationstests durch, um verborgene oder unbemerkte Sicherheitslücken aufzuspüren.
Durchdringen Sie Ihre Anwendung, um deren Sicherheit zu testen
Durch Penetrationstests wird die Sicherheit einer Anwendung analysiert, indem Angriffe auf die Anwendung oder deren Infrastruktur durchgeführt werden.
Diese Praxis hilft, das System vor echten Hackern zu schützen, indem sie Lücken beseitigt, die sie ausnutzen könnten. Hacker verwenden spezielle Techniken, um Anwendungen qualitativ zu testen.
Techniken des Penetration Testing
- Black-Box-Testing Es wird aus der Perspektive des Benutzers durchgeführt, um funktionale und nicht-funktionale Aspekte der Arbeit einer Anwendung zu überprüfen. Diese Art von Testen erfolgt durch direkte Interaktion mit der Benutzeroberfläche. Tester wissen nicht, wie das System von innen funktioniert, und suchen nach Problemen und Schwachstellen, indem sie alle Schaltflächen, Formulare, Übergänge usw. manuell prüfen.
- White-Box-Testing Die Tests werden unter Berücksichtigung der internen Struktur der Anwendung durchgeführt. Die Tester berücksichtigen dabei den Code, die Architektur und die Konfigurationen der Anwendung. Basierend darauf analysieren sie die erwartete Reaktion auf jeden Befehl und das tatsächliche Ergebnis. Auf diese Weise wird die korrekte Funktionsweise der Anwendung und die Datenausgabe überprüft.
- Testen mit Grauboxen Es ist eine Kombination aus Black-Box- und White-Box-Methoden. In der Graustufenprüfung haben Tester nur minimale Informationen über die inneren Funktionsweisen der Anwendung und bewerten sie aus der Perspektive des Benutzers. Auf diese Weise können sie die Funktionalität der Anwendung effektiv überprüfen.
Bei Penetrationstests überprüfen Tester das System auf die häufigsten Bedrohungen, die in den Sicherheitsrichtlinien beschrieben sind. OWASP Top 10. Dies ist ein Dokument, das OWASP jedes Jahr veröffentlicht und die häufigsten Anwendungs-Sicherheitsrisiken bewertet. Diese waren 2021 die wichtigsten Risiken:
- Fehlerhafte Zugangskontrolle
- Kryptografischer Fehler
- Injektion
- Unsicherer Design
- Fehlkonfiguration der Sicherheitsfunktionen
- Fehlende und veraltete Komponenten
- Identitäts- und Authentifizierungsfehler
- Fehlfunktionen bei Software und Datenintegrität
- Fehlfunktionen bei der Sicherheitsprotokollierung und -überwachung
- Serverseitige Request-Forgery
Es ist wichtig anzumerken, dass diese Risiken nicht die einzigen sind, die bei der Prüfung von Anwendungen berücksichtigt werden müssen. Sie sind lediglich die am häufigsten auftretenden. Unsere Spezialisten berücksichtigen dabei die Branche, in der die Anwendung eingesetzt wird, und erweitern dann die Liste der Sicherheitslücken, um die Anwendung zu prüfen.
Der Penetrationstest besteht aus mehreren Schritten, die auch die Vorbereitung auf den Test und die Auswertung der Testergebnisse umfassen.
Stufen des Penetrationstests
Der Penetrationstest umfasst vier Phasen:
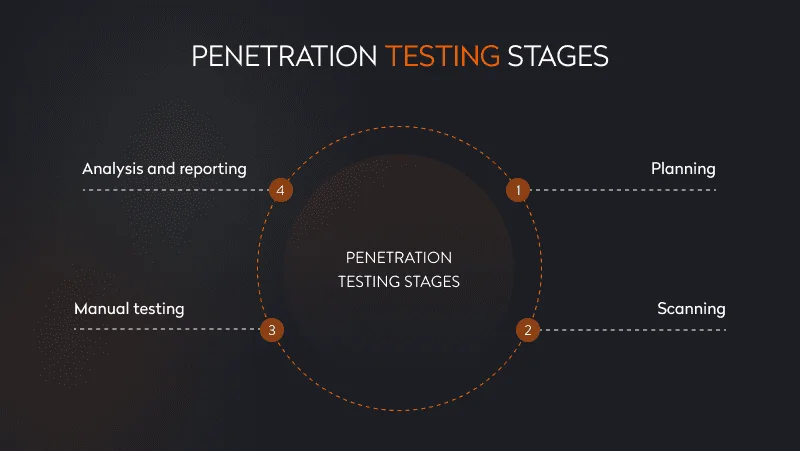
- Planung: Das Team definiert Testziele, wählt die Komponenten der zu testenden Anwendung aus und entscheidet über die Testmethoden. Basierend auf diesen Komponenten erstellt der Penteester eine Liste der Sicherheitsbedrohungen, die getestet werden sollen.
- Scannen: Pentesters führen statische und dynamische Tests durch, bei denen sie die Reaktionsfähigkeit des Systems in Echtzeit prüfen, um die Leistung der Anwendung zu bewerten.
- Manuelles Testen: Pentester versuchen, Zugang zur Anwendung zu erlangen, indem sie die Aktivitäten eines Angreifers nachbilden.
- Analysen und Berichte: Die letzte Phase besteht darin, die identifizierten Schwachstellen zu analysieren und daraus einen Bericht mit Empfehlungen für die Entwickler zu erstellen.
Um Cybersicherheitsrisiken zu bewerten, verwenden Pentester Ingenieure spezielle Methoden, die jeden Schritt einer Risikobewertung detailliert beschreiben.
Wenn die Anwendung für die Produktion bereit ist, ist es notwendig, Benchmarktests durchzuführen, um einen externen Hack des Systems zu simulieren.
Nachdem die Anwendung von der Entwicklungsabteilung getestet und optimiert wurde, kann sie in die Produktionsphase übergehen. Es gibt jedoch noch eine letzte Aufgabe: die Sicherung des Systems vor verteilten Denial-of-Service-Angriffen (DDoS) und schädlichem Traffic. Dafür verwenden wir einen Web-Anwendungsschutz (Web Application Firewall).
WAF zur Schutz der Anwendung nach ihrer Veröffentlichung
Ein Webanwendungsschutz (Web Application Firewall, WAF) überwacht und filtert bösartiger Traffic und schützt die Anwendung vor DDoS-Angriffen, Bot-Traffic, Cross-Site-Forgery, Cross-Site-Scripting (XSS), File Inclusion, SQL-Injection und anderen Arten von Angriffen.
WAFs können in drei Arten unterteilt werden:
- Netzwerkbasierte Lösungen, die die Hardware schützen
- Hostbasierte Funktionen, die in der Anwendungssoftware implementiert sind
- Cloud-basiert, um Cloud-basierte Anwendungen zu schützen
Ein WAF fungiert als Zwischenschicht zwischen der Anwendung und dem Internet und folgt Sicherheitsrichtlinienstandards, die es ermöglichen, den für schädlich gehaltenen Traffic zu erkennen. Auf diese Weise schützt es die Anwendung und verhindert unbefugte Dateneinbrüche.
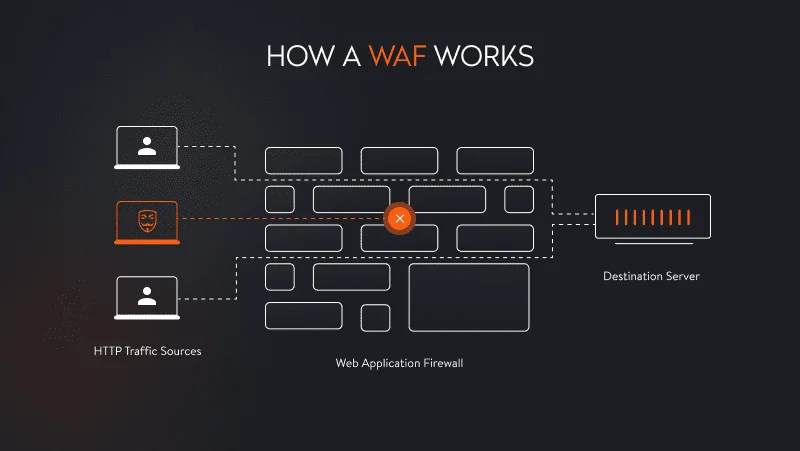
Eine WAF erfordert Investitionen, aber diese Technologie zahlt sich aus. Für Unternehmen, die sensible Benutzerdaten verarbeiten, ist eine WAF ein absolutes Muss. Billige und schwache WAFs filtern den Traffic nicht ordnungsgemäß und können Ihre Anwendung anfällig machen.
Sie könnten auch an unserem Expertenartikel über SaaS-Cloudmigration.
Zum Abschluss
Die Sicherheitsanwendung endet nicht an diesem Punkt. Sie umfasst auch mehrere Aktivitäten nach der Veröffentlichung, die Spezialisten während des gesamten Lebenszyklus einer Anwendung in die Verantwortung nehmen sollten. Zeiten ändern sich, ebenso wie Sicherheitspraktiken und -anforderungen. Yalantis bietet häufig nach der Veröffentlichung Sicherheitsunterstützung für Anwendungen an, um sicherzustellen, dass das System wie von der Hand gezeichnet funktioniert und keine Schwachstellen aufweist. In langfristigen Partnerschaften bieten wir außerdem Sicherheitsaudits und implementieren neue Sicherheitsmaßnahmen, sobald neue Richtlinien veröffentlicht werden.
Wollen Sie Ihre Anwendung sicher halten?
Wir sind bereit zu helfen
Über den Autor