Wichtige Erkenntnisse
- Der Markt für die Internet-of-Things-medizinische Anwendungen (IoMT) soll bis 2026 $124 Milliarden erreichen und bis 2034 $1,9 Billionen, getrieben durch die Behandlung chronischer Krankheiten, die Einführung der Telemedizin und die Miniaturisierung von Sensoren.
- 93% Gesundheitsorganisationen erlitten im vergangenen Jahr einen Cyberangriff, und die durchschnittlichen Kosten für einen Datenbruch belaufen sich derzeit auf $7,4 Millionen, was Cybersecurity zu einem grundlegenden Designkriterium macht.
- Die Cybersecurity-Richtlinie der FDA für Juni 2025 erhöht die Compliance-Anforderungen, während die EU-Richtlinie für Dezember 2025 die Anforderungen noch weiter verschärft.
- Das Vorschlag zur Vereinfachung der Medizinprodukteverordnung (MDR) rationalisiert den Prozess, behält jedoch strenge technische Standards bei.
- IoMT ist eine komplexe Engineering-Aufgabe, die Hardware-, Firmware-, Konnektivitäts-, Cloud- und EHR-Integration umfasst. Die meisten Organisationen stoßen dabei auf ein “Hardware- oder Software-Maximum”, das nur ein Compliance-First-Partner überwinden kann.
- Die Programmiersprache Rust für sicherheitskritische Firmware und die Pflegedaten-Lagune für prädiktive Intelligenz sind die beiden Investitionen, die die führenden Unternehmen in den nächsten fünf Jahren von den Verfolgern abheben werden.
Das durchschnittliche Krankenhaus betreibt jetzt mehr als 350.000 vernetzte medizinische Geräte, Von Infusionspumpen und Herzmonitorn bis hin zu MRI-Geräten und intelligenten Inhalatoren – diese Zahl ist in den letzten zehn Jahren jedes Jahr zweistellig gewachsen, und der Markt für das Internet der Medizin (IoMT) soll voraussichtlich 10 Milliarden US-Dollar erreichen. $124 Milliarden im Jahr 2026, Auf rund $100 Milliarden im Jahr 2025. Bis 2034 erwarten Branchenanalysten, dass diese Zahl übertreffen wird. $1,9 Billionen.
Doch hinter jeder Schlagzeile über Wachstum gibt es eine ruhigere, bedeutenderere Geschichte. 93% Gesundheitsorganisationen Experten zufolge warfen die Betreiber von Krankenhäusern im vergangenen Jahr mindestens ein Cyberangriff ausgesetzt. Die meisten Sicherheitsteams in Krankenhäusern verfügen immer noch nicht über vollständige Sicht auf die Geräte in ihren eigenen Netzwerken. Schon allein im Jahr 2025 verzeichnete der Gesundheitssektor einen Anstieg von 55% -jähriger Anstieg der Cyber-Angriffe im Vergleich zum Vorjahr. Die Kosten einer einzelnen Gesundheitsdatenverletzung liegen mittlerweile im Durchschnitt bei $7,4 Millionen.
Bei Yalantis arbeiten wir jeden Tag an der Schnittstelle zwischen diesen zwei Realitäten: einerseits die zunehmende Verbreitung von Sprengsätzen, andererseits die anhaltende Sicherheitsbedrohung durch diese. In unserem kürzlich erschienenen Artikel zu diesem Thema Die Integration von KI und ML in regulierte Medizinprodukte, In diesem Beitrag untersuchen wir, wie intelligente Algorithmen unter strenger regulatorischer Aufsicht der FDA und der EU in den klinischen Workflow integriert werden. Dieser Beitrag erweitert den Blick auf das Internet der Medizinischen Dinge in der Gesundheitsversorgung als Ganzes und behandelt die Ingenieursarbeiten, die Sicherheit im IoMT sowie die Entscheidungen zur Compliance, die bestimmen, ob ein angeschlossenes medizinisches Produkt Patienten erreicht oder in der regulatorischen Überprüfung hängen bleibt.
Im Folgenden werden die Entwicklungen im Bereich der IoMT in einzelnen Schritten beschrieben – von Marktdynamiken und Kerntechnologien bis hin zu den regulatorischen Veränderungen, die das Feld im Jahr 2026 neu gestalten werden.
Was das Internet der Medizin tatsächlich erfordert
Das Internet der Medizinischen Geräte bezeichnet das Ökosystem aus vernetzten medizinischen Geräten, Softwareplattformen und IT-Infrastrukturen für die Gesundheitsbranche, das Patientendaten sammelt, überträgt und analysiert, ohne dass in jedem Schritt eine direkte menschliche Interaktion erforderlich ist. Es umfasst alles von einem Blutzuckermessgerät am Handgelenk eines Patienten bis zu einem Cloud-basierten Analyse-Engine, die frühe Anzeichen einer Sepsis in einem gesamten Krankenhausnetzwerk erkennt.
Wenn wir mit Führungskräften aus der Ingenieurswelt über die Architektur von IoMT sprechen, beziehen wir uns dabei auf drei miteinander verknüpfte Ebenen. Jedes System hat seine eigenen technischen Anforderungen, Compliance-Verpflichtungen und Ausfallmöglichkeiten, und eine Schwachstelle in einer einzelnen Schicht kann das gesamte System gefährden.
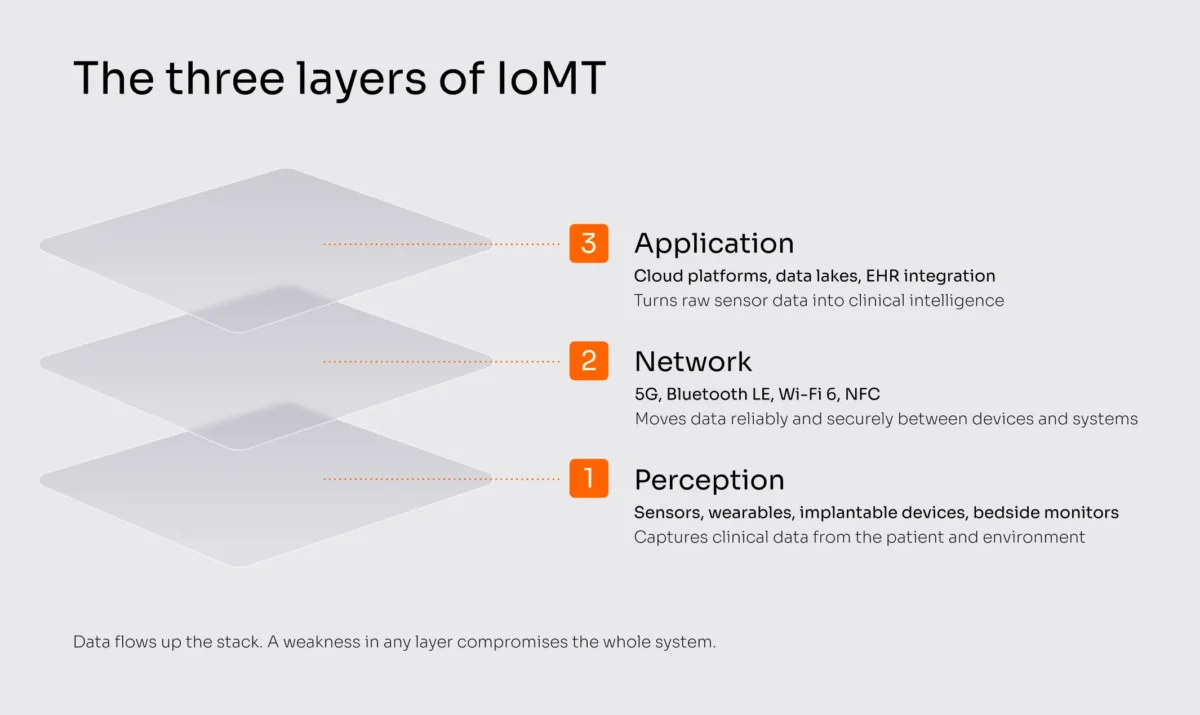
Schicht 1: Wahrnehmung (Geräte und Sensoren)
Dies ist die physikalische Ebene, auf der Internet der medizinischen Geräte Geräte erfassen klinische Daten: Smart-Sensoren, tragbare Geräte, implantierbare Geräte und Notfallüberwachungssysteme. Beispiele hierfür sind Blutdruckmessgeräte, intelligente Inhalatoren, die die Medikamentenkonformität erfassen, vernetzte Bildgebungssysteme, die diagnostische Bilder an entfernte Spezialisten übertragen und kontinuierliche Blutzucker-Messgeräte, die alle fünf Minuten den Blutzuckerspiegel melden. Unternehmen mit In-house Hardware-Entwicklungskompetenz, Hier haben Unternehmen, die sowohl PCB-Entwicklung als auch Firmware-Entwicklung anbieten, einen erheblichen Vorteil, da die Sensorgenauigkeit und die Energieverwaltung die klinische Wirksamkeit direkt bestimmen.
Schicht 2: Netzwerk (Verbindung)
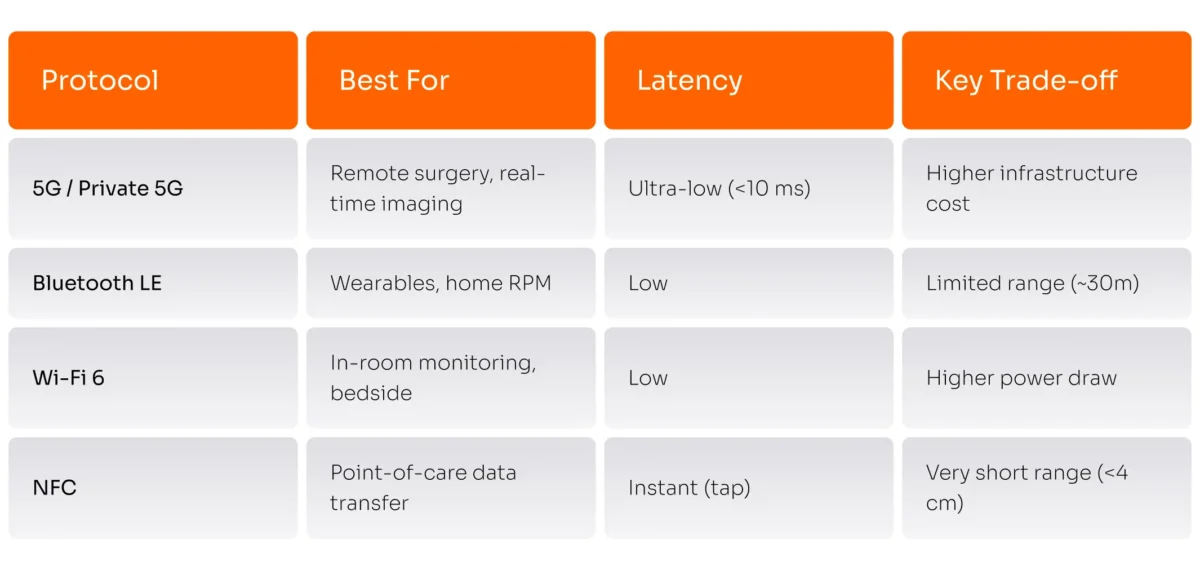
Die Wahrnehmungsschicht ist nur dann von Bedeutung, wenn Daten zuverlässig und sicher an die Systeme übertragen werden können, die darauf reagieren. Das bringt uns zur Konnektivitätsinfrastruktur. Die Protokollwahl hängt vom klinischen Kontext ab:
- 5G-Netze – entscheidend für verzögerungssensitive Anwendungen wie die robotische Chirurgie im Fernbereich, bei der schon eine Verzögerung von 50 Millisekunden die Ergebnisse beeinträchtigen kann
- Bluetooth Low Energy (BLE) und Wi-Fi 6 – der Standard für tragbare Geräte für Patienten und die Überwachung in Räumen, wo der Energieverbrauch wichtiger ist als die reine Bandbreite
- Near-Field Communication (NFC) – ermöglicht den Austausch von Daten über kurze Distanzen in der Prax
Schicht 3: Anwendungen (Cloud-, Analysen- und EHR-Integration)
Sobald die Gesundheitsdaten die Anwendungsebene erreichen, müssen sie verarbeitet, gespeichert und an Kliniker in einem Format bereitgestellt werden, mit dem sie handeln können. Dies ist die Softwareebene des Internet of Medical Things, wo Cloud-Plattformen, Data Lakes und Integrationen mit elektronischen Patientenakten (EHR) Rohdaten aus der Medizin in handhaltbare klinische Erkenntnisse verwandeln. Interoperabilitätsstandards wie HL7 FHIR (Fast Healthcare Interoperability Resources) fungieren als Bindeglied zwischen Geräten und Unternehmenssystemen wie Epic und Oracle Health (ehemals Cerner). Ohne eine robuste FHIR-Implementierung wird ein vernetztes Gerät zu einem isolierten Datensilo, was genau das Gegenteil dessen ist, was IoMT eigentlich erreichen soll.
Die entscheidende Lehre für Entscheidungsträger: IoMT ist eine komplexe Engineering-Aufgabe. Ein tragbares Sensorgerät ist nur dann nützlich, wenn die Firmware die Abtastrate steuert, das Konnektivitätsprotokoll die zuverlässige Übertragung gewährleistet und die Cloud-Architektur sensible Daten in Übereinstimmung mit den Datenschutzbestimmungen verarbeitet. HIPAA und DSGVO. Das Verständnis davon bereits von Anfang an prägt jede nachfolgende architektonische und partnerschaftliche Entscheidung.
Warum ein Markt mit einem Wert von $124 Milliarden die meisten Gerätehersteller zurücklässt
Angesichts der dreischichtigen Architektur stellt sich die nächste Frage: Wie groß ist die Chance und wohin wendet sich diese Entwicklung? Der Markt für das Internet der Medizinischen Geräte expandiert rasant. ein zusammengesetzter jährlicher Wachstumsgrad von etwa 24–25%, Mit Nordamerika als größten regionalen Marktanteil mit einem Anteil von rund $29 Milliarden im Jahr 2026. Das Wachstum wird durch Convergierende Kräfte: Der weltweite Anstieg der Prävalenz chronischer Krankheiten, die Einführung der Telemedizin nach der Pandemie, eine alternde Bevölkerung, die eine kontinuierliche Überwachung erfordert, sowie Fortschritte bei der Miniaturisierung medizinischer Sensoren.
Insbesondere zwei Trends im Bereich der Internet of Medical Things verändern die Wettbewerbssituation für unsere Kunden und den breiteren Markt. Beide haben direkte Auswirkungen darauf, wie die Entwicklung von IoMT-Produkten gestaltet werden sollte.
Trend 1: KI am Rand
TinyML, Die Bereitstellung von künstlicher Intelligenz und maschinellen Lernmodellen direkt auf niedergeladene Mikrocontroller, die in medizinischen Geräten eingebettet sind, reduziert die Notwendigkeit, Rohdaten in die Cloud zu streamen, um sie analysieren zu können. Ein intelligenter Herzmonitor, der Arrhythmie lokal erkennen und nur dann eine Warnung senden kann, wenn er eine Anomalie entdeckt, benötigt weniger Bandbreite, reduziert die Latenz und verringert die Angriffsfläche für Cyberbedrohungen. Für Gerätehersteller bedeutet dies, dass die Firmware-Entwicklung nicht mehr eine einfache Embedded-C-Aufgabe ist; sie erfordert zunehmend Kompetenz in Edge-Inferenz-Frameworks und Modelloptimierung für eingeschränkte Hardware.
Trend 2: Das “Krankenhaus zu Hause”-Modell und die RPM-Zahlung
Der zweite Trend ist sowohl finanziell als auch klinisch bedingt. In den Vereinigten Staaten sind die Erstattungskodexen für Fernpatientenüberwachung (RPM) nun so ausgelegt, dass die Anbieter die Kosten in Rechnung stellen können. über $1.000 pro Patient pro Jahr für qualifizierte Dienste der Fernüberwachung über die CMS-Codezeichen 99453, 99454, 99457 und 99458. Die Erweiterung der RPM-Berechtigung durch Medicare hat für Gesundheitssysteme direkte finanzielle Anreize geschaffen, um in Telemedizindienstleistungen und Echtzeit-Überwachungssysteme zu investieren, die die Patientenversorgung verbessern. Für digitale Gesundheits-SaaS-Unternehmen eröffnet dies eine klare Einnahmequelle, aber nur, wenn ihre Plattformen die Anforderungen an Interoperabilität und klinische Evidenz erfüllen, die sowohl die Versicherer als auch die Regulierungsbehörden verlangen.
Die Marktfähigkeit besteht zwar, aber auch die Umsetzungslücke ist vorhanden.. Die Herausforderungen des medizinischen Internet der Dinge sind erheblich: Der Aufbau einer vernetzten Medizin-Appliance Dass das Produkt die regulatorische Prüfung bestanden hat, mit der bestehenden IT-Infrastruktur des Krankenhauses integrierbar ist und auch unter adversen Sicherheitsbedingungen funktionieren kann, stellt eine grundlegend andere Herausforderung dar als die Entwicklung eines tragbaren Verbrauchergeräts oder eines industriellen IoT-Sensors. Organisationen, die diesen Unterschied unterschätzen, kommen in der Regel erst im Rahmen der FDA-Präsentation auf die Erkenntnis, dass dies eine kostspielige Angelegenheit ist. Die beiden folgenden Abschnitte erläutern, warum dies so ist.
Die technischen Entscheidungen, die die Zertifizierung von Geräten ermöglichen (und die Shortcuts, die dies nicht tun)
Verbundene medizinische Geräte, die die regulatorische Zulassung erhalten und in die klinische Anwendung eingeführt werden, teilen eine gemeinsame Ingenieurdisziplin: Ihre Technologieentscheidungen werden von Anforderungen an die Einhaltung der Vorschriften und die Patientensicherheit, Nicht durch Entwicklerpräferenzen oder Zeitdruck beim Markteintritt. Der obige Abschnitt hat bereits erklärt, warum sich die Entwicklung von IoMT fortsetzt. Dieser Abschnitt geht auf die Technologie-Auswahl im Bereich der Medizinischen Internet-Dienste ein, die die tatsächliche Entwicklung der erfolgreichen Geräte bestimmt.
Geräte-bezogene Konstruktion und IEC 62304
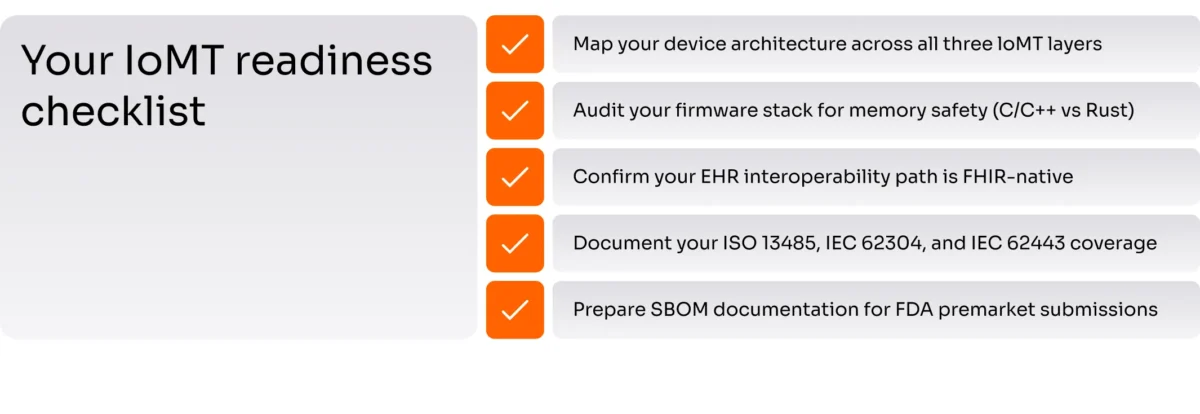
Auf Geräteebene bestimmen die Auswahl und Integration der Sensoren die klinische Gültigkeit. Ein angeschlossener Pulsoximeter, der für die kontinuierliche SpO2-Überwachung in einer Intensivstation bestimmt ist, stellt Anforderungen an Genauigkeit, Abtastrate und Rauschunterdrückung, die sich von denen eines Fitness-Trackers für den Privatgebrauch unterscheiden. Die Firmware, die diese IoMT-Geräte steuert, muss den IEC 62304 (den internationalen Standard für die Lebenszyklusprozesse von Software für Medizinprodukte) entsprechen, der strenge Dokumentations-, Risiko-Verfolgbarkeit- und Verifizierungsvorgaben für alle Entwicklungsphasen vorsieht.
Verbindung: Auswahl des richtigen Protokolls
Die Auswahl an Verbindungsmöglichkeiten hängt direkt vom klinischen Kontext ab. Die folgende Tabelle fasst die Kompromisse zusammen, die wir bei der Auswahl eines Protokolls mit unseren Kunden bewerten:
Interoperabilität: FHIR als Voraussetzung für den Marktzugang
Die Protokollauswahl entnimmt Daten vom Gerät, aber die Interoperabilität bestimmt, ob diese Daten an die Kliniker gelangen. HL7 FHIR Ist zum de facto Standard für den Datenaustausch in der Gesundheitsbranche geworden. Kein Gesundheitswesen, das Epic oder Oracle Health verwendet, integriert ein Gerät, das nicht in FHIR kommunizieren kann. Die USA. Gesetz zur Förderung innovativer Therapien im 21. Jahrhundert Informationenblockierungsbestimmungen machen es für Gesundheitsdienstleister gesetzlich erforderlich, die standardisierte Datenfreigabe zu unterstützen. Für Gerätehersteller und Plattformentwickler ist die FHIR-Compliance eine Marktzugangsbedingung und keine Anforderung an die Funktionen.
Der Unterschied zwischen Rust und sicherheitskritischen Firmware-Komponenten
Ein technischer Unterschied, der bei Ingenieurdirektoren Anklang gefunden hat, ist die Verwendung von Rust für die Entwicklung sicherheitskritischer Firmware. Die Firmware traditioneller Medizintechnik wurde in C oder C++ geschrieben, Sprachen, die eine geringe Hardwaresteuerung bieten, aber anfällig für Speicherunsicherheitsfehler wie Buffer-Overflows und Use-After-Free-Fehler sind. In lebenswichtigen Geräten können diese Fehler fatale Folgen haben. Rust eliminiert in der Kompilierung ganze Kategorien von Speicherunsicherheitsrisiken. Wenige Entwicklungspartner bieten derzeit Produktionsqualität an Rust-Expertise für Embedded-Medizinsysteme an, was sie zu einer aussagekräftigen Differenzierungspotenzial macht. Bei Yalantis haben wir uns stark für Rust als Teil unserer Firmware-Engineering-Praxis entschieden, gerade wegen dieses Sicherheitsvorteils.
Der Technologiestack definiert also die technische Grundlage. Aber selbst ein gut angelegtes Gerät wird nicht auf den Markt kommen, wenn es nicht den sich rasant verschärfenden Sicherheits- und regulatorischen Standards auf beiden Seiten des Atlantiks genügen kann.
Warum 93% Gesundheitsorganisationen von Cyberangriff betroffen waren und was die Regulierungsbehörden dazu tun
Die Sicherheit im Internet of Medical Things befindet sich in einem sich verschärfenden Krisenzustand, und die Zahlen vermitteln ein drängendes Bild. Ein Verständnis der Risiken im Zusammenhang mit dem Internet of Medical Things ist unerlässlich, da jedes IoMT-Projekt von Tag eins an architektonische Entscheidungen treffen muss.
Die Bedrohungslandschaft in Zahlen
- 89% Gesundheitsorganisationen haben die risikoreichsten IoMT-Geräte, die mit aktiven Ransomware-Kampagnen verbunden sind, in ihren Netzwerken
- $7,4 Millionen: Durchschnittskosten für einen Angriff auf das Internet der Dinge im Gesundheitswesen im Jahr 2025, wodurch die Gesundheitsversorgung weltweit der teuerste Sektor wird
- Um 55 Prozent im Jahresvergleich In Cyber-Angriffen (gesamt 8.903) auf IoMT-Geräte und Gesundheitssysteme im Jahr 2025
Diese Zahlen verdeutlichen, warum die Gesundheitsvorschriften auf beiden Seiten des Atlantiks deutlich strenger werden. Zwei Entwicklungen zeichnen sich dabei besonders ab.
USA: Richtlinien der FDA zur Cybersicherheit im Juni 2025
Die FDA veröffentlichte Aktualisierte Sicherheitsrichtlinien für Cybersicherheit Am 27. Juni 2025 baut es auf den gesetzlichen Anforderungen auf, die durch Abschnitt 524B des FD&C Act. Das neue Rahmenwerk macht Cybersicherheit zu einer Pflicht im gesamten Lebenszyklus für alle angeschlossenen medizinischen Geräte. Die wichtigsten Anforderungen sind:
- Software-Materialbeschreibungsdatei (SBOM) als Teil der Vorabmeldung
- Bedrohungsmodellierung und Risiko Bewertungsprozesse
- Sichere Designarchitektur wurde in der Unterlagen zur Einreichung dargelegt
- Schutzprogramm für Schwachstellen aufrecht erhalten in der gesamten Geschäftszeit
Die FDA hat erklärt, dass sie Anträge vor dem Markteintritt ablehnen kann, die keine ausreichende Dokumentation zur Cybersicherheitskonformität enthalten.. In der Praxis wird ein Gerätehersteller, der die Sicherheit von IoMT als Endprüfungspunkt behandelt, mit Verzögerungen bei der Übermittlung, zusätzlichen Informationsanfragen oder sogar mit einer Absage rechnen müssen.
Europäische Union: Vorschlag zur Vereinfachung der MDR im Dezember 2025
Am 16. Dezember 2025 veröffentlichte die Europäische Kommission eine Gesetzesvorschlag zur Vereinfachung die Verordnung über Medizinprodukte (MDR) und die In Vitro-Diagnostik-Verordnung (IVDR). Ziel des Vorschlags ist es, die Verwaltungsbelastung zu reduzieren, die Gültigkeitsdauer der Zertifikate zu verlängern, die regulatorischen Verfahren zu digitalisieren und neue Wege für die Zertifizierung zu eröffnen. Durchbruchs- und Orphan-Geräte. Darüber hinaus wird eine bestimmte Gruppe medizinischer Software mit geringem Risiko in die Klasse I eingestuft, wodurch die Anforderungen an die Konformitätsbewertung für zugelassene Anwendungen reduziert werden. Die Kommission schätzt, dass sich die Gesamtkostenersparnis auf etwa 3,3 Milliarden Euro jährlich Aus der Überarbeitung. Für Gerätehersteller, die auf europäischen Märkten tätig sind, ist dies eine bedeutende Entwicklung: ein vorhersehbarer und schlankerer regulatorischer Prozess, der jedoch weiterhin strenge technische Dokumentation und Qualitätsmanagement erfordert. ISO 13485.
Die praktische Konsequenz: Compliance-First-Architektur
Insgesamt weisen die Daten zu Bedrohungen und die regulatorischen Vorgaben auf eine einzige Schlussfolgerung hin: Die Sicherheit, die Datenschutz- und Compliance-Aspekte von IoMT müssen bereits in der ersten Designphase in die Produktarchitektur integriert werden. Die für IoMT-Geräte wichtigsten Rahmenwerke:
- ISO 13485 – Qualitätsmanagementsysteme für Medizinprodukte
- IEC 62304 – Software-Lebenszyklus-Prozesse
- IEC 62443 – Kontrollen für die Sicherheit von Industrienetzen und -systemen
- HIPAA / DSGVO – Datenschutzrahmen
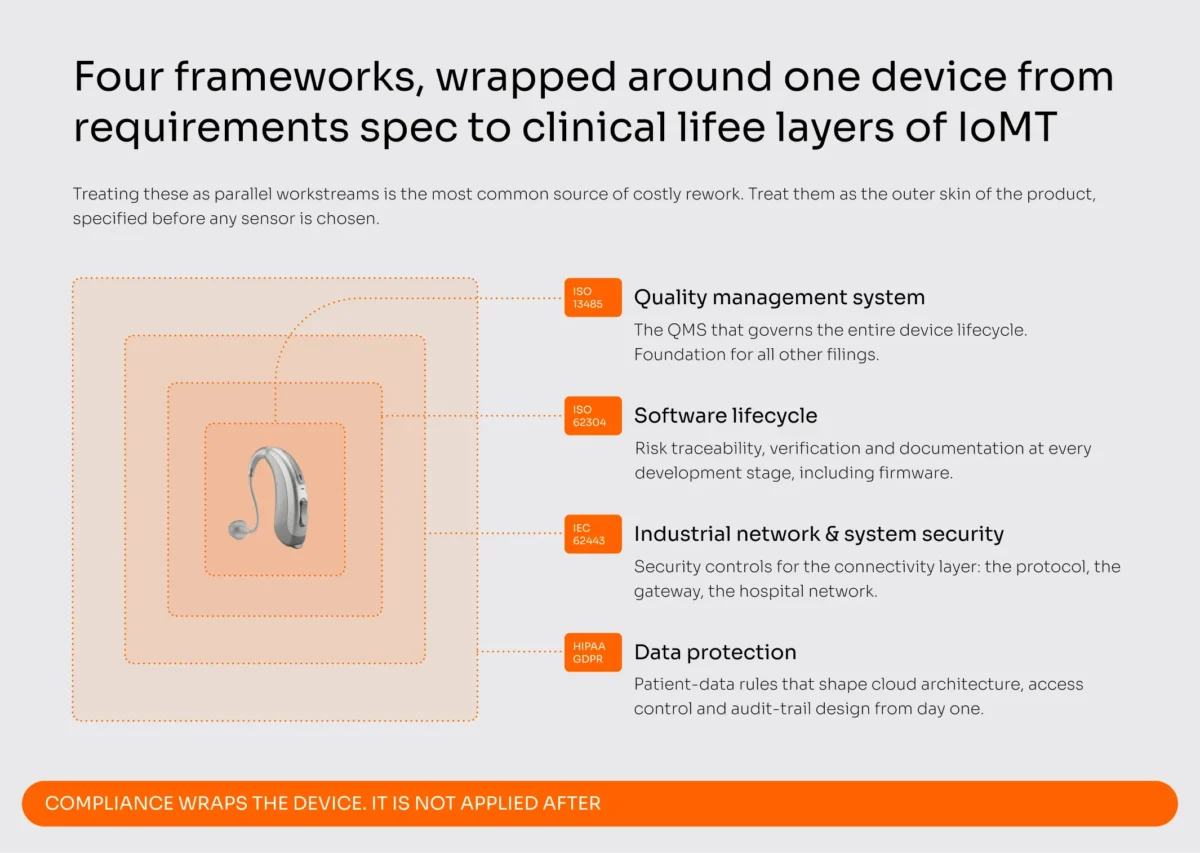
Alle diese Aspekte müssen Teil der ursprünglichen Anforderungensspezifikation sein. Denken Sie jedoch daran, dass sie als separate Arbeitsschritte betrachtet werden, die parallel zur Produktentwicklung durchgeführt werden – das ist die häufigste Ursache für kostspielige Nacharbeit. Nachdem dieser regulatorischen Rahmen geschaffen wurde, stellt sich die Frage: Wo erzielt IoMT heute tatsächlich Ergebnisse?
3 Anwendungsfälle, in denen IoMT bereits messbare Ergebnisse erzielt
Drei Beispiele für das Internet der Medizinischen Geräte erbringen bereits messbare klinische und finanzielle Vorteile: Fernüberwachung von Patienten, intelligente Asset-Tracking-Lösungen in Krankenhäusern sowie die Logistik im Kälteschutzbereich. Wir haben diese drei ausgewählt, weil sie die am stärksten kommerziell ausgewachsenen Anwendungsfälle auf dem Markt darstellen und jeweils den oben beschriebenen ganzheitlichen Ansatz mit dem Fokus auf Compliance veranschaulichen.
1. Die Behandlung chronischer Erkrankungen durch Fernüberwachung der Patienten
Verbundene tragbare Geräte wie Blutdruck-Manschetten, kontinuierliche Blutzuckermessgeräte und Pulsoximeter ermöglicht es Ärzten, Patienten mit Bluthochdruck, Diabetes und COPD von zu Hause aus zu überwachen und so die Patientenversorgung zu verbessern, indem sie eingreifen, bevor die Erkrankung zu einem Krankenhausaufenthalt führt. In veröffentlichten Studien wird konsequent gezeigt, dass diese IoMT-Geräte die Zahl der Krankenhausaufenthalte reduzieren können. Die Rückfallraten in Krankenhäuser um 50 Prozent oder mehr für patientenpopulationen mit hohem Risiko. Für Gesundheitssysteme sind die wirtschaftlichen Vorteile überzeugend: Die Verrechnungskodierung nach RPM in Kombination mit vermiedenen Besuchen in der Notaufnahme und verkürzten Aufenthalten in Krankenhäusern führen zu messbaren Einsparungen, die innerhalb des ersten Jahrgangs der Implementierung oft die Investition in die Plattform rechtfertigen.
2. Smartes Krankenhausmanagement und Asset-Tracking
Real-Time Location Systems (RTLS) und andere Überwachungssysteme, die RFID- und Bluetooth-Signale verwenden, verfolgen die Position und den Status von Rollstühlen, Infusionpumpen, tragbaren Monitoren und Personal auf dem gesamten Krankenhausgelände. Branchenschätzungen zufolge können große Gesundheitssysteme dies erreichen. Millionen von Dollar jährlich Ersparnisse Durch RTLS-basierte Asset-Management senken Sie die Zeit für die Suche nach Geräten, verhindern Sammelbestände und verbessern die operative Effizienz bei Beschaffungsentscheidungen für Kapitalanlagen. Angebundene Infusionspumpen, die mit den Workflows von Apotheke und EHR zusammenarbeiten, reduzieren Medikamentenmissbrauch und schaffen Audit-Trails, die den Anforderungen der Joint Commission entsprechen.
3. Überwachung der Lieferkette für Arzneimittel und Impfstoffe
IoMT-Geräte, die in der Kältekette eingesetzt werden, überwachen die Temperatur, die Luftfeuchtigkeit und die Position während des gesamten Verteilungsverlaufs und generieren Kontinuierliche Dokumentation der Einhaltung der Vorschriften Das erwarten zunehmend auch die Regulierungsbehörden. Für pharmazeutische Unternehmen, die strenge Einhaltung der Kältekette benötigen, beseitigt die vernetzte Überwachung das Risiko manueller Protokollierungsfehler und liefert Echtzeitwarnungen bei Abweichungen der Lagerbedingungen von den zulässigen Grenzen.
In allen drei Anwendungsfällen hängt der Wertbeitrag von denselben grundlegenden Funktionen ab: Zuverlässige Hardware der Geräte, sichere und standardkonforme Datentransmission sowie nahtlose Integration mit den Gesundheitssystemen der Unternehmen, die von Klinikerinnen und Klinikern und Administratoren tatsächlich genutzt werden. Das bringt uns zu einer praktischen Frage, die jede Organisation in diesem Bereich beantworten muss:.
Bauen, kaufen oder Partnerschaften eingehen: Warum die meisten Teams an einem Hardware-Limit scheitern
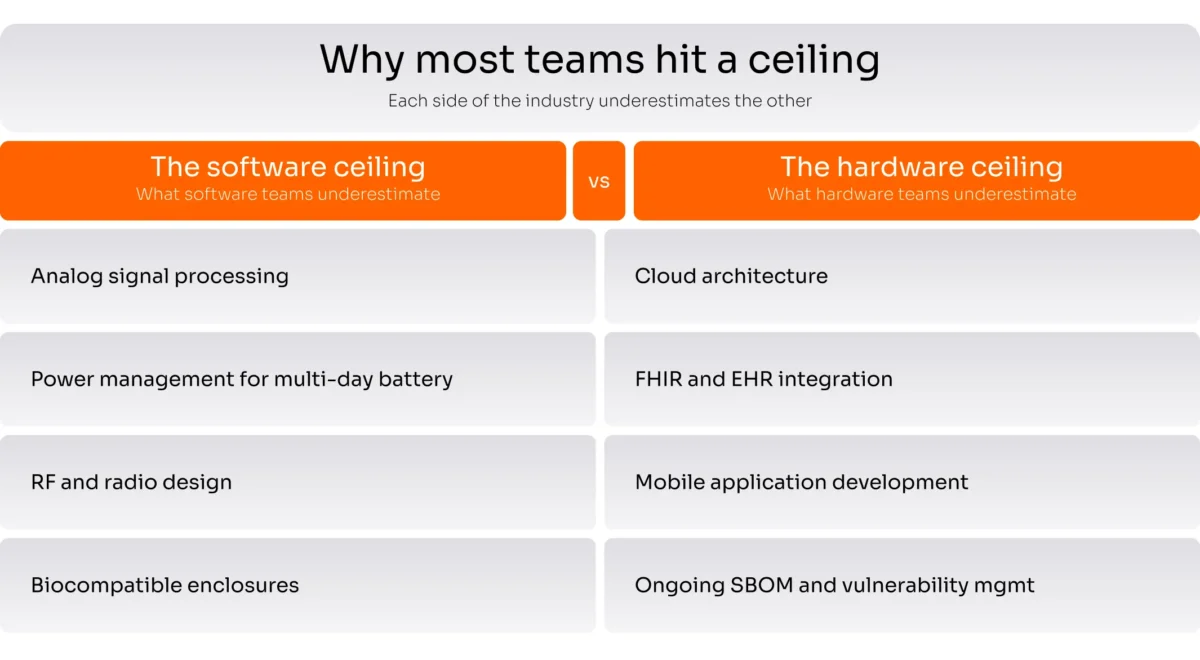
Nach unserer Erfahrung, bei der Entwicklung von IoMT-Geräten in Dutzenden von Projekten, ist das Muster bemerkenswert konsistent: Software-Teams unterschätzen Hardware, Hardware-Teams unterschätzen Software, und beide unterschätzen die Einhaltung von Compliance-Richtlinien. Die Entscheidung, intern zu entwickeln, aus dem Handel zu kaufen oder mit einem spezialisierten Unternehmen zusammenzuarbeiten, hängt davon ab, wo Ihre Kernkompetenzen enden und das Risiko der Umsetzung beginnt.
Das Problem des Softwareunternehmens
Softwareunternehmen, die in den Bereich medizintechnischer Geräte eintreten, unterschätzen immer wieder die Herausforderung bei der Hardware-Entwicklung. Die Konstruktion einer Platine für einen tragbaren Herzmonitor erfordert Experte für die Verarbeitung von analogen Signalen, die Optimierung der Leistungsmanagement-Funktionen für eine längere Akkulaufzeit, die RF-Entwicklung für Bluetooth- oder Mobilfunkradionen sowie die mechanische Konstruktion von biokompatiblen Gehäusen – all das sind Spezialgebiete, die nicht kurzfristig besetzt werden können.
Das Problem des Hardware-Herstellers
Hardwareunternehmen stehen vor der Herausforderung, das Gegenteil zu erreichen. Sie können das Gerät bauen, haben jedoch Schwierigkeiten mit der Cloud-Architektur, der Datenverwaltung, der Entwicklung mobiler Anwendungen, der EHR-Integration und der laufenden Softwarewartung, die die Regulierungsbehörden nun in der gesamten Lebensdauer eines Produktes erwarten. Die Sicherheitsrichtlinien der FDA für 2025 machen dies explizit deutlich: Hersteller müssen die Sicherheit gewährleisten Schutzmaßnahmen-Management-Programme und SBOM Dokumentation Solange das Gerät noch auf dem Markt ist.
Was ein Full-Cycle-Partner zu bieten hat
Dieser “Hardware-Maximum” für Softwareteams und “Software-Maximum” für Hardwareteams erklärt, warum eine zunehmende Zahl von Organisationen, die Geräte für die Interaktion mit der Medizin (IoMT) entwickeln, sich für eine Partnerschaft mit einem Unternehmen entscheiden, das die gesamte Infrastruktur in Eigenregie verwaltet. Die Fähigkeiten, die am wichtigsten sind:
- Hardware-Forschung und Entwicklung – PCB-Entwicklung, Prototyping, Zertifizierungstests
- Eingebettete Firmware – idealerweise mit Erfahrung in Rust und C/C++ für sicherheitskritische Anwendungen
- Cloud-Backend- und Datenpipeline-Architektur
- Entwicklung von Mobil- und Webanwendungen
- Compliance-Engineering (ISO 13485, IEC 62304, HIPAA, GDPR) als einheitliche Disziplin
A Compliance-First-Engineering-Ansatz Dies ist besonders wertvoll während des regulatorischen Einreichungsprozesses. Automatisierte Dokumentationswerkzeuge, die Rückverfolgbarkeitsmatrixen generieren, die Anforderungen mit Designinputs, Designoutputs, Verifizierung und Validierungselementen verknüpfen, können die Vorbereitungszeit für Einreichungen bei der FDA um Monate verkürzen. Für EU-MDR-Einreichungen kann es von Vorteil sein, einen Partner zu haben, der bereits gemäß der ISO 13485 und die Kenntnis der Erwartungen der Notifizierungsstelle beseitigt eine der häufigsten Ursachen für Verzögerungen.
Die Kosten einer falschen Partnerschaftsentscheidung zeigen sich am schlimmsten möglichen Zeitpunkt: während der regulatorischen Überprüfung. Die Wahl einer allgemeinen Softwareagentur, die keine Erfahrung mit Medizingeräten besitzt, führt in der Regel zu Lücken in den Design-Historie-Dateien, unvollständigen Dokumentationen zur Risikomanagement-Prozessen und Architekturentscheidungen, die nicht den IEC 62304-Klassifikationsanforderungen entsprechen. Die Nacharbeitskosten zur Behebung dieser Probleme nach der eigentlichen Umsetzung übersteigen fast immer die Kosten, wenn man von vornherein mit einem spezialisierten Unternehmen für das Internet of Medical Things zusammenarbeitet. Für Organisationen, die bestrebt sind, dies richtig zu machen, stellt sich die Frage: In was sollten sie jetzt investieren, um der Konkurrenz voraus zu sein?
Rust und Data Lakes: Die beiden Investitionen, die die Marktführer im Bereich IoMT bis 2030 bestimmen werden
Die Zukunft des Internet of Medical Things wird von zwei technologischen Investitionen geprägt sein, die die führenden Unternehmen in den nächsten drei bis fünf Jahren von den Verfolgern absetzen werden. Wir beobachten bereits, dass die Vorreiter in beiden Bereichen Wettbewerfsvorteile erzielen, und die regulatorische Entwicklung deutet darauf hin, dass diese Vorteile im Laufe der Zeit noch verstärkt werden.
Investition 1: Rust für sicherheitskritische Firmware
Die US-Agentur für Cybersicherheit und Infrastrukturschutz (CISA) und das Büro des Nationalen Cybersicherheitsdirektors des Weißen Hauses haben beide eine Umstellung auf programmierbare Sprachen, die sich an die Speicheranforderungen anpassen, gefordert. Medizinprodukte fallen genau in diesen Bereich. Die Speicherzuverlässigkeit beim Kompilieren von Rust eliminiert Pufferüberschüsse, verwaiste Anweisungen und Datenkonflikte, die zu den häufigsten Ursachen für ausnutzbare Sicherheitslücken in eingebetteten Systemen gehören. Für die Firmware medizinischer Geräte, in denen ein Fehler bei der Speicherbeschädigung die Dosierung von Medikamenten oder die Genauigkeit der Patientenüberwachung beeinträchtigen könnte, handelt es sich um eine Verbesserung der Patientensicherheit ebenso wie um eine Verbesserung der Cybersicherheit. Organisationen, die Investitionen in Funktionen von Rust tätigen, werden nun besser aufgestellt sein, da die regulatorischen Erwartungen hinsichtlich sicherer Programmiersprachen formalisiert werden.
Investition 2: Gesundheitsdaten-Lakes für predictive Intelligence
Die meisten heutigen Implementierungen von IoMT konzentrieren sich auf die Erfassung und Übertragung von Daten. Die nächste Phase besteht darin, diese medizinischen Daten in prädiktive Modelle umzuwandeln: die frühzeitige Erkennung von Patienten, die einem Verschlechterungsprozess ausgesetzt sind, bevor die Symptome klinisch sichtbar werden, die Vorhersage der Wartungsanforderungen für Geräte, bevor Ausfälle auftreten, und die Erstellung von Einblicken auf der Bevölkerungsstufe, die Entscheidungen in der öffentlichen Gesundheit prägen. Dazu ist eine Daten-Engineering-Infrastruktur erforderlich, die in der Lage ist, Gesundheitsdaten aus Tausenden heterogener IoMT-Geräte in großem Maßstab zu erfassen, zu normalisieren und zu speichern, wobei die Provenienz, Zugriffssteuerungen und Audit-Trails beibehalten werden müssen, wie sie die HIPAA-Richtlinien und die Datenschutzgesetze der EU verlangen.
Die Organisationen, die in der kommenden Dekade den größten Mehrwert aus IoMT ziehen werden, sind diejenigen, die sowohl für die einen als auch für die anderen arbeiten. Regulatorische Widerstandsfähigkeit und Technische Anpassungsfähigkeit, Investitionen in Ingenieurdisziplinen, Entwicklungsprozesse und Technologieauswahl, die die unvermeidlichen Veränderungen in Normen, Bedrohungen und klinischen Erwartungen aufnehmen können, ohne dass eine vollständige Neugestaltung der Architektur erforderlich ist.
Warum IoMT einen Full-Stack-Partner benötigt
Den Wert in der IoMT-Branche zu nutzen, erfordert mehr als die Verbindung eines Sensors mit der Cloud. Die Entwicklung von IoMT-Geräten, die die Patientenversorgung verbessern, erfordert einen disziplinierten, auf Compliance ausgerichteten Engineeringansatz, der Hardware-Design, sichere Firmware-Entwicklung, standardbasierte Interoperabilität und regulatorische Dokumentation in einen einheitlichen Produktentwicklungsprozess integriert.
Die regulatorische Landschaft verändert sich schnell. Die Richtlinien der FDA zur Cybersicherheit für 2025 erhöhen die Compliance-Anforderungen, während die EU-Verordnung MDR vom Dezember 2025 den Prozess vereinfacht, dabei jedoch strenge technische Anforderungen beibehält. Beide fordern, dass Hersteller die Einhaltung der Vorschriften bereits von Anfang an in ihre Architektur einbauen.
Bei Yalantis verbinden wir In-house Hardware-Forschung und Entwicklung mit Technologieentwicklung für Rust-Firmware, Qualitätsmanagement nach ISO 13485 zertifiziert, und Full-Stack-Cloud- und Mobile-Entwicklung unter einer einzigen Verantwortungsstruktur. Wir verfügen über eine seltene Kombination von Zertifizierungen: ISO 13485 + ISO 27001 + ISO 27701. Für Hersteller von Medizinprodukten, Plattformen für digitale Gesundheit und Krankenhausnetzwerke, die einen Entwicklungspartner benötigen, der sowohl das technische als auch das regulatorische Umfeld versteht, eliminiert dieser integrierte Ansatz die Koordinationsrisiken und Compliance-Lücken, die so viele IoMT-Projekte zum Scheitern bringen.
FAQ
Was ist das Internet der Medizinprodukte?
IoMT ist das Netzwerk von vernetzten medizinischen Geräten und Software, die automatisch Patientendaten sammeln und teilen. Es umfasst alles von intelligenten Geräten wie tragbaren Blutzuckermonitoren bis hin zu Cloud-Plattformen, die diese Daten an die EMR eines Arztes liefern. Im Gegensatz zu Verbrauchergeräten arbeitet die IoMT-Technologie in der Gesundheitsbranche unter strengen regulatorischen Anforderungen wie der FDA-Überwachung und der ISO 13485.
Was ist der Unterschied zwischen IoMT und IoT?
Die grundlegende Technologie ist ähnlich, doch die regulatorischen Anforderungen sind völlig unterschiedlich. Ein vernetzter Thermostat und eine vernetzte Insulinpumpe übertragen beide Daten drahtlos, doch die Insulinpumpe benötigt eine Sicherheitsgenehmigung der FDA, die Einhaltung der IEC 62304 und Datenschutzstandards nach der Health Insurance Portability and Accountability Act (HIPAA). Der Engineeringprozess, die Dokumentation und die Zertifizierung benötigen deutlich mehr Zeit.
Was sind die Vorteile von IoMT?
Mediziner können Patienten kontinuierlich überwachen, anstatt nur während der Besuche im Praxisraum. Die Fernüberwachung von Patienten hat sich als wirksame Methode erwiesen, die die Rückfallraten in Krankenhäusern um bis zu 50 Prozent zu senken. Krankenhäuser und medizinische Einrichtungen sparen jährlich Millionen durch die Vernetzung von Anlagen. Gerätehersteller erhalten durch die Abrechnungsnummern für die RPM (Return on Investment) Einnahmen aus wiederkehrenden Umsätzen. Diese Vorteile werden jedoch nur realisiert, wenn die Datenerfassung vom Gerät mit den klinischen Systemen integriert wird und die regulatorischen Anforderungen erfüllt werden.
Welche Herausforderungen stellt die IoMT dar?
Drei Dinge erschweren es den meisten Teams. Erstens ist dies ein komplettes Problem, das Hardware, Firmware, Cloud und die Integration mit EHR umfasst, und die meisten Organisationen sind nur in einem oder zwei dieser Bereiche stark. Zweitens erwarten die FDA und die EU-Regulierungsbehörden nun Dokumentation zur Cybersicherheitsintegrität (SBOMs) und Bedrohungsmodellierung als Teil der Unterlagenanforderung. Drittens werden Krankenhaus-Systeme kein Gerät integrieren, das FHIR nicht unterstützt, und ohne diese können Sie den Gesundheitsmarkt nicht nutzen.
Warum ist die Sicherheit von IoMT wichtig?
Im vergangenen Jahr wurden 93% Gesundheitsorganisationen von Cyberangriffen heimgesucht, und ein einziger Angriff kostet durchschnittlich $7,4 Millionen. Die FDA kann nun Anträge ablehnen, die keine ausreichende Cybersicherheitsdokumentation enthalten. Sicherheit ist nicht nur ein technisches Problem. Es ist eine Voraussetzung für den Marktzugang. Verbindungstechnisch angeschlossene Geräte, die von Anfang an keine sichere Architektur und ein effektives Vulnerability Management aufweisen, werden den Patienten nicht zugänglich gemacht werden können.
Über den Autor