
Wenn man an Geschäftsbereiche denkt, die in den letzten zehn Jahren stetig gewachsen sind, fällt der Gesundheitssektor wahrscheinlich in den Gedächtnis. Statista prognostiziert, dass die Gesamtausgaben für Gesundheit in den USA bis 2050 auf $1.515 pro Person ansteigen werden. Eine weitere maßgebliche Quelle, Deloitte, gibt an, dass 72 Prozent der Verbraucher ihre persönliche Gesundheit und das Wohlbefinden im Jahr 2021 priorisierten.
Gesundheitsbezogene Anliegen wurden bei COVID-19 zu einer dringenden Priorität, was die globale Digitalisierung beschleunigte und dazu führte, dass Gesundheitsdienstleister in fortschrittliche Technologien investierten, um mit dem Wettbewerb Schritt zu halten.
Die Entwicklung von Software, die den Anforderungen der Gesundheitsversorgung entspricht, ist eine vielversprechende, aber auch aufwändige Aufgabe. Die Einhaltung der Industriestandards, insbesondere des Health Insurance Portability and Accountability Act (HIPAA), ist in diesem Bereich ein unverzichtbarer Bestandteil des Softwareentwicklungsprozesses.
Was ist HIPAA und warum ist es wichtig?
HIPAA ist ein US-Gesetz, das Regeln zur Schutz vor der Weitergabe sensibler Gesundheitsdaten von Patienten festlegt. Die Einhaltung dieser Regeln ist für die Entwicklung einer medizinischen Web-App-Plattform, eines elektronischen Rezeptsystems oder einer anderen Software im Gesundheitsbereich unerlässlich. Die Geldstrafen für Verstöße gegen die Anforderungen von HIPAA variieren je nach Grund der Verletzung zwischen $100 und $50.000 pro Datensatz.
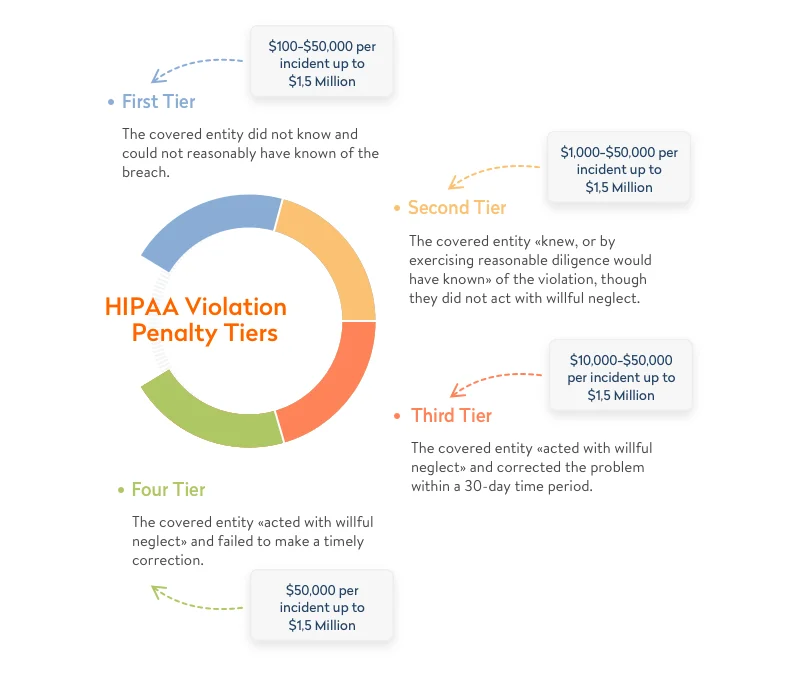
Laut Compliance Group, Die Kosten für Datenschutzverletzungen beliefen sich 2021 auf insgesamt $5.100.000 US-Dollar für die Unternehmen der LifeTime Healthcare-Branche. Dies war die höchste Geldstrafe des Jahres. Dies ist nur eine der zahlreichen Geldstrafen in Millionenhöhe, die das Büro für bürgerliche Rechte des Department of Health and Human Services (HHS) Jahr für Jahr verhängt hat.
Wenn Sie benutzerdefinierte Gesundheitssoftware entwickeln, IT-Systeme in medizinischen Einrichtungen implementieren, ein Krankenhausmanagement-System entwickeln oder Gesundheitsorganisationen irgendeine Dienstleistung anbieten, müssen Sie sicherstellen, dass Ihr Produkt HIPAA-konform ist. Andernfalls riskieren Sie, Millionen von Dollar, Ihren Ruf und sogar Ihr Geschäft zu verlieren.
Erfahren Sie, wie wir ein kompatibles und vernetztes Software-System für medizinische Geräte entwickelt haben
Welche Gesundheitsanwendungen müssen den HIPAA-Regeln entsprechen?
Die Kenntnis der geltenden Vorschriften und die Berücksichtigung der HIPAA-Standards sind ein wesentlicher Bestandteil der Entwicklung maßgeschneiderter Healthcare-Software. Aber was genau fällt unter die Zuständigkeit von HIPAA?
Die beiden Kriterien, die bestimmen, ob eine App von HIPAA reguliert wird, sind die Art der Organisation, die die App nutzt, sowie die Art der Daten, die die App generiert, speichert und weiterleitet.

Art der Organisation, die die App verwendet
Laut dem US-Gesundheitsministerium und US-Gesundheitsdienstleistungen, Die HIPAA-Regeln gelten für die betroffenen Einrichtungen und Geschäftspartner. Dies sind Personen, Organisationen und Behörden, die geschützte Gesundheitsdaten (PHI) erzeugen, abrufen, verarbeiten oder speichern.
- Von Abgedeckte Organisationen, Unter „Department of Health and Human Services“ versteht man Gesundheitspläne, Gesundheitsdienstleister und Clearinghäuser für Gesundheitsdienstleistungen, die Informationen in elektronischer Form übermitteln. Dazu gehören elektronische Transaktionen und Geldtransfers. In der Praxis sind die versicherten Einrichtungen Ärzte und die Krankenhäuser, für die sie arbeiten. Daher ist die Einhaltung der HIPAA-Vorschriften erforderlich für Software, die Arzt-Patient-Interaktionen erleichtern soll, beispielsweise Software für die Terminplanung. Gleichzeitig fallen solche Softwarelösungen nicht unter die HIPAA-Vorschriften, sofern keine versicherten Einrichtungen beteiligt sind (z. B. wenn es sich um einen persönlichen Gesundheitsmonitor für Frauen oder eine Erinnerungs-App für verschreibungspflichtige Medikamente handelt).
- Geschäftspartner Sämtliche Unternehmen und Organisationen, die geschützte Informationen im Namen der Betroffenen speichern, sammeln, verarbeiten oder übertragen. Beispiele für Geschäftspartner sind Rechtsanwälte, Drittverantwortliche, Buchhalter und alle digitalen Anbieter, die Zugriff auf geschützte Gesundheitsdaten haben (Cloud-Speicheranbieter, E-Mail-Verschlüsselungspartner, Softwareanbieter usw.).
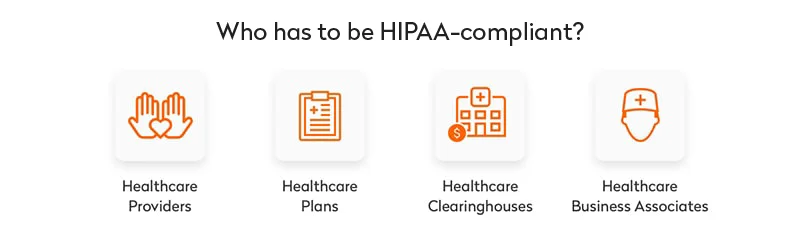
Für detaillierte Informationen zu bestimmten Einrichtungen, die durch HIPAA reguliert werden, können Sie sich an die Richtlinien des US-Gesundheitsministeriums und des US-Justizministeriums wenden.
Daten, die in der App enthalten sind
Was HIPAA betrifft, handelt es sich in der Regel um personenbezogene Gesundheitsdaten und alle medizinischen Informationen, die zur Identifizierung des Patienten verwendet werden, wie etwa medizinische Bilder. Dazu gehören auch sensible Daten zu Diagnosen und Verschreibungen. Diese Informationen werden auch als geschützte Gesundheitsdaten oder PHI bezeichnet. Beachten Sie, dass Gesundheitsdaten nur dann als PHI eingestuft werden können, wenn medizinische Daten und persönlich identifizierbare Informationen zusammengeführt werden.
Nehmen wir an, es gibt eine App, die Psychotherapeuten dabei hilft, psychische Störungen zu diagnostizieren, indem sie Bilder mit menschlichen Gesten und Gesichterschattierungen analysieren. Wenn die Fotos anonym sind, ist es unmöglich, dass die App Patienten identifiziert. Wenn jedoch jedes Foto einem bestimmten Patienten zugeordnet ist, gelten diese Bilder als PHI und die App unterliegt den HIPAA-Regeln.
Mit anderen Worten: Die Einhaltung der HIPAA-Anforderungen ist Pflicht für Gesundheitsanwendungen, die personenbezogene Daten enthalten, die lokal oder auf einem Server eines Drittanbieters gespeichert werden. Wenn Sie eine solche Softwareplattform für die Gesundheitsbranche entwickeln möchten, stellen Sie sicher, dass diese alle Anforderungen der HIPAA-Compliance-Checkliste erfüllt.
Interessiert an der Entwicklung von compliance-konformer Software für die Gesundheitsbranche?
Wir liefern maßgeschneiderte Software für vernetzte medizinische Geräte, die Automatisierung klinischer Prozesse und Gesundheitsapplikationen.
Checkliste zur HIPAA-Compliance bei der Softwareentwicklung
Betroffene Unternehmen und Geschäftspartner unterliegen regelmäßigen HIPAA-Audits. Ein HIPAA-Audit hat zwei wichtige Ziele:
- Sorgen Sie dafür, dass alle Sicherheitslücken behoben werden
- Verifizieren Sie, dass das Produkt die Anforderungen von HIPAA erfüllt.
Die Audits können je nach Art des betroffenen Unternehmens oder Geschäftspartners unterschiedlich sein. Folgende Checkliste enthält eine Liste der Verfahren, Richtlinien, Dokumente, Informationen, Geräte und Software, die einem HIPAA-Audit unterliegen:
- Richtlinien zur Prävention, Korrektur, Erkennung und Eindämmung von Sicherheitsverletzungen
- Vorgesendete Überprüfungen von Mitarbeitern und Vertraulichkeitsvereinbarungen
- Verordnungen zur Bereitstellung des Zugangs für neue und bestehende Mitarbeiter
- Authentifizierungslisten für Benutzer, die auf ePHI zugreifen können
- Liste der Personen und Auftragnehmer, die Zugang zu ePHI haben
- Liste der Software, die den Zugriff auf das Internet verwaltet und kontrolliert
- Definition der physischen Sicherheit
- Verfahren zur Verschlüsselung und Entschlüsselung von ePHI
- Portierender Medientransfer (Laptops, Mobiltelefone)
- Funknetzwerkkonnektivität und Nutzung
- Verfahren zur Beendigung der Sitzung bei inaktiven Computersystemen
- Richtlinien und Verfahren für den Notfallzugriff auf elektronische Informationssysteme
- Richtlinien und Verfahren für das Passwortmanagement
- Sichere Nutzung von Arbeitsplätzen
- Entsorgung von Geräten, die ePHI enthalten
Diese Liste kann je nach Art des Betreibers oder Geschäftspartners geändert werden. Die Ergebnisse der HIPAA-Rechtsprüfung werden in einem HIPAA-Rechtsprüfungsergebnis zusammengefasst. In dem nächsten Abschnitt werden wir eine der wichtigsten Bestimmungen der HIPAA-Regel – die Sicherheitsregel – besprechen.
HIPAA-Sicherheitsregel
Laut HHS.gov, der offiziellen Website des US-Gesundheitsministeriums und des US-Department of Health and Human Services, müssen alle beauftragten Einrichtungen und Geschäftspartner, die mit der Datensicherheit (PHI) zu tun haben, die HIPAA-Sicherheitsregel einhalten. Diese Regel regelt eine Reihe von administrativen, technischen und physischen Sicherheitsmaßnahmen, um die Vertraulichkeit, Integrität und Verfügbarkeit elektronischer PHI zu gewährleisten. Wir stellen Ihnen jeweils die einzelnen Sicherheitsmaßnahmen vor.
Verwaltungsgarantien
Nach diesen Sicherheitsmaßnahmen müssen Betreiber, die mit PHI-Daten arbeiten, einen verantwortlichen Sicherheitsbeauftragten ernennen und ein Sicherheitsmanagementverfahren einrichten, um sicherzustellen, dass der Zugriff auf alle sensiblen Informationen sicher und rollenbasierend ist. Diese Sicherheitsmaßnahmen umfassen die Schulung und Führung der Mitarbeiter sowie die Überprüfung der Einhaltung der Sicherheitsrichtlinien und -verfahren gemäß der Security Rule. Was bedeutet das im Hinblick auf die Entwicklung maßgeschneiderter Healthcare-Software?
- Eine Risikobewertung Es ist unerlässlich, um sicherzustellen, dass Ihre App HIPAA-konform ist. In der Regel ist es die Aufgabe eines Sicherheitsexperten, potenzielle Sicherheitslücken zu erkennen und Datenschutzverletzungen zu verhindern.
- Notfallplanung folgt der Festlegung und Bewertung von Risiken. Dazu gehören die Entscheidung über Maßnahmen zur Sicherung der Privatsphäre und die Entwicklung eines Aktionsplans im Notfall.
- Rollenzuordnete Berechtigungen ermöglicht Ihnen, Ihre Daten vor unbefugtem Zugriff durch Dritte zu schützen.
- Sicherheitsausbildung Dies ist notwendig, um sicherzustellen, dass Ihre Mitarbeiter Cyberangriffe erkennen und die erforderlichen Vorsichtsmaßnahmen ergreifen können. Dazu gehört die Überprüfung, dass Ihr Notfallplan weiterhin funktioniert, sowie die Meldung von Vorfällen.
Physische Sicherheitsmaßnahmen
Physikalische Sicherheitsmaßnahmen beziehen sich auf die Gewährung physischen Zugangs zu ePHI, das an Orten vor Ort, in der Cloud oder in einem Remote-Datacenter gespeichert wird. Sie legen fest, wie Arbeitsplätze und Geräte vor unbefugtem Zugriff geschützt werden sollen.
- Sicherheit der Arbeitsstationen. Die Sicherstellung der Sicherheit von Arbeitsplätzen, die Zugang zu ePHI haben, beinhaltet die Implementierung von Sicherheitssystemen, Videoüberwachung sowie Tür- und Fenstereinbrüche sowie die sichere Platzierung von Servern und Computern.
- Sicherheit persönlicher Geräte. Wer auf ePHI mit seinem Smartphone und anderen persönlichen Geräten zugreift, muss die von der Organisation implementierten Sicherheitsrichtlinien und Empfehlungen befolgen. Zum Beispiel muss ein Mitarbeiter bei Vertragsbeendigung alle ePHI von seinen persönlichen Mobilgeräten löschen.
Technische Sicherheitsmaßnahmen
Diese Reihe von Sicherheitsmaßnahmen bezieht sich auf die Technologien, die zur Sicherstellung des sicheren Zugangs, der Überprüfung und der Integritätskontrollen sowie der Übertragungssicherheit eingesetzt werden. In Bezug auf die Entwicklung von Healthcare-Software umfassen die technischen Sicherheitsmaßnahmen:
- Implementierung von Zugriffskontrollen. Diese Kontrollen erfordern eine sichere Benutzerauthentifizierung und den Schutz vor Notfallzugriff. Letzteres bezieht sich auf Situationen, in denen ein Krankenhaus-Management-System beschädigt oder inoperative wird oder eine Stromerzeugungseinrichtung ausfällt. In solchen Situationen muss der Zugang zu ePHI für die abgedeckten Einrichtungen wiederhergestellt werden. Sichere Authentifizierung bedeutet die gewährung eines einzigartigen Zugangs für jeden Benutzer eines medizinischen Web-App-Systems. Dies kann mittels eines Passworts, einer Smartcard, einer Schlüsselkarte oder biometrischer Daten erfolgen.
- Um sicherzustellen Revisionskontrollen, Ein Entwickler von Gesundheitsanwendungen muss Hardware-, Software- und prozedurale Mechanismen implementieren, die Aktivitäten in Systemen prüfen, die geschützte Daten enthalten oder verwenden. Eine solche Herangehensweise setzt die Implementierung einer technischen Infrastruktur und die Verwendung eines Risikobewertungssystems voraus, um Auditkontrollen zu definieren, die für Ihre Systeme geeignet sind.
HIPAA-Datenschutzregel
Die HIPAA-Datenschutzregel schützt die Verwendung und Weitergabe von ePHI. Sie gilt für Krankenversicherungen, Anbieter von Gesundheitsdienstleistungen, die digitale Gesundheitsleistungen anbieten, und Clearinghäuser im Gesundheitswesen. Die Datenschutzregel schreibt außerdem die Einhaltung geeigneter Sicherheitsmaßnahmen vor, um die Privatsphäre von ePHI zu schützen. Das Amt für bürgerliche Rechte (OCR) im Gesundheitsministerium ist für die Durchsetzung der Datenschutzregel in Bezug auf Compliance-Maßnahmen sowie Geldstrafen im Falle von Verstößen verantwortlich. Die Regel wird ständig aktualisiert, um flexibel und umfassend genug zu bleiben, um eine breite Palette von Anwendungs- und Weitergabearten von PHI abzudecken.
Der Hauptzweck der Datenschutzrichtlinie besteht darin, die Umstände zu definieren und zu begrenzen, unter denen die PHI von Patienten verwendet oder offengelegt werden kann. Abgedeckte Einrichtungen dürfen PHI nur in zwei Fällen verwenden oder offenlegen:
- Wenn die Datenschutzregel die Verwendung oder Offenlegung von PHI erlaubt oder verlangt
- Wenn die Person, die die Informationen enthält, diese Verwendung oder Offenlegung schriftlich genehmigt
Nach den Datenschutzbestimmungen sind bestimmte Informationen offenzulegen und bestimmte Verwendungszwecke und Offenlegungen gestattet. Offenlegungen müssen erfolgen:
- an Einzelpersonen, wenn sie ihre PHI anfordern
- an das HHS, wenn eine Compliance-Untersuchung oder eine Durchsetzungsmaßnahme durchgeführt wird
Zulässige Verwendungen und Weitergabe umfassen Folgendes:
- zur Person (die betroffene Person)
- für Behandlungen, Zahlungen und Gesundheitsdienstleistungen
- für die Möglichkeit, sich mit der Nutzung oder Offenlegung zu einigen oder dagegen zu protestieren (durch direkte Anforderung an eine Datenperson oder auf Grundlage des Rechts, PHI offenzulegen, wenn eine Person nicht mehr in der Lage ist, nicht in der Lage ist oder nicht verfügbar ist)
- Inklusive zufälliger Verwendung und Offenlegung (bezüglich der Garantien gemäß der Privacy Rule und sofern die Weitergabe von PHI auf das “Mindestmaß” beschränkt ist)
- im öffentlichen Interesse und für wohltätige Aktivitäten (die Zustimmung einer Person ist nicht erforderlich, wenn die Nutzung oder Weitergabe von PHI in einem der 12 nationalen Prioritätszwecke erfolgt)
- bezüglich einer begrenzten Datensammlung (PHI ohne individuelle Kennungen kann für Forschungszwecke, öffentliche Gesundheitszwecke oder für Gesundheitsdienstleistungen verwendet werden)
So gehen Sie mit HIPAA-konformen Softwareentwicklung vor
Die Einhaltung der HIPAA-Anforderungen für Software zu gewährleisten, ist ein umständlicher Prozess, der durch die Einhaltung von drei grundlegenden Schritten erreicht werden kann.
Schritt 1. Durchführung einer Risikobewertung
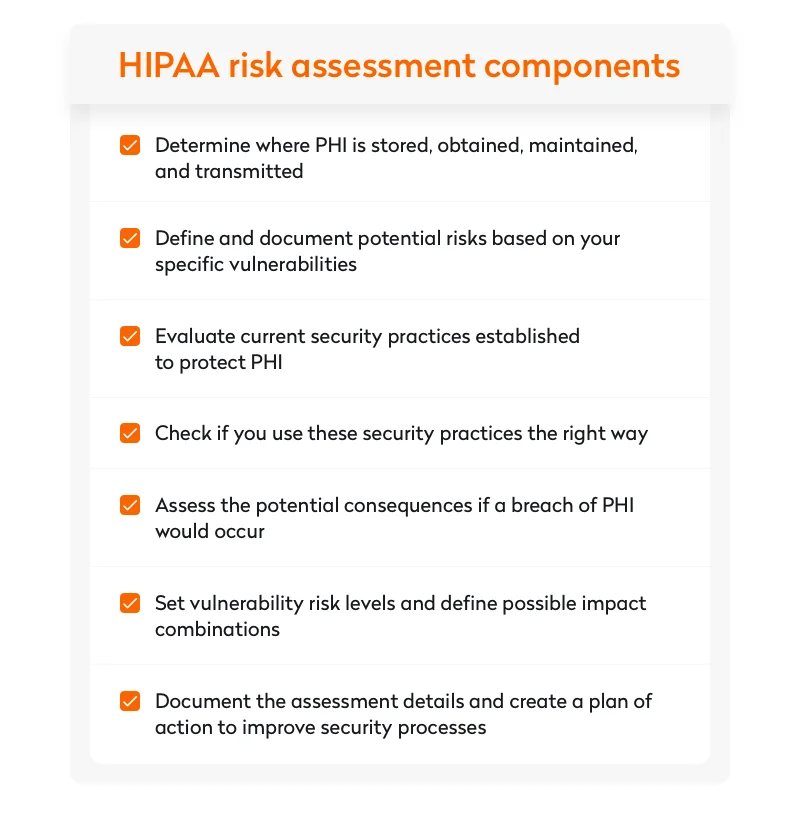
Das Department of Health and Human Services definiert eine Risikobewertung als die Festlegung von Risiken und Bedrohungen für die Vertraulichkeit, Verfügbarkeit und Integrität aller PHI, die ein Unternehmen erzeugt, erhält, aufbewahrt oder weitergibt. Ihre Herangehensweise zur Analyse von Risiken umfasst die folgenden Komponenten:
- Festlegung der Speicher-, Erhaltungs- und Übermittlungsorte von PHI
- Die Festlegung potenzieller Risiken anhand von Schwachstellen und die Erstellung entsprechender Dokumentation
- die Sicherheitsverfahren zu bewerten, die zur Sicherung der personenbezogenen Gesundheitsdaten eingerichtet wurden, und zu bestätigen, dass sie korrekt angewendet werden
- Bewertung der möglichen Folgen eines PHI-Verstoßes
- Festlegung von Risikolagen und Definition möglicher Kombinationen von Auswirkungen
- Details dokumentieren und bewerten, um einen Aktionsplan zu erstellen, falls die aktuellen Sicherheitsverfahren Verbesserungen erfordern.
2. Risiken eliminieren und Prozesse anpassen
Nachdem eine erste Risikobewertung durchgeführt und die Risikofaktoren definiert wurden, ist der nächste Schritt darin zu bestehen, Ihre bestehenden Prozesse so anzupassen, dass die Risiken reduziert werden können.
Sie können mit der Schulung des Personals zu den Cybersicherheitsmaßnahmen beginnen, indem sie die Mindestanforderungen und die zulässige Verwendung und Weitergabe von PHI erläutern und die Verwendung der Zwei-Faktor-Authentifizierung erklären.
Sobald Sie die Grundlagen gemeistert haben, ist es an der Zeit, auf komplexere Software-Sicherheitsaufgaben einzugehen, wie z. B. die Einrichtung von internen Zugriffskontrollen und die Anerkennung der Folgen, die die unbeabsichtigte Weitergabe von PHI mit sich bringt.
3. Sicherstellen einer langfristigen Risikomanagement
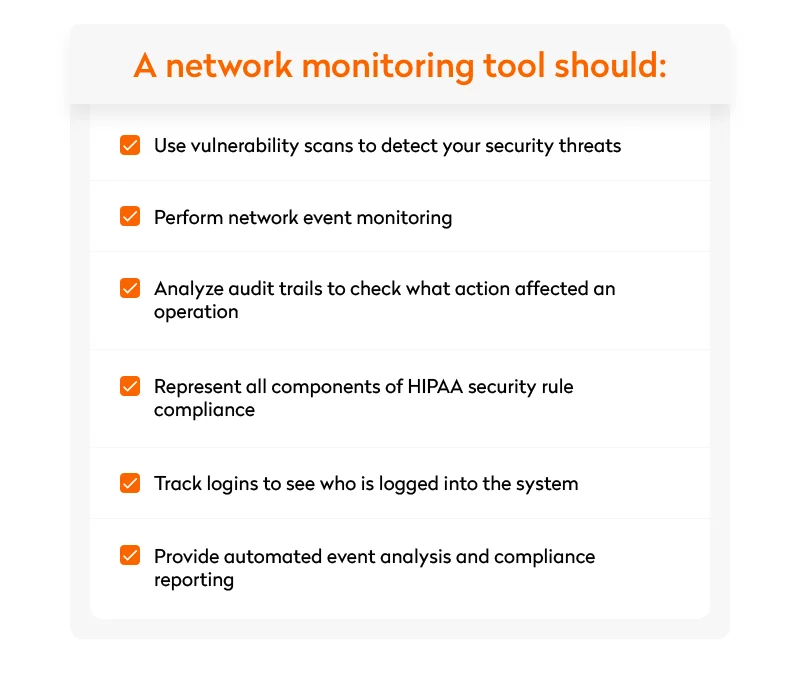
Die Verwaltung potenzieller Sicherheitsrisiken erfordert eine langfristige Strategie. In der Regel beginnt dies mit der Implementierung eines Netzwerküberwachungswerkzeugs, um einige der Risiken zu bewältigen. Solche Software ist in der Lage, komplexe Aufgaben wie:
- Verwendung von Sicherheitsscan-Tools zur Erkennung von Sicherheitsbedrohungen
- Sicherstellung der Überwachung von Netzwerkereignissen auf Plattformen
- Analysieren von Audit-Trails, um zu überprüfen, welche Maßnahmen eine Operation beeinflusst haben
- die HIPAA-Sicherheitsregel einhalten
- Verfolgen, wer sich im System angemeldet hat
- Automatisierung der Ereignisanalyse und der Compliance-Berichterstattung
Es gibt eine Reihe von Softwareprodukten zur Einhaltung der HIPAA-Vorschriften, aus denen Sie wählen können. Sie können mehrere davon gleichzeitig verwenden oder ein einheitliches System implementieren, um alle Risiken an einem Ort zu verwalten. Dank unserer langjährigen Erfahrung in der Entwicklung von Healthcare-Software können wir Ihnen als zuverlässiger Partner bei der Entwicklung eines HIPAA-konformen Systems oder einer Telemedizinplattform behilflich sein. Besuchen Sie unser Portfolio, um mehr zu erfahren.
Fehler bei der Compliance kosten mehr, als man denkt
Verringern Sie Umrüst- und Servicekosten, noch bevor sie eintreten, mit unserem kostenlosen Leitfaden zur Einhaltung der ISO 13485 + FDA-Normen.
Medizintechnik und FDA-Regelungen
Die Verwendung medizinischer Geräte und die von ihnen geteilten Daten sind weitere Gründe für Bedenken bezüglich der Privatsphäre.
Neben den HIPAA-Regeln, die die Gesundheitsapplikationen befolgen müssen, gibt es noch eine weitere Reihe von Regeln, die von den Food and Drug Administration (FDA). Die FDA ist eine US-amerikanische Bundesbehörde, die die öffentliche Gesundheit durch die Regulierung und Überwachung der Lebensmittelsicherheit, Medikamente und medizinische Geräte schützen soll. Die Einhaltung der FDA-Vorschriften ist ebenso wichtig wie die Einhaltung der HIPAA-Regeln und ist für alle Anbieter von MedTech- und Medizinprodukte-Software, die auf dem US-Markt tätig sind, zwingend erforderlich.
Laut der FDA kann eine mHealth-App als medizinische App definiert werden, wenn sie mindestens eine der folgenden Bedingungen erfüllt:
- Es dient als Zubehör zu einem regulierten Medizinprodukt.
- Es dient dazu, eine mobile Gesundheitssoftwareplattform in ein reguliertes Medizinprodukt umzuwandeln.
Das bedeutet, dass die Richtlinien der FDA für Medizinprodukte auch auf mobile Gesundheitsanwendungen angewendet werden können.
Abschließend
Die Einhaltung von HIPAA und anderen Branchengesetzen, Vorschriften und Normen ist eines der wichtigsten Elemente der Entwicklung maßgeschneiderter Software für die Gesundheitsbranche.
Yalantis verfügt über Erfahrung in der Entwicklung von Software zur Einhaltung der HIPAA-Vorschriften. Wenn Sie planen, ein Softwareprodukt zu entwickeln, das möglicherweise den Anforderungen der HIPAA unterliegt, können wir Sie auf dem abwechslungsreichen Weg begleiten.
Sie benötigen einen zuverlässigen Technologiepartner für die Entwicklung von Gesundheitssoftware?
Über den Autor