
In den USA müssen alle medizinischen Einrichtungen, Ärzte, Krankenschwestern und andere sogenannte “abgedeckte Einrichtungen” sowie alle Personen, die direkt oder indirekt mit diesen Einrichtungen zusammenarbeiten (so genannte “Geschäftspartner”), die Sicherheitsregeln des Health Insurance Portability and Accountability Act (HIPAA) für den Umgang mit geschützten Gesundheitsdaten (PHI) einhalten. Ziel der Sicherheitsregeln ist es, Verstöße gegen Patientendaten zu vermeiden; eine Nichtkonformität kann zu hohen Geldstrafen führen. Die HIPAA-Sicherheitsregeln verpflichten Gesundheitsdienstleister dazu, in ihren Organisationen die folgenden Sicherheitsmaßnahmen umzusetzen:
- Technische Sicherheitsmaßnahmen die Gesundheitssoftware-Standards festlegen
- Physische Sicherheitsmaßnahmen dass diese den physischen Zugang zu ePHI umfasst
- Verwaltungsgarantien die organisatorische Datensicherheitsmaßnahmen erfordern
Die Einhaltung der Compliance ist entscheidend, da eine Nichtkonformität zu hohen Strafen führen und das Ansehen eines Unternehmens beeinträchtigen kann. Zum Beispiel zahlte das in Washington ansässige Krankenversicherungsunternehmen Premera Blue Cross im Jahr 2020 $6,8 Millionen für den Verlust von EPHI von 10,4 Millionen Personen.
Jede Land hat seine eigene Gesetzgebung zur Sicherstellung der Datenschutzbestimmungen für Gesundheitsdaten. In diesem Beitrag vergleichen wir die HIPAA-Regelung mit den Sicherheitsvorschriften für Gesundheitsdaten in Kanada, Großbritannien, Australien, den Vereinigten Arabischen Emiraten (VAE), dem Königreich Saudi-Arabien (KSA) und Katar. Wenn Sie mit Ihrer Gesundheitssoftware in diese Märkte eintreten möchten, ist unser Artikel besonders für Sie relevant.
|
Wichtige Erkenntnisse
|
Ist das HIPAA-Recht international oder landenspezifisch?
HIPAA ist ein US-amerikanischer Bundesgesetz – und ja, es gilt auch für Deutschland. nur in den USA. Wenn Sie fragen:“Gibt es in Kanada HIPAA??” oder “Haben andere Länder HIPAA-Gesetze?”— die kurze Antwort lautet nein. Allerdings haben viele Länder entsprechende Vorschriften. Jedes Land hat sein eigenes Datenschutzgesetz, und viele folgen ähnlichen Prinzipien: Schutz personenbezogener Gesundheitsdaten, Regulierung des Zugangs von Drittanbietern und Durchsetzung von Sanktionen bei Missbrauch.
Hier sehen Sie die Vergleiche zwischen HIPAA und den Gesetzen in Kanada, Großbritannien, Australien und dem Nahen Osten und Nordafrika (MENA).

Nun werden wir jedes Land einzeln näher erläutern. Lassen Sie uns mit den Gesundheitsdatenstandards in Kanada beginnen.
Fehler bei der Compliance kosten mehr, als man denkt
Verringern Sie Umrüst- und Servicekosten, noch bevor sie eintreten, mit unserem kostenlosen Leitfaden zur Einhaltung der ISO 13485 + FDA-Normen.
Hat Kanada HIPAA-Gesetze?
Gilt die HIPAA-Verordnung in Kanada? Nicht ganz. In Kanada gilt die Gesetz über den Schutz personenbezogener Daten und elektronische Dokumente (PIPEDA) regelt Unternehmen der Privatwirtschaft, die personenbezogene Daten zu kommerziellen Zwecken sammeln, verwenden oder offenlegen. Zu diesen Unternehmen können Ärzte gehören, die in Privatpraxen tätig sind und direkt von ihren Patienten bezahlt werden oder von den provinzialen Gesundheitsplänen oder den Arbeitslosenversicherungsplänen der Patienten erstattet werden.
Die PIPEDA gilt nicht nur für medizinische Daten, sondern auch für solche personenbezogenen Informationen wie Alter, Name, Personalausweisnummern, Einkommensniveau, ethnische Zugehörigkeit, Kredit- und Kreditkarteninformationen sowie soziales Status. Geldbußen für Verstöße gegen die PIPEDA können bis zu $100.000 CAD (ca. $82.500) betragen.
|
Hauptunterschied: Hipaa vs. Pipeda HIPAA gilt nur für Gesundheitsdaten. Die PIPEDA gilt für alle personenbezogenen Daten, die in kommerziellen Kontexten verwendet werden – und zwar nicht nur für medizinische Informationen. Wenn Sie in Kanada Finanz-, Demografie- oder Beschäftigungsdaten verarbeiten, gilt die PIPEDA-Verordnung – auch außerhalb des Gesundheitssektors. |
Im Gegensatz zur HIPAA-Datenschutzrichtlinie, die für den gesamten Vereinigten Staaten gilt, gilt PIPEDA nicht für die Provinzen Quebec, British Columbia und Alberta. So müssen beispielsweise private Unternehmen in Quebec die Quebec Act Respecting the Protection of Personal Information in the Private Sector (die Privacy Act 1993) einhalten. Ihre Grundsätze und Sanktionen entsprechen weitgehend den Bestimmungen der PIPEDA, obwohl die Quebec Privacy Act sich auf alle Organisationen des privaten Sektors bezieht, nicht nur auf diejenigen, die in kommerziellen Aktivitäten tätig sind.
Deshalb sollten Sie vor dem Überlegen, Kanada als neues Geschäftsziel zu betrachten, die Provinzen berücksichtigen, in denen Ihr Unternehmen tätig sein wird, sowie deren spezifischen Datenschutzgesetze. Zum Beispiel hat Ontario zusätzlich zu PIPEDA das Personal Health Information Protection Act (PHIPA), das nur die PHI abdeckt. Sanktionen für Verstöße gegen das PHIPA für Privatpersonen können bis zu $200.000 CAD (~$165.000) betragen, für Gesundheitsorganisationen bis zu $1 Million CAD (~$826.000).
Analog zu HIPAA regelt die PHIPA die Verantwortlichen für Gesundheitsinformationen (HIC) und deren Vertreter. HICs entsprechen den in HIPAA vorgesehenen Verantwortlichen, und HIC-Vertreter sind ähnlich wie die Geschäftspartner von HIPAA. Im Wesentlichen ähnelt die PHIPA der HIPAA-Verordnung.
Eine wesentliche Unterscheidung besteht darin, wie die Zustimmung funktioniert. Nach HIPAA können Gesundheitsdienstleister Daten von Patienten für die Behandlung, die Abrechnung oder interne Prozesse verwenden, ohne eine Einwilligung einzuholen. In Kanada ist die Regelung umgekehrt. Die PHIPA schreibt in der Regel eine Einwilligung des Patienten – entweder implizite oder schriftliche – vor, bevor Gesundheitsdaten erhoben, verwendet oder weitergegeben werden dürfen.
Die Durchsetzung der Gesetze ist ebenfalls weniger zentralisiert. HIPAA wird von einer Bundesbehörde unterstützt, die regelmäßig Verstöße untersucht und hohe Geldstrafen verhängt. Kanadas Bundeskommissar für Datenschutz kann gemäß PIPEDA keine Geldstrafen verhängen. Das könnte sich in Zukunft ändern. Ein neues Gesetz, Bill C-27, würde PIPEDA durch einen stärkeren Rahmen – den Consumer Privacy Protection Act (CPPA) – ersetzen. Falls es verabschiedet wird, würden Strafen in Höhe von bis zu $10 Millionen CAD oder 3 Prozent des weltweiten Umsatzes möglich sein. Ontario hat bereits mehr Stärken in der Gesetzgebung. Der Provinzkommissar kann verbindliche Anordnungen erlassen und Fälle vor Gericht weiterleiten.
Analog zu HIPAA und anderen Datenschutzgesetzen in den kanadischen Provinzen beschränken PIPEDA und andere Datenschutzgesetze die Maßnahmen der Organisationen nicht, die sie ergreifen, um die Sicherheit der Patientendaten zu gewährleisten, sofern diese Maßnahmen die Daten der Patienten rechtmäßig und ordnungsgemäß schützen.
Gilt die HIPAA-Verordnung auch im Vereinigten Königreich?
In Großbritannien ist die Datensicherung im Gesundheitswesen komplexer und anspruchsvoller als in den USA. Gesundheitsorganisationen müssen zahlreiche Gesetze einhalten, Bewertungen durchführen und Standards einhalten. Die britische Regierung hat eine breite Palette von ausführlichen Handbüchern und Richtlinien entwickelt, um diese Verfahren für Gesundheitseinrichtungen zu erleichtern.
Das Datenschutzrecht des Vereinigten Königreichs basiert auf dem britischen EU-Datenschutzrecht (GDPR), das durch das Datenschutzgesetz 2018 (DPA 2018). Zusammen regeln diese Gesetze, wie personenbezogene und gesundheitsbezogene Daten behandelt werden müssen. DPA 2018 legt die Regeln fest, wie das britische DSGVO innerhalb des Landes angewendet und umgesetzt wird.
Das UK GDPR enthält allgemeine Anforderungen zur Schutz der personenbezogenen Daten, einschließlich Gesundheitsdaten. Insbesondere:
- Artikel 6 regelt die Bedingungen, die Organisationen bei der Verarbeitung personenbezogener Daten erfüllen müssen.
- Artikel 9 regelt, wann die Verarbeitung besonderer Datenkategorien wie z. B. Gesundheitsinformationen rechtmäßig ist.
Im Vereinigten Königreich regelt die National Health Service (NHS) nicht nur die Art und Weise, wie Organisationen mit PHI umgehen, sondern auch digitale Gesundheitsprodukte. Vor dem Start auf dem britischen Markt müssen alle Healthcare-Softwarelösungen Folgendes gewährleisten:
- Registrieren Sie sich in der NHS Apps Library
- Erfolgreiche Prüfung einer Gesundheitsapp des NHS bestehen
- Erfahren Sie mehr über die digitalen, datenbezogenen und technologischen Standards des NHS
Schauen Sie sich die untenstehende Anleitung zu guten Praktiken für digitale und datenbasierte Gesundheitstechnologien an, um zu erfahren, wie Sie alle oben genannten Anforderungen erfüllen und ein angemessenes Datenschutzniveau für Gesundheitsdaten gewährleisten können.

Die Datenschutzgesetze des Vereinigten Königreichs werden durch das Information Commissioner’s Office (ICO) kontrolliert. Das ICO kann Beschwerden untersuchen und prüft, wie Organisationen mit Daten umgehen. Es kann auch eingreifen, wenn die Regeln nicht eingehalten werden.
Es verfügt außerdem über die Befugnis, Bußgelder zu verhängen. Bei schwerwiegenden Verstößen können die Strafen bis zu 17 Millionen Pfund (~$24 Millionen) oder 4 Prozent des globalen Umsatzes eines Unternehmens betragen.
Interessiert an Dienstleistungen im Bereich des Designs und der Entwicklung von Gesundheitsprodukten?
Wir entwickeln medizinische Geräte, entwickeln Gesundheitssoftware und übernehmen die Compliance bereits von Anfang an. Durch die Integration von Hardware, Firmware, Cloud und Zertifizierung helfen wir Ihnen, schneller in den Markt zu kommen und die Kosten nach der Markteinführung um bis zu 30% zu senken.
Was ist das entsprechende australische Gesetz zur Umsetzung der HIPAA-Regeln?
In Australien gilt das Hauptgesetz zur Regulierung der Datenschutzgesetze als Datenschutzgesetz von 1988. Der Kern dieses Gesetzes besteht in den 13 australischen Datenschutzprinzipien (APPs). Einige dieser Prinzipien beziehen sich speziell auf PHI. Regierungsbehörden der australischen und der Norfolk-Insel sowie die meisten privaten Organisationen (gemeinsam als APP-Einheiten bezeichnet) müssen diese Prinzipien bei der Verarbeitung personenbezogener Daten einhalten. Sanktionen für Datenschutzverletzungen können bis zu 2$,1 Millionen Australische Dollar ($1,6 Millionen) betragen.
Im Vergleich zu HIPAA umfasst das Privacy Act 1988 ein breiteres Spektrum an personenbezogenen Daten und regelt mehr Einrichtungen. Zu den Einrichtungen gemäß APP gehören:
- Organisationen wie Einzelpersonen (eigene Unternehmer), juristische Personen und Partnerschaften
- Agenturen wie Ministerien, Bundesgerichte und die australische Bundespolizei
- Unternehmen mit einem Jahresumsatz von $3 Millionen oder mehr
- Alle privaten Anbieter von Gesundheitsdienstleistungen, einschließlich privater Krankenhäuser, Apotheken, Fitnessstudios und Diätberatungszentren sowie Kinderbetreuungseinrichtungen
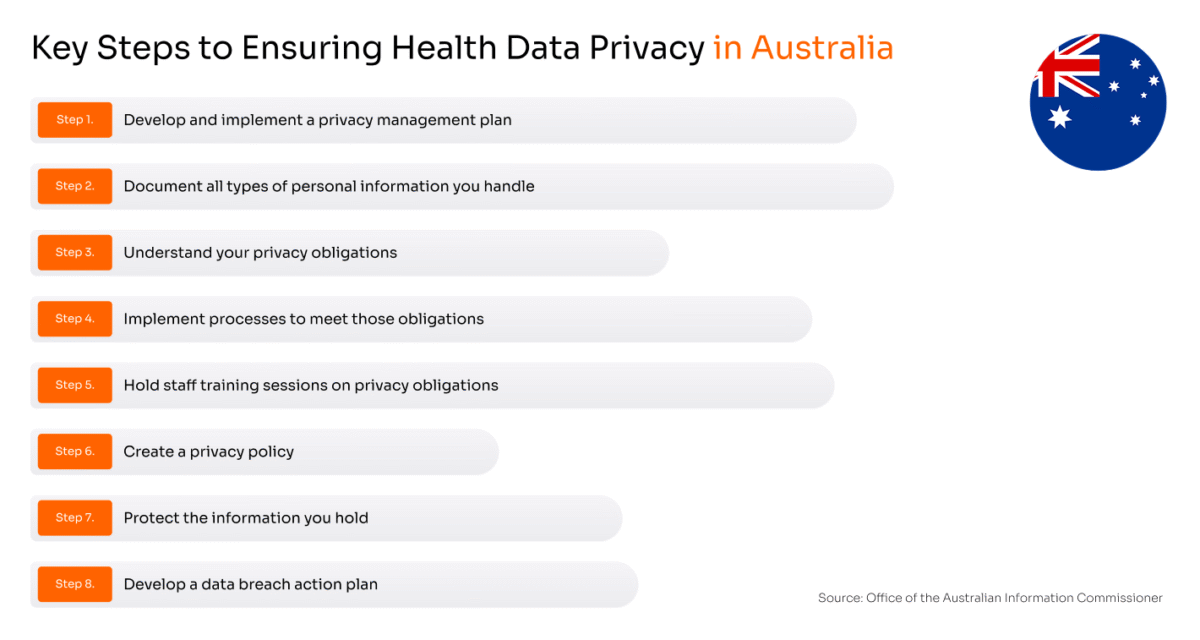
In Australien müssen Gesundheitsdienstleister alle in der „Guide to Health Privacy“ des Australian Information Commissioner’s Office beschriebenen Schritte befolgen. Diese Schritte sind:
Die Gesundheitsversorgung ist aufgrund des Wertes medizinischer Daten ein beliebtes Ziel für Angreifer. Die strengen Meldungsgesetze Australiens sorgen dafür, dass Vorfälle schnell aufgedeckt werden. Diese Offenheit fördert die Rechenschaftspflicht und sorgt für stärkeren Schutz, erfordert aber auch eine verantwortungsvolle und reife Herangehensweise an die Sicherheit von allen Organisationen, die mit PHI umgehen, um Verletzungen zu verhindern und Strafen zu vermeiden.
— Dmytro Kravchuk, CISO bei Yalantis
Laut einem Bericht über die Psychologie menschlicher Fehler am Arbeitsplatz sind einige der häufigsten Ursachen für Fehler, die zu Datenverletzungen führen, unter anderem:
- Verfallen auf Phishing-E-Mails. Solche E-Mails sehen oft recht legitim aus und scheinen von leitenden Angestellten oder renommierten Marken zu stammen.
- E-Mails an die falschen Empfänger senden. Ablenkung, Stress oder Müdigkeit in einer schnelllebigen Arbeitsumgebung sind oft die Ursache solcher Fehler.
Wie wird die Verarbeitung von PHI in der MENA-Region reguliert?
Laut dem MENA Tech Trends-Bericht von APCO wächst der digitale Gesundheitsmarkt in der MENA-Region rasant. Die Länder in der MENA-Region integrieren immer mehr Technologien wie IoT, KI, Machine-Learning-Services und Telemedizin.
In diesem Abschnitt werden wir den Gesundheitsregulierungssystemen in den Vereinigten Arabischen Emiraten, im Königreich Saudi-Arabien und in Katar näher eingehen.
VAE: PDPL und das Gesetz über Gesundheitsdaten
Die VAE haben zwei wichtige Gesetze, die auf Gesundheitsdaten Anwendung finden.
Zunächst einmal gibt es die Gesetz über den Schutz personenbezogener Daten (PDPL) — ein Bundesgesetz, das 2021 verabschiedet wurde. Es gilt für die meisten Organisationen, die personenbezogene Daten verarbeiten, in allen Branchen. Dazu gehören Gesundheitsunternehmen. Das PDPL regelt allgemeine Datenschutzrechte, die Regeln für Einwilligungen, grenzüberschreitende Datenübermittlungen und die Pflicht zur Ernennung eines Datenschutzbeauftragten in bestimmten Fällen. Es ist das engste Äquivalent zum DSGVO in den Vereinigten Arabischen Emiraten.
Zweitens gibt es das Gesundheitsdatenrecht, Die Gesetzesvorlage wurde im Jahr 2019 eingeführt. Sie gilt ausschließlich für den Gesundheitssektor und umfasst Krankenhäuser, Kliniken, Versicherer sowie alle Unternehmen, die mit Gesundheitsdaten umgehen. Sie gilt sowohl in der arabischen Emirate im Inland als auch in den Freizonen wie Dubai, Abu Dhabi und Sharjah.
Hier sind die wichtigsten Regeln gemäß dem Health Data Act:
- Verwendung von Daten: Gesundheitsdaten dürfen nur zu klaren, rechtmäßigen Zwecken verwendet werden.
- Sicherheit: Anbieter müssen Daten mit technischen, betrieblichen und organisatorischen Sicherheitsmaßnahmen schützen.
- Lokalisierung: Sie können Gesundheitsdaten außerhalb der Vereinigten Arabischen Emirate nicht übertragen, ohne die Genehmigung des Gesundheitsministeriums zu erhalten.
- Aufbewahrung: Gesundheitsdaten müssen 25 Jahre lang nach dem letzten Besuch eines Patienten gespeichert werden.
- Strafen: Die Geldstrafen reichen von 1.000 AED bis 1 Million AED (~$272 bis $273.000).
|
Was sonst noch bekannt ist In manchen Zonen gelten zusätzliche Regeln. Zum Beispiel:, Dubai Healthcare City Es folgt der eigenen Datenschutzverordnung (HDPR). Es verpflichtet jede Organisation dazu, einen Datenschutzbeauftragten zu ernennen. Die HDPR legt außerdem klare Regeln fest, wie Gesundheitsdaten erhoben, gespeichert und abgerufen werden dürfen. Wenn Sie ein Gesundheitsprodukt in den Vereinigten Arabischen Emiraten auf den Markt bringen möchten, müssen Sie wahrscheinlich sowohl die PDPL als auch das Health Data Law einhalten. Letzteres regelt die personenbezogenen Daten im Allgemeinen. Das andere Gesetz konzentriert sich auf Krankenakten. Zusammen bilden sie die Grundlage für die Art und Weise, wie Gesundheitsdaten behandelt werden müssen. |
Saudi-Arabien: Gesetz über den Schutz personenbezogener Daten (2021)
Saudi-Arabien verabschiedete sein erstes allgemeines Datenschutzgesetz – das Gesetz über den Schutz personenbezogener Daten (PDPL) — im Jahr 2021. Es wurde 2023 aktualisiert und wird schrittweise eingeführt.
PDPL gilt für alle Unternehmen, die personenbezogene Daten in Saudi-Arabien verarbeiten, auch wenn das Unternehmen sich anderswo befindet. Es legt die Regeln für die Erhebung und Verwendung personenbezogener Daten fest und regelt außerdem, wann eine Einwilligung erforderlich ist und wie mit Anfragen nach Zugriff oder Datenlecks umgegangen werden soll. Einige Unternehmen müssen außerdem einen lokalen Datenschutzbeauftragten ernennen.
Der Datentransfer außerhalb Saudi-Arabiens ist untersagt. Sie benötigen die Genehmigung der Saudi Data and AI Authority (SDAIA), die das Gesetz durchsetzt.
Wenn Sie in der Gesundheitsbranche tätig sind, ist PDPL nicht das einzige Gesetz, das Sie beachten sollten. Auch in diesem Bereich gelten andere Regeln, darunter:
- Das Gesetz über die Ausübung von Gesundheitsberufen (PHP)
- Gesetz über private Gesundheitsinstitutionen
- Richtlinien der Saudi Health Information Exchange (SeHE)
Diese Gesetze erfordern die Zustimmung des Patienten, bevor Daten weitergegeben werden. Sie legen außerdem grundlegende Datenschutzanforderungen fest. Sie decken jedoch nicht alles ab. PDPL deckt den Rest – insbesondere in Bezug auf Themen wie die Rechte des Nutzers auf Datenzugriff und internationale Übermittlungen.
Wenn Sie ein Gesundheitsprodukt für den saudischen Markt entwickeln, müssen Sie beide Regelwerke befolgen.
Katar: Datenschutzgesetz Nr. 13 von 2016
In Katar wird die Datenschutzrichtlinie in allen Sektoren, einschließlich der Gesundheitsversorgung, durch das Personal Data Privacy Protection Law (PDPPL) von 2016 geregelt.
Die alleinige Behörde, die für PDPPL zuständig ist, ist die Abteilung Compliance and Data Protection (CDP). Geldbußen für nicht eingehaltene Vorschriften können zwischen 1 und 5 Millionen QAR (ca. $275.000 bis 1$,3 Millionen US-Dollar) variieren.
PDPPL verpflichtet Organisationen, die personenbezogene Daten verarbeiten, dazu, klare Datenschutzverfahren anzuwenden, die in manchen Aspekten mit HIPAA vergleichbar sind. Dazu gehören:
- Administrative Maßnahmen wie Schulungen für Mitarbeiter und interne Datenschutzrichtlinien
- Technische Sicherheitsmaßnahmen wie sichere Datenspeicherung und Zugangskontrolle
- Organisationsverantwortlichkeiten zur Sicherstellung einer konsistenten und rechtmäßigen Datenverarbeitung
Das Gesetz legt außerdem Bedingungen für die Zustimmung fest, begrenzt die internationalen Datenübertragungen und gewährt den Personen das Recht auf Zugang zu ihren Daten und deren Korrektur.
Letzter Wort
Die meisten Länder enthalten Gesundheitsdatenanforderungen in ihrer allgemeinen Datenschutzgesetzgebung, doch nicht alle unterstreichen spezifische Maßnahmen zur Sicherung dieser sensiblen Daten. Einige Länder wie Australien und Großbritannien bieten detaillierte Richtlinien zur Interpretation von Datenschutzgesetzen sowie Tipps zur bestmöglichen Umsetzung an. Die Länder in der MENA-Region ändern und aktualisieren ihre Gesetze weiterhin in Reaktion auf globale Digitalisierungstrends.
Yalantis bietet umfassende Expertise bei der Entwicklung ganzheitlicher Gesundheitslösungen (als IoT-Gesundheitslösungen). Wir unterstützen Sie gerne bei der Entwicklung eines sicheren Gesundheitsprodukts.
FAQ
Was ist das entsprechende Gesetz in Kanada?
Das kanadische Äquivalent zu HIPAA ist der Personal Information Protection and Electronic Documents Act (PIPEDA). In der Gesundheitsversorgung spielt auch Ontario’s PHIPA eine wichtige Rolle.
Was ist das europäische Äquivalent zu HIPAA?
Das engste europäische Äquivalent zu HIPAA ist die Datenschutzgrundverordnung (DSGVO), die strenge Regeln für die Verarbeitung von Gesundheitsdaten festlegt.
Was ist das britische Äquivalent zu HIPAA?
Das britische Äquivalent zu HIPAA lautet das UK GDPR, das durch das Data Protection Act 2018 unterstützt wird und regelt, wie Gesundheitsdaten behandelt werden müssen.
Sind die HIPAA-Gesetze nur in den USA gültig?
Ja, die HIPAA-Gesetze gelten nur in den USA. Andere Länder, darunter Kanada, Großbritannien, Australien und die Staaten in der MENA-Region, haben eigene Gesetze zur Datenschutzrichtlinie im Gesundheitswesen.
Kann Yalantis dazu beitragen, HIPAA-konforme Gesundheitsdienstleistungen zu entwickeln?
Ja, Yalantis kann sichere Gesundheitslösungen entwickeln, die sowohl HIPAA als auch andere internationale Datenschutzbestimmungen erfüllen.
Über den Autor