

Yalantis führt eine fest definierte, vierwöchige EU-Cyberresilienz-Bewertung für jedes mit dem EU-Markt vernetzte Produkt durch. Wir kartieren Ihre Geräte anhand der wesentlichen Anforderungen der CRA, bewerten jede Lücke nach regulatorischem Risiko und stellen einen Sanierungsplan vor, auf den Ihr Engineering-Team unmittelbar nach Übergabe reagieren kann.
EU Cyber Audit des Resilienzgesetzes
Erfahren Sie genau, wie Ihre Produkte im Vergleich zum EU-Cyberresilienzgesetz abschneiden.

$35,000
korrigiert Gebühr
4
Wochen
Niedrig
Zugang erforderlich
Verpflichtungen zur Meldung von Sicherheitslücken seit:
11. September 2026
Volle Einhaltung erforderlich:
11. Dezember 2027
Der weltweiten Umsätze
15 Mio. € / 2,5%
Zeitablauf der EU-CRA-Verordnung
Die EU-CRA-Verordnung gilt für fast alle Produkte mit digitaler Komponente, die auf dem europäischen Markt verkauft werden – Industriekomponenten, Smart-Home-Geräte, Gesundheits-Wearables und Embedded-Software. Nur wenige Sektoren, die eigene Regeln haben, sind hiervon ausgenommen, wie z. B. zertifizierte Medizinprodukte, Fahrzeuge und Luftfahrt.
Phase 1: In Kraft — 11. September 2026
Die Pflichten zur Meldung von Sicherheitslücken beginnen. Hersteller müssen aktiv ausgebeutete Sicherheitslücken und schwerwiegende Vorfälle über die Single Reporting Plattform der ENISA melden: eine frühe Warnung innerhalb von 24 Stunden nach Bekanntwerden, eine vollständige Meldung innerhalb von 72 Stunden und anschließend einen abschließenden Bericht. Dies gilt auch für Produkte, die bereits auf dem Markt sind.
Phase 2: Voller Compliance – Dezember 2027
Ab diesem Datum müssen alle Produkte mit digitalen Elementen, die auf den EU-Markt gebracht werden, die grundlegenden Anforderungen der CRA erfüllen: Design, das standardmäßig sicher ist, Umgang mit Sicherheitslücken und Aktualisierungsmechanismen.
Risiko einer Strafgebühr €15 Mio. / 2,5%
Bis zu 15 Millionen Euro oder 2,5% des globalen Jahresumsatzes, je nachdem, was höher ist. Zusätzlich ein Marktzugangsblock: Nichtkonforme Produkte dürfen in der EU nicht verkauft werden.
Ergebnisse der EU-Bewertung der Cybersicherheitsresilienz
Jede von Yalantis durchgeführte Überprüfung eines EU-Cyberresilienzacts erzeugt die gleichen drei Ergebnisse, die auf Ihr spezifisches Produktportfolio zugeschnitten sind. Keine generische Compliance-Dokumentation – dies sind Arbeitsdokumente, die Ihre Engineering-, Produkt- und Regulierungsabteilungen am Tag ihrer Veröffentlichung verwenden.
-
01 / Aktiva
Produkt- und Asset-Inventar mit SBOM: Jedes angeschlossene Produkt, das Sie in die EU verkaufen, wird nach den CRA-Kategorien klassifiziert: Standard, wichtige Klasse I, wichtige Klasse II oder kritisch. Diese Klasse bestimmt, ob Sie selbstständig eine Bewertung durchführen oder eine Notifizierungsstelle benötigen. Software-Materialbeschreibungen (SBOM), Abhängigkeiten von Drittanbietern und Open-Source-Komponenten, die mit bekannten CVEs verknüpft sind. Dies ist die Grundlage, auf die die Regulierungsbehörden zunächst zugreifen werden.
-
02 / Lücken
Analysierte Lücken in der Einhaltung der wesentlichen Anforderungen der CRA. Jede der Anforderungen des EU-Rahmens für Cybersicherheit – konfigurationsgestützte Sicherheit durch Standardeinstellungen, Prozess zur Handhabung von Schwachstellen, Update-Mechanismen, Workflow für die Meldung von Vorfällen – wurde anhand Ihres Produkts überprüft. Jede Lücke wurde nach regulatorischem Risiko und Sanierungsaufwand eingestuft, sodass die Priorisierung bereits erfolgt ist.
-
03 / Fahrplan
Rückfallplanung für Sprint-Realisierung. Priorisiertes Rückfallplan mit Zeitplänen, Ressourcenabschätzungen und Architekturnotizen. Für Sprint-Planung konzipiert, nicht für Beratungsräume. Enthält eine Executive-Walkthrough-Session, damit Ihre Entscheidungsträger die Vorteile des Budgets sehen können – und Ihre Engineering-Experten gehen mit einem Plan davon.
Vorbereitung des EU-Gesetzes zur Cybersicherheitsresilienz · 4-wöchige Laufzeit
Die Yalantis-Audits sind bewusst sehr deskriptiv und konzentrieren sich auf Interviews. Wir arbeiten anhand Ihrer Dokumentation, Quellmaterialien und strukturierten Gesprächen mit Ihren technischen Projektleitern – ohne Zugriff auf Produktionsdaten, ohne Sicherheitsüberprüfungen vor der Inbetriebnahme und ohne sechswöchige Beschaffungsprozesse. So halten wir die Dauer auf vier Wochen.
W1 — Produkt- und Asset-Mapping, SBOM-Inventar
Wir katalogisieren alle angeschlossenen Produkte, klassifizieren jeden unter den CRA-Kategorien und erstellen die Software-Materialienliste mit Abhängigkeiten von Drittanbietern und Open-Source-Bibliotheken.
W2 — Gapanalyse im Vergleich zu den wesentlichen Anforderungen
Standardeinstellungen für Sicherheit, Umgang mit Sicherheitslücken, Update-Mechanismen und Berichterstattung bei Vorfällen – alles wird anhand Ihres aktuellen Produktes gemessen und anhand von Belegen zur Feststellung, was vorhanden ist und was nicht.
W3 — Risikobewertung und Priorisierung der Sanierungsmaßnahmen
Jede Lücke wurde auf einer Skala für regulatorischen Risikofaktor und einer Skala für die Engineering-Anstrengung bewertet. Elemente mit hohem Risiko und geringem Engineeringaufwand kommen zuerst; architektonische Änderungen werden in einer eigenen Sequenz bearbeitet.
W4 — Roadmap-Ausführung und Executive-Walkthrough
Sie erhalten die drei Artefakte und eine Live-Demonstration mit Ihrem technischen und regulatorischen Führungsteam. Inklusive Fragen und Antworten sowie optionaler Anschlusskontakt.
Start der Arbeiten innerhalb von 10 Werktagen nach Vertragsunterzeichnung.
Entworfen für Hersteller, die die EU-CRA-Prüfung innerhalb der festgelegten Frist absolvieren müssen.
Wenn Ihr Produkt eine digitale Komponente enthält und Sie es – direkt oder über eine Vertriebskette – in die Europäische Union verkaufen, fallen Sie unter die Regelung. Dies sind die drei Sektoren, in denen Yalantis den größten Unterschied zwischen dem aktuellen Stand und dem CRAs-konformen Stand festgestellt hat und in denen der Zeitdruck am größten ist.
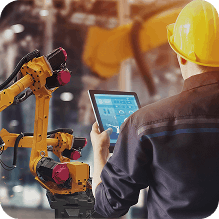
Hersteller von Industrietechnik und Industrieller IoT
Anlagen, Sensoren, programmierbare Steuerungssysteme, Gateways und vernetzte Maschinen. Meistens fallsende Kategorie CRA, aber Gateways, Router, Switches und Komponenten mit Sicherheitsfunktionen können wichtige Klasse I oder II sein. Lange Produktlebenszyklen und veraltetes Firmware-Programm können oft auf das konventionelle Sicherheitsprinzip zurückgehen.
Verbundene Gesundheitsprodukte außerhalb von MDR/IVDR
Wearables zur Gesundheitsüberwachung, Begleit-Apps, Hubs und angeschlossene Zubehörteile, die nicht als Medizinprodukte gelten. Zertifizierte Medizinprodukte sind von der CRA ausgeschlossen, da die MDR/IVDR bereits ihre Cybersicherheitsregeln festgelegt hat. Das Schwierige ist die Grenze: Produkte, die als ‘Wellness’-Produkte vermarktet werden oder neben einem Medizinprodukt verkauft werden, fallen oft unter die CRA, ohne dass das Team dies bemerkt. Gesundheitsüberwachungs-Wearables sind Klasse I, weshalb sie eine Überprüfung durch einen Drittanbieter benötigen könnten.
Unternehmen im Bereich Verbraucherprodukte und Smart-Home-Produkte
Massenmarktrelevante vernetzte Geräte: Kameras, Hubs, Wearables, Smart-Appliances. Der hohe Stückelumsatz in die EU macht die Strafen deutlich, und die meisten Teams verfügen noch nicht über ein SBOM, kein Vulnerability Disclosure Process und keinen verschlüsselten OTA-Pipeline.
Vereinbaren Sie Ihre CRA-Prüfung vor dem 20. Dezember 2027.
Hinterlassen Sie Ihre Daten und ein paar Worte zum Projekt. Wir werden es prüfen und uns melden, um einen Termin zu vereinbaren.
Willkommen bei Yalantis. Bitte füllen Sie das Formular aus, wir melden uns dann bei Ihnen.
Vielen Dank, dass Sie uns kontaktiert haben.
Behalten Sie Ihren Posteingang im Auge. Wir melden uns in Kürze bei Ihnen.
In der Zwischenzeit können Sie unsere erfolgreichsten Fallstudien erkunden und lesen
Kundenfeedback zu Kupplung.